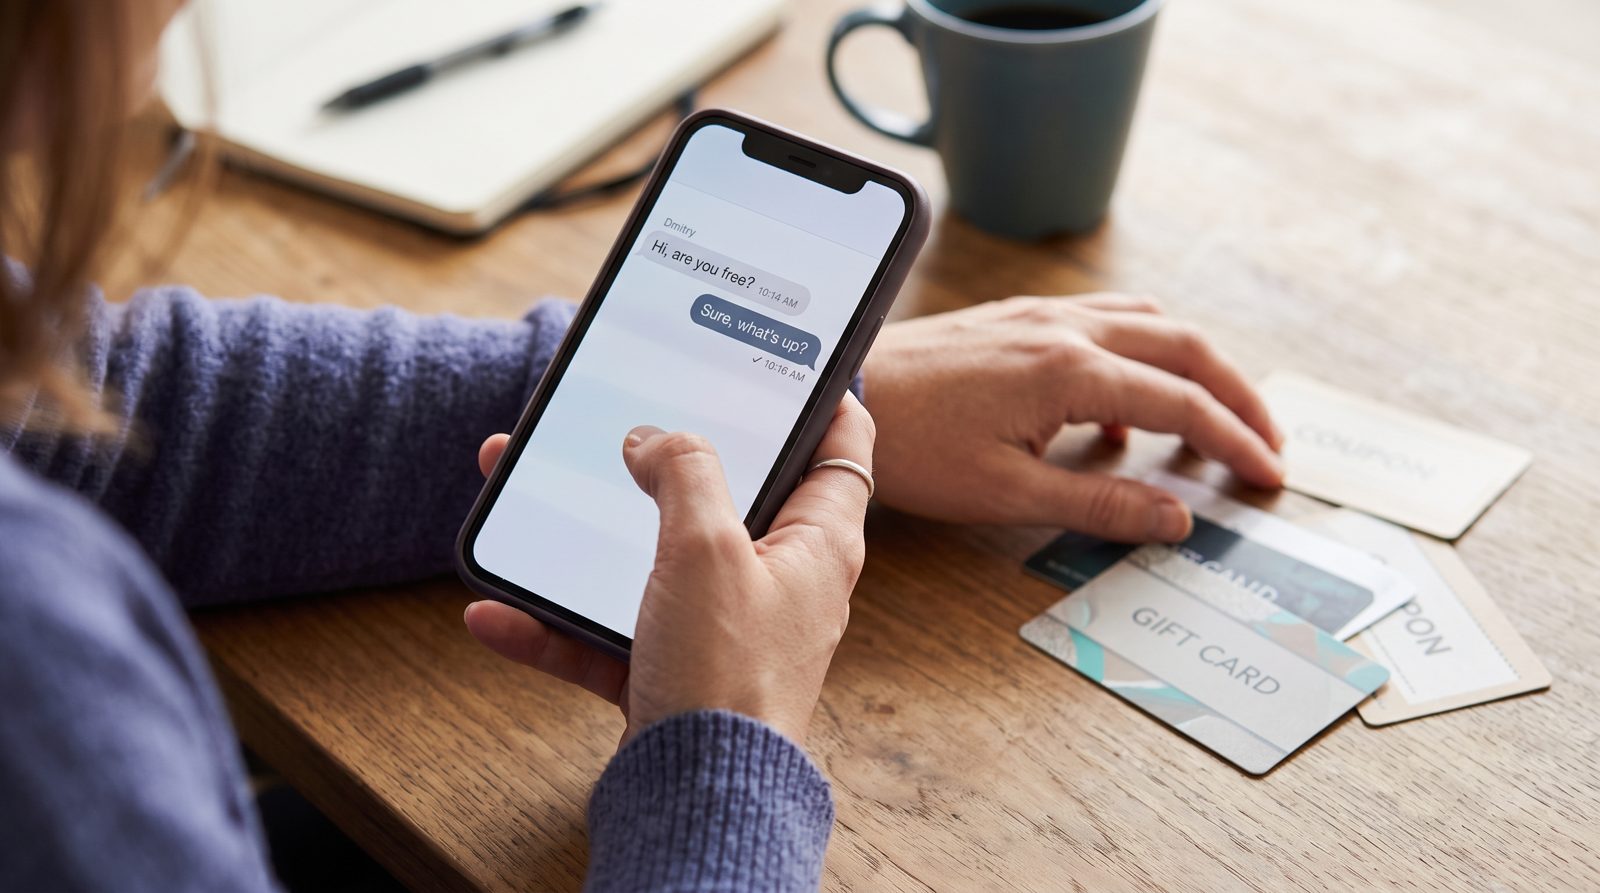
read receipts
A Fraude Sem Carga Útil: Por Que "Oi, você está livre?" É o Truque Inteiro
O email que seu filtro não consegue bloquear é aquele que diz quase nada.
O email mais perigoso que seu chefe nunca enviou não contém link, não contém anexo e não contém aviso bancário com palavras mal escritas. Contém quatro palavras: "Oi, você está livre?"
Esse é o golpe. A coisa toda. E funciona porque foi construído para passar por todas as suas defesas — incluindo seus próprios instintos.
Aqui estão os mecanismos. Um email de phishing tradicional carrega uma arma: um link malicioso, um PDF envenenado, uma página de login falsa. Seu filtro de spam, seu gateway de email e, cada vez mais, sua camada de triagem com IA estão todos treinados para detectar isso. Eles verificam o remetente contra registros SPF, DKIM e DMARC. Eles verificam anexos. Eles marcam urgência mais um pedido de pagamento. Uma mensagem que diz "Oi, você está livre?" não dispara nada disso, porque não há nada para disparar. Parece uma terça-feira comum.
A carga útil não está no email. A carga útil é sua resposta.
Uma vez que você escreve de volta — "Claro, qual é?" — você fez duas coisas de que o atacante precisava. Você confirmou que a conta está ativa e monitorada, e abriu uma thread onde você agora é quem está fornecendo a confiança. A próxima mensagem é onde cai. É quase sempre pequena, plausível e com prazo: estou preso em uma reunião, você consegue comprar alguns cartões-presente para um cliente, eu reembolso você, apenas me mande os códigos de trás. Às vezes é uma transferência para um "novo fornecedor". A versão de cartão-presente é popular precisamente porque cartões-presente são a coisa mais próxima de dinheiro sem rastro que um funcionário comum consegue comprar em uma CVS.
Isso é comprometimento de email corporativo, e não é um problema marginal. O Internet Crime Complaint Center do FBI registrou $2,9 bilhões em perdas de BEC relatadas apenas em 2023 — uma categoria construída quase inteiramente em mensagens de texto simples que não carregam nada para um scanner testar — sem anexo, sem link, sem malware. A FTC, separadamente, rastreou cartões-presente como um dos principais métodos de pagamento que os golpistas exigem, com centenas de milhões perdidos dessa forma ano após ano. Essas não são pessoas caindo em emails de príncipes nigerianos de desenho animado. São funcionários competentes respondendo ao que parece ser um ping normal de um nome que reconhecem.
E o nome é a segunda metade do truque. Olhe para o endereço de envio real, não para o nome de exibição. Atacantes registram domínios semelhantes — trocam um rn por um m, adicionam um hífen, usam um Gmail gratuito com o nome do seu CEO digitado no campo "de". Nomes de exibição são grátis para falsificar; o domínio atrás do @ não é. Esse é o seu indicador. Se "Dave Morgan, CEO" está escrevendo a partir de dave.morgan.exec@gmail.com, Dave não conseguiu um novo endereço de email. Dave não existe.
A razão pela qual a abertura chata vence a chamativa é psicológica, não técnica. Um pedido frio por dinheiro dispara suspeita. Uma pergunta morna e de baixo risco constrói um relacionamento primeiro, para que no momento em que o dinheiro entra na conversa, você já tenha decidido que essa pessoa é quem diz ser. O golpe usa sua própria consistência contra você.
Então a defesa não é detectar um link ruim, porque não haverá um. É uma regra sobre o pedido, não a mensagem: qualquer solicitação de cartões-presente, transferências bancárias ou um pagamento roteado através de um canal diferente do seu processo normal deve ser verificada fora de banda. Ligue para a pessoa. Não o número na assinatura do email — o que está no seu telefone. Caminhe até a mesa dela.
O golpista está contando que você seja educado o suficiente para responder e ocupado o suficiente para não verificar. Prove a ele que está errado na segunda parte, e a primeira parte deixa de importar.
Correção, 21 de outubro de 2026. Uma versão anterior dizia que essas mensagens eram aquelas que "nenhum filtro marcou" — uma afirmação sobre todos os filtros em existência, o que este artigo não consegue sustentar. O que os números do FBI descrevem, e o que o argumento realmente precisa, é que a mensagem não carrega nada para um scanner testar.
Fontes
- FBI IC3 — 2023 Internet Crime Report, BEC losses
- FTC Consumer Advice — Gift card scam data and payment-method trends
- CISA — Social engineering and phishing guidance