read receipts
无效载荷的骗局:为什么"嗨,你有空吗?"就是全部把戏
你的过滤器抓不到的电子邮件,就是那些几乎什么都没说的邮件。
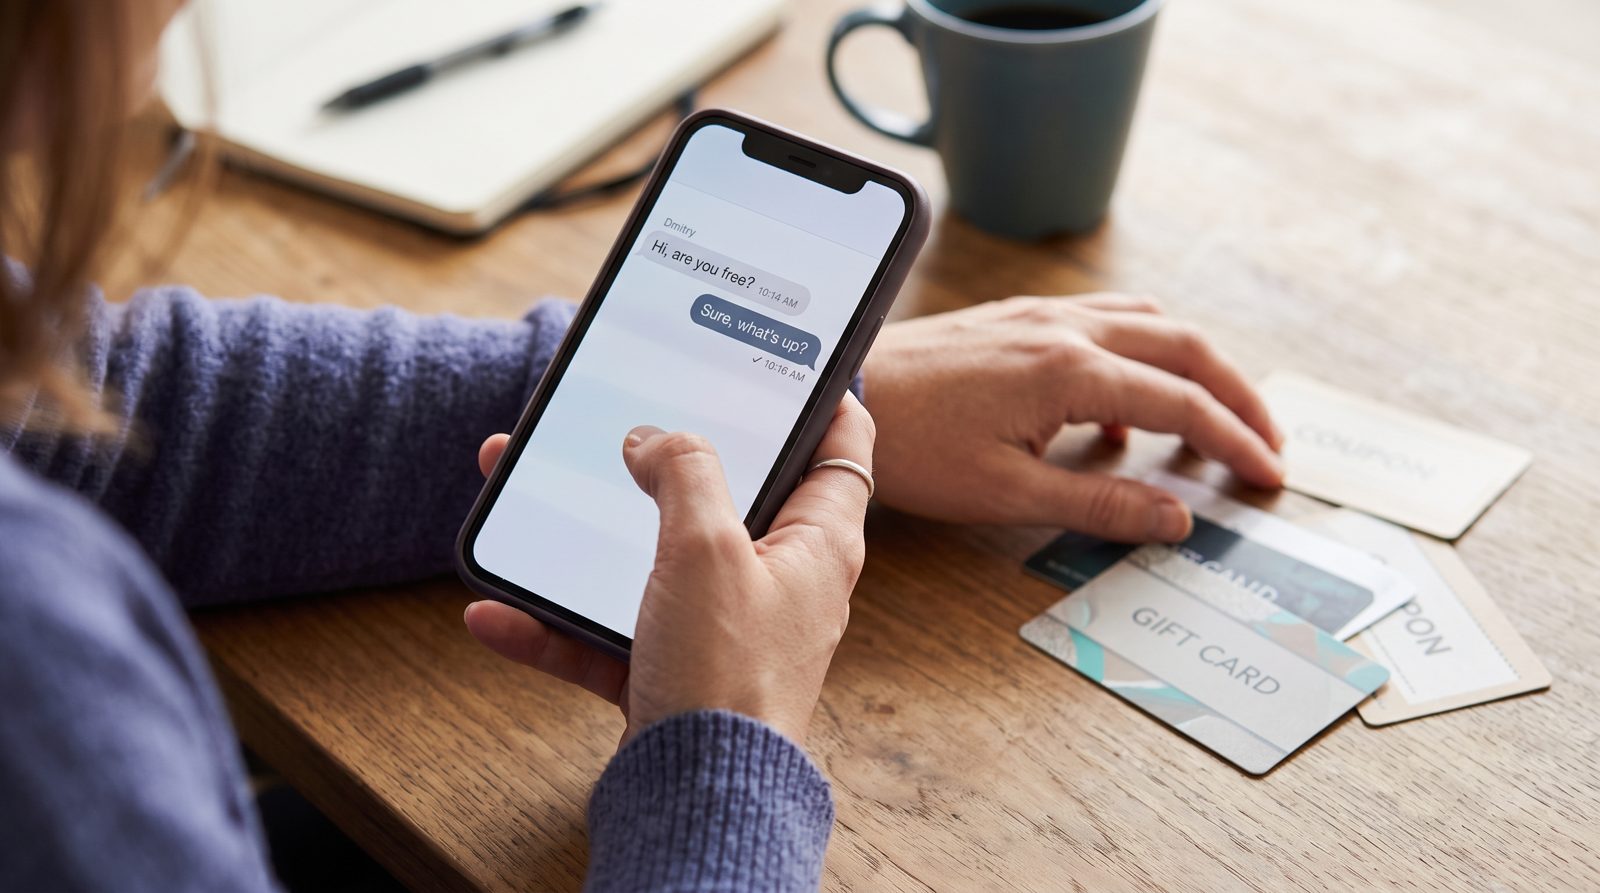
你老板从未真正发出的最危险电子邮件不包含链接、附件或任何拼写错误的银行警告。它只包含四个单词:"嗨,你有空吗?"
这就是骗局。全部了。它之所以有效,是因为它被设计来绕过你拥有的每一道防线——包括你自己的直觉。
以下是其运作机制。传统的网络钓鱼电子邮件携带武器:恶意链接、被污染的PDF、虚假登录页面。你的垃圾邮件过滤器、电子邮件网关,以及日益增多的AI筛选层都经过训练来嗅出这些。它们针对SPF、DKIM和DMARC记录检查发件人。它们扫描附件。它们标记紧迫性加付款请求。一条说"嗨,你有空吗?"的消息不会触发任何这些,因为没有什么可触发的。它读起来像一个普通的周二。
有效载荷不在电子邮件中。有效载荷是你的回复。
一旦你写回复——"当然,怎么了?"——你就完成了攻击者需要的两件事。你确认了账户是活跃且受监控的,你打开了一条线程,现在你是那个提供信任的人。下一条消息就是它落地的地方。它几乎总是很小、看起来很合理且受时间限制的:我被困在一个会议里,你能给客户买些礼品卡吗,我会补偿你,只是把背面的代码发给我。有时候是转账给一个"新供应商"。礼品卡版本之所以受欢迎,正是因为礼品卡是普通员工在CVS能买到的最接近无法追踪的现金的东西。
这是商业电子邮件妥协,它不是一个边缘问题。FBI互联网犯罪投诉中心在2023年单独记录了$2.9 billion的报告BEC损失——一个几乎完全由纯文本消息构成的类别,这些消息对扫描器没有什么可测试的——没有附件、没有链接、没有恶意软件。FTC单独追踪了礼品卡作为诈骗者索要的顶级付款方式之一,每年数亿美元以这种方式丧失。这些不是那些被卡通尼日利亚王子电子邮件骗到的人。他们是有能力的员工回应他们认识的名字看起来像正常问候的东西。
而这个名字是把戏的第二部分。看看实际的发送地址,不是显示名称。攻击者注册了相似的域名——用m替换rn、添加连字符、使用带有你CEO名字的免费Gmail打在"from"字段中。显示名称可以自由伪造;@后面的域名不能。这是你的线索。如果"Dave Morgan, CEO"从dave.morgan.exec@gmail.com写信,Dave没有获得新的电子邮件地址。Dave不存在。
无聊的开场打败华丽开场的原因是心理学上的,而不是技术上的。冷冰冰的钱财要求会触发怀疑。温暖、低风险的问题首先建立关系,所以当钱进入对话时,你已经决定了这个人就是他们所说的那样。这个骗局借用了你自己的一致性来对付你。
所以防御不是发现一个坏链接,因为不会有一个。这是一条关于请求的规则,而不是消息:任何要求礼品卡、电汇或通过你正常流程以外的渠道路由的付款的请求都通过频外方式验证。打电话给这个人。不是电子邮件签名中的号码——你手机里的号码。走到他们的办公桌前。
诈骗犯指望你足够礼貌地回复,也足够忙碌不去检查。在第二部分上证明他们错了,第一部分就不重要了。
更正,2026年10月21日。早期版本说这些消息是"没有过滤器标记"的——一项关于现存每个过滤器的声明,这篇文章无法支持。FBI的数字所描述的,以及论证实际需要的,是该消息对扫描器没有什么可测试的。
来源
- FBI IC3 — 2023 Internet Crime Report, BEC losses
- FTC Consumer Advice — Gift card scam data and payment-method trends
- CISA — Social engineering and phishing guidance