read receipts
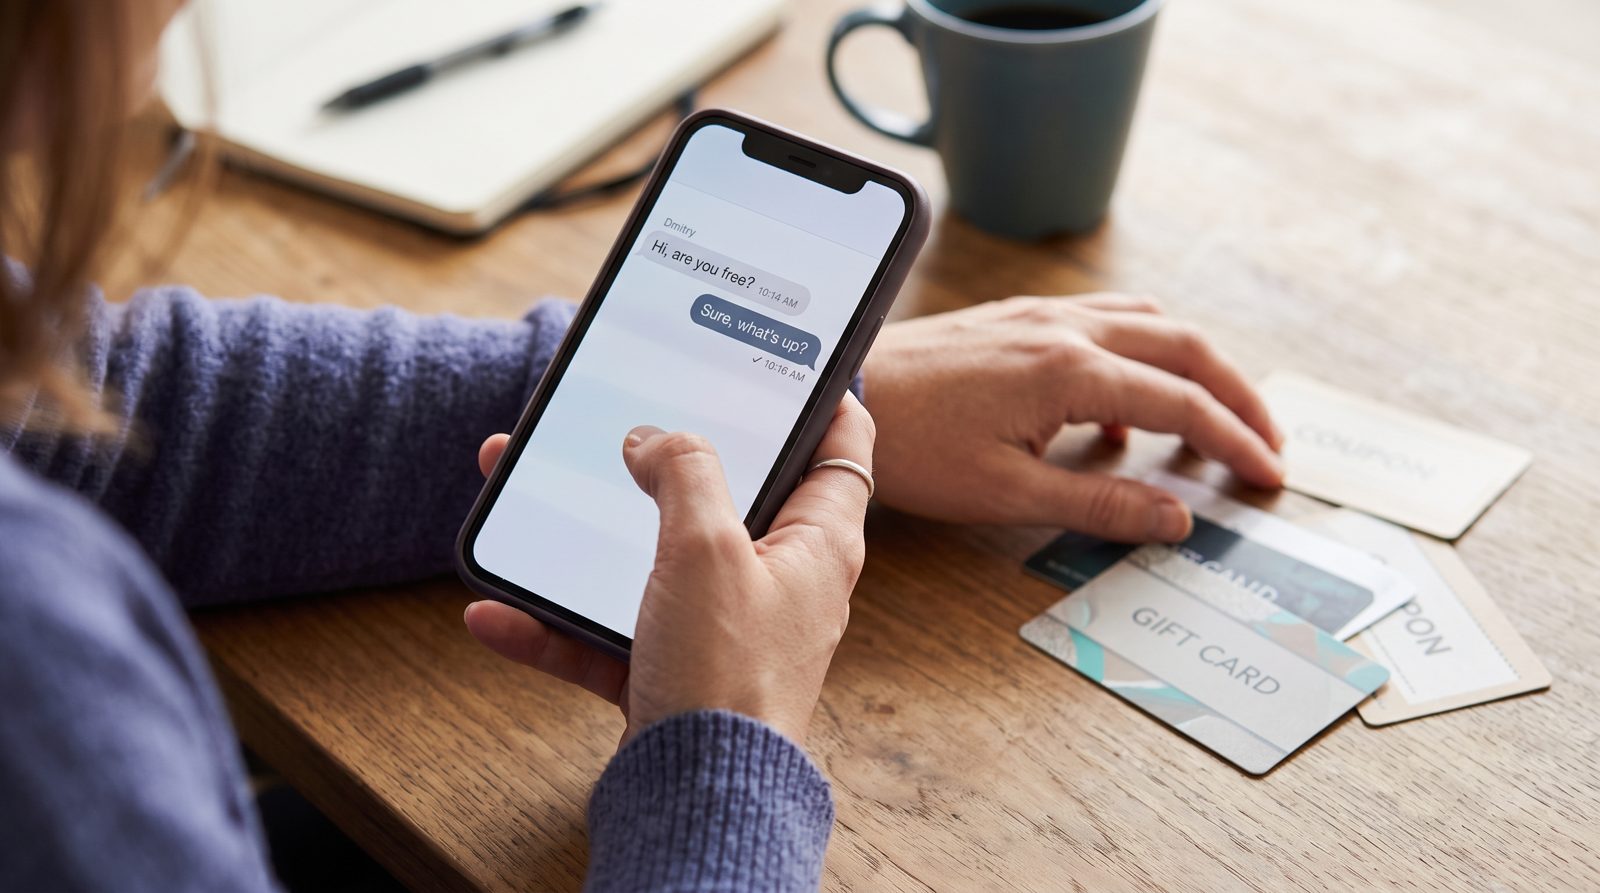
กลอุบายที่ไม่มีเอกสารแนบ: ทำไม "Hi, are you free?" ถึงเป็นเคล็ดลับทั้งหมด
อีเมลที่ตัวกรองของคุณจับไม่ได้คืออีเมลที่พูดแทบไม่มีอะไรเลย
อีเมลที่อันตรายที่สุดที่เบิสของคุณไม่เคยส่งมาไม่มีลิงก์ ไม่มีไฟล์แนบ และไม่มีคำเตือนธนาคารที่สะกดผิด มีแค่สี่คำ: "Hi, are you free?"
นั่นคือกลอุบาย สิ่งทั้งหมด และมันได้ผลเพราะมันออกแบบมาเพื่อหลีกผ่านการป้องกันของคุณทั้งหมด — รวมถึงสัญชาตญาณของคุณเองด้วย
นี่คือกลไก อีเมลฟิชชิ่งแบบดั้งเดิมมีอาวุธ: ลิงก์ที่เป็นอันตราย PDF ที่มีพิษ หน้าเข้าสู่ระบบปลอม ตัวกรองสแปมของคุณ เกตเวย์อีเมลของคุณ และเพิ่มเติมขึ้นเรื่อยๆ ชั้นการตรวจสอบด้วย AI ของคุณต่างก็ได้รับการฝึกให้หมากระบบเหล่านี้ พวกเขาตรวจสอบผู้ส่งเทียบกับระเบียน SPF, DKIM, และ DMARC พวกเขาสแกนไฟล์แนบ พวกเขาโflag ความเร่งรีบบวกกับคำขอชำระเงิน ข้อความที่ว่า "Hi, are you free?" ไม่ทำให้เกิดสิ่งใดเลย เพราะไม่มีอะไรให้เกิด มันอ่านเหมือนวันอังคารธรรมชาติ
เอกสารแนบไม่ได้อยู่ในอีเมล เอกสารแนบคือการตอบกลับของคุณ
เมื่อคุณเขียนตอบกลับ — "Sure, what's up?" — คุณได้ทำสองสิ่งที่ผู้โจมตีต้องการ คุณได้ยืนยันว่าบัญชีนั้นใช้งานอยู่และถูกตรวจสอบ และคุณได้เปิดเธรดที่ คุณ เป็นคนที่ให้ความไว้วางใจอยู่แล้ว ข้อความถัดไปคือจุดที่มันลงจอด มันเกือบจะเล็ก สมควร และจำกัดเวลาเสมอ: ติดอยู่ในการประชุม คุณช่วยซื้อบัตรของขวัญสำหรับลูกค้าได้ไหม ฉันจะชดเชยให้คุณ แค่ส่งรหัสที่หลังบัตรให้ฉันที่ เบื้องหลัง บางครั้งมันคือการโอนเงินไปยัง "ผู้จำหน่ายใหม่" เวอร์ชันบัตรของขวัญนั้นได้รับความนิยมเพราะบัตรของขวัญเป็นสิ่งที่ใกล้เคียงกับเงินสดที่ไม่สามารถติดตามได้มากที่สุดที่พนักงานธรรมชาติสามารถซื้อได้ที่ CVS
นี่คือการประนีประนวมอีเมลธุรกิจ และไม่ใช่ปัญหาโดยพลการ ศูนย์รับแจ้งอาชญากรรมอินเทอร์เน็ตของ FBI ได้บันทึก $2.9 billion ในการสูญเสีย BEC ที่รายงานในปี 2023 เพียงอย่างเดียว — หมวดหมู่ที่สร้างขึ้นเกือบทั้งหมดจากข้อความข้อความธรรมชาติที่ไม่มีอะไรให้สแกนเนอร์ทดสอบ — ไม่มีไฟล์แนบ ไม่มีลิงก์ ไม่มีมัลแวร์ FTC ซึ่งแยกต่างหากนั้น ได้ติดตามบัตรของขวัญเป็นหนึ่งในวิธีการชำระเงินสูงสุดที่ผู้หลอกลวงเรียกร้อง โดยสูญเสียหลายร้อยล้านในวิธีนั้นปีต่อปี สิ่งเหล่านี้ไม่ใช่คนที่เชื่อในอีเมลเจ้ชายไนจีเรีย์นการ์ตูน พวกเขาคือพนักงานที่มีความสามารถตอบการสนใจแบบปกติจากชื่อที่พวกเขารู้จัก
และชื่อนั้นคือครึ่งที่สองของเคล็ดลับ ดูที่ที่อยู่การส่งจริง ไม่ใช่ชื่อที่แสดง ผู้โจมตีลงทะเบียนโดเมนที่มีลักษณ์คล้ายคลึงกัน — สลับ rn สำหรับ m เพิ่มเครื่องหมายยัติภังค์ ใช้ Gmail ฟรีที่มีชื่อ CEO ของคุณพิมพ์ลงในช่อง "from" ชื่อที่แสดงฟรีการปลอมแปลง โดเมนเบื้องหลัง @ ไม่ใช่ นั่นคือการบอกของคุณ ถ้า "Dave Morgan, CEO" เขียนจาก dave.morgan.exec@gmail.com Dave ไม่ได้มีที่อยู่อีเมลใหม่ Dave ไม่มีอยู่
เหตุผลที่การเปิดที่น่าเบื่อนั้นชนะคนที่พูดเก่ง (flashy) คือจิตวิทยา ไม่ใช่เทคนิค การเรียกร้องเงินแบบเย็นชาจะทำให้เกิดความสงสัย คำถามที่อบอุ่น และต่ำความเสี่ยงจะสร้างความสัมพันธ์ก่อน เพื่อว่าเมื่อเงินเข้ามาในการสนทนา คุณได้ตัดสินใจแล้วว่าคนนี้เป็นตัวตนที่พวกเขาบอกว่าเป็นแล้ว กลอุบายนี้ยืมความสอดคล้องของคุณเองต่อต้านคุณ
ดังนั้นการป้องกันจึงไม่ได้เกี่ยวกับการจับลิงก์ที่ไม่ดี เพราะจะไม่มีลิงก์ มันคือกฎเกี่ยวกับ คำขอ ไม่ใช่ข้อความ: คำขอใดๆ สำหรับบัตรของขวัญ โอนลวด หรือการชำระเงินที่ส่งผ่านช่องทางอื่นนอกเหนือจากกระบวนการปกติของคุณจะได้รับการตรวจสอบแบบเต็มจำนวน โทรหาคนนั้น ไม่ใช่หมายเลขในลายเซ็นอีเมล — เลขที่อยู่ในโทรศัพท์ของคุณ เดินไปยังโต๊ะของพวกเขา
ผู้หลอกลวงกำลังนับการที่คุณสุภาพเพียงพอที่จะตอบและยุ่งพอที่จะไม่ตรวจสอบ พิสูจน์ให้พวกเขาเห็นว่าผิดในส่วนที่สอง และส่วนแรกจึงหยุดสำคัญ
แก้ไข 21 ตุลาคม 2026 เวอร์ชันก่อนหน้านี้กล่าวว่าข้อความเหล่านี้เป็นข้อความที่ "ไม่มีตัวกรองใดโflag" — อ้างสิทธิ์เกี่ยวกับตัวกรองทั้งหมดในการมีอยู่ ซึ่งบทความนี้ไม่สามารถสนับสนุนได้ สิ่งที่ตัวเลขของ FBI อธิบาย และสิ่งที่ข้อโต้แย้งจริงๆ ต้องการ คือข้อความนั้นไม่มีอะไรให้สแกนเนอร์ทดสอบ
แหล่งที่มา
- FBI IC3 — 2023 Internet Crime Report, BEC losses
- FTC Consumer Advice — Gift card scam data and payment-method trends
- CISA — Social engineering and phishing guidance