read receipts
Chiêu Lừa Không Có Tải Trọng: Tại Sao "Hi, bạn có rảnh không?" Chính Là Toàn Bộ Thủ Đoạn
Email mà bộ lọc của bạn không thể chặn là email nói gần như không có gì cả.
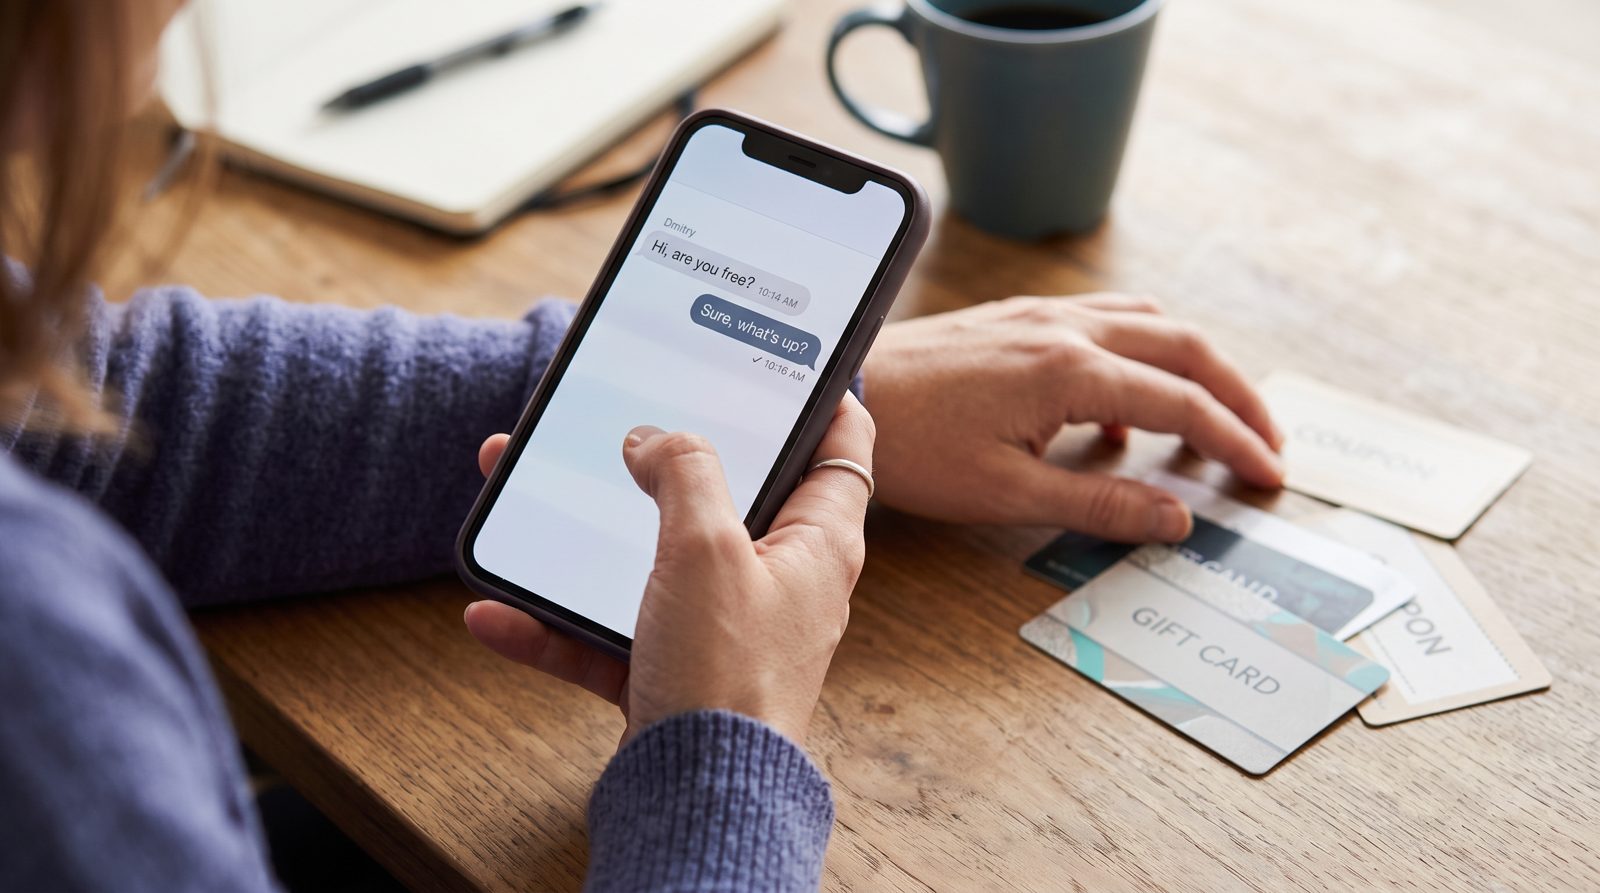
Email nguy hiểm nhất mà sếp của bạn không bao giờ gửi không chứa liên kết, không có tệp đính kèm, và không có cảnh báo ngân hàng lỗi chính tả. Nó chứa bốn từ: "Hi, bạn có rảnh không?"
Đó là chiêu lừa. Toàn bộ thứ đó. Và nó hoạt động vì nó được thiết kế để vượt qua mọi tường lửa bạn có — bao gồm cả bản năng của chính bạn.
Đây là cơ chế hoạt động. Một email lừa đảo truyền thống mang theo một vũ khí: một liên kết độc hại, một PDF bị nhiễm độc, một trang đăng nhập giả. Bộ lọc thư rác của bạn, cổng thư điện tử của bạn, và ngày càng nhiều lớp sàng lọc AI của bạn đều được huấn luyện để phát hiện chúng. Chúng kiểm tra người gửi với các bản ghi SPF, DKIM, và DMARC. Chúng quét các tệp đính kèm. Chúng đánh dấu sự khẩn cấp cộng với yêu cầu thanh toán. Một tin nhắn nói "Hi, bạn có rảnh không?" không kích hoạt bất kỳ cái nào trong số đó, bởi vì không có gì để kích hoạt. Nó đọc giống như một ngày thứ Ba.
Tải trọng không nằm trong email. Tải trọng là câu trả lời của bạn.
Khi bạn viết lại — "Chắc chắn rồi, sao vậy?" — bạn đã làm hai điều mà kẻ tấn công cần. Bạn đã xác nhận rằng tài khoản này được sử dụng hoạt động và được giám sát, và bạn đã mở một luồng trò chuyện nơi bạn bây giờ là người cung cấp lòng tin. Tin nhắn tiếp theo là nơi nó hạ cánh. Nó gần như luôn nhỏ, dễ tin cây, và có giới hạn thời gian: Tôi bị kẹt trong một cuộc họp, bạn có thể mua một số thẻ quà tặng cho khách hàng không, tôi sẽ hoàn lại tiền cho bạn, chỉ cần gửi cho tôi các mã ở mặt sau. Đôi khi nó là một chuyển khoản cho một "nhà cung cấp mới". Phiên bản thẻ quà tặng phổ biến chính xác vì thẻ quà tặng là thứ gần nhất với tiền mặt không thể truy cập được mà một nhân viên bình thường có thể mua tại CVS.
Đây là thỏa hiệp email kinh doanh, và nó không phải là một vấn đề biên ngoài. Trung tâm Khiếu nại Tội phạm Internet của FBI đã ghi nhận $2.9 tỷ tổn thất BEC được báo cáo chỉ trong năm 2023 — một danh mục được xây dựng gần như hoàn toàn trên các tin nhắn văn bản thuần túy không mang bất cứ thứ gì để máy quét kiểm tra — không có tệp đính kèm, không có liên kết, không có phần mềm độc hại. FTC, riêng rẽ, đã theo dõi thẻ quà tặng như một trong những phương thức thanh toán hàng đầu mà những kẻ lừa đảo yêu cầu, với hàng trăm triệu bị mất theo cách đó năm này qua năm khác. Đây không phải là những người bị lừa bởi những email hoàng tử Nigeria hoạt hình. Họ là những nhân viên có năng lực trả lời những gì trông giống như một cuộc gọi bình thường từ một cái tên họ biết.
Và cái tên là nửa thứ hai của thủ đoạn. Nhìn vào địa chỉ gửi thực tế, không phải tên hiển thị. Những kẻ tấn công đăng ký các miền trông giống — hoán đổi rn với m, thêm một dấu gạch ngang, sử dụng một Gmail miễn phí với tên CEO của bạn được gõ vào trường "từ". Tên hiển thị không tốn kém để giả; miền đằng sau @ thì không. Đó là dấu hiệu của bạn. Nếu "Dave Morgan, CEO" đang viết từ dave.morgan.exec@gmail.com, Dave không có được một địa chỉ email mới. Dave không tồn tại.
Lý do tại sao phần mở đơn điệu này đánh bại phần mở lóe sáng là tâm lý, không phải kỹ thuật. Một yêu cầu lạnh lẽo về tiền kích hoạt sự nghi ngờ. Một câu hỏi ấm áp, mạo hiểm thấp xây dựng một mối quan hệ trước tiên, vì vậy vào thời điểm tiền xuất hiện trong cuộc trò chuyện, bạn đã quyết định rằng người này là ai họ nói. Chiêu lừa sử dụng sự nhất quán của bạn chống lại bạn.
Vì vậy, phòng chống không phải là phát hiện một liên kết tồi, vì sẽ không có. Đó là một quy tắc về yêu cầu, không phải tin nhắn: bất kỳ yêu cầu nào về thẻ quà tặng, chuyển khoản, hoặc thanh toán được định tuyến thông qua một kênh khác ngoài quy trình bình thường của bạn sẽ được xác minh ngoài băng. Gọi cho người đó. Không phải số trong chữ ký email — cái số ở trong điện thoại của bạn. Đi bộ đến bàn của họ.
Kẻ lừa đảo đang dựa vào việc bạn lịch sự đủ để trả lời và bận rộn đủ để không kiểm tra. Chứng minh rằng họ sai về phần thứ hai, và phần thứ nhất ngừng có ý nghĩa.
Sửa chữa, 21 tháng 10 năm 2026. Một phiên bản trước đây nói rằng những tin nhắn này là những cái "không bộ lọc nào đánh dấu" — một yêu cầu về mọi bộ lọc tồn tại, điều mà bài viết này không thể hỗ trợ. Những gì các con số của FBI mô tả, và những gì đối số thực sự cần, là tin nhắn không mang bất cứ thứ gì để máy quét kiểm tra.
Nguồn
- FBI IC3 — 2023 Internet Crime Report, BEC losses
- FTC Consumer Advice — Gift card scam data and payment-method trends
- CISA — Social engineering and phishing guidance