read receipts
A csali, amely nem tartalmaz semmi terhet: Miért az „Szia, szabad vagy?" az egész trükk
Az az e-mail, amelyet a szűrőd nem tud feltartóztatni, az, amely szinte semmit nem mond.
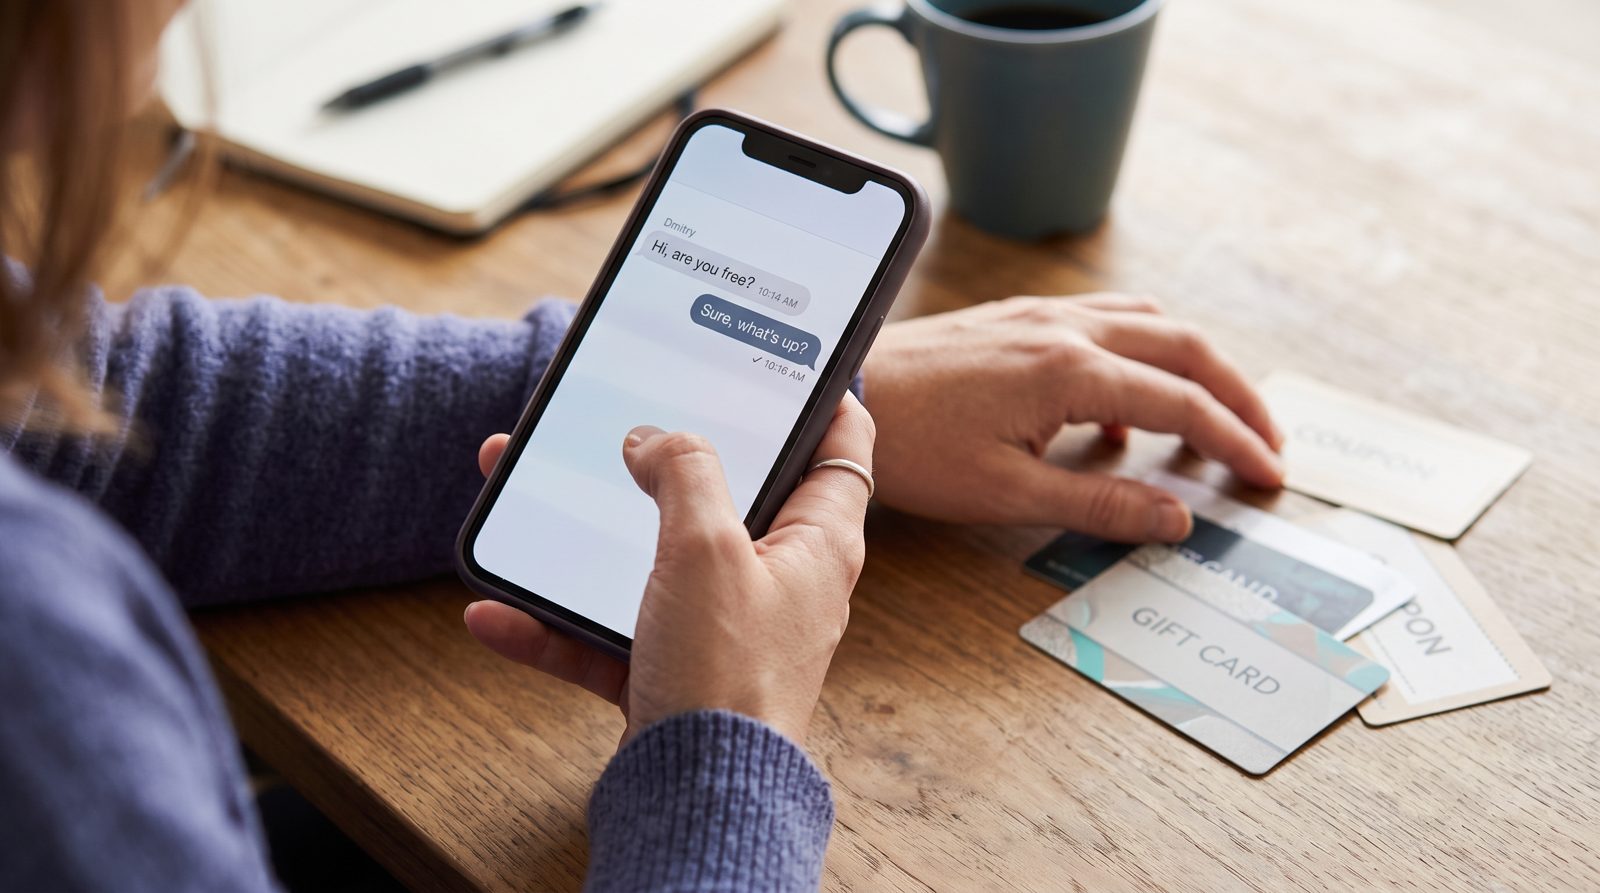
A legveszélyesebb e-mail, amelyet a főnököd soha sem küldött, nem tartalmaz linket, nincs csatolmánya, és nincs hibásan begépelt bankfigyelmeztetés. Négy szót tartalmaz: „Szia, szabad vagy?"
Ez az átverés. Az egész. És azért működik, mert arra lett tervezve, hogy átcsúszszon minden védekezésen, amely rendelkezésedre áll — beleértve saját megérzéseidet is.
Így működik a mechanizmusa. A hagyományos adathalász e-mail egy fegyvert hordoz: egy rosszindulatú linket, egy mérgezett PDF-et, egy hamis bejelentkezési oldalt. A spam szűrőd, az e-mail átjáród és egyre inkább az AI szűrési rétegeid mindegyike arra van betanítva, hogy ezeket felderítse. Ellenőrizik a küldőt az SPF, DKIM és DMARC rekordok alapján. Megvizsgálják a csatolmányokat. Zászlóval jelölik az urgenciát, plusz egy fizetési kérelmet. Az olyan üzenet, amely azt mondja, hogy „Szia, szabad vagy?" nem vált ki egyiket sem, mert nincs semmi, amit kiváltani lehetne. Úgy olvasható, mint egy átlagos kedd.
A teher nincs az e-mailben. A teher a válaszod.
Amint válaszolsz — „Persze, mi van?" — két dolgot tettél meg, amelyekre a támadónak szüksége volt. Megerősítetted, hogy a fiók aktív és monitorozott, és megnyitottál egy szálat, ahol te vagy az, aki most bizalmat közvetít. A következő üzenet az, ahol landol. Szinte mindig kicsi, meggyőző és időkorlátozott: Ragadtam egy értekezletben, tudsz szerezni néhány ajándékkártyát egy kliens számára, visszatérítem neked, csak küld el a kódokat a hátulról. Néha ez egy átutalás egy „új szállítónak". Az ajándékkártyás verzió azért népszerű, mert az ajándékkártyák a legközelebb ahhoz, hogy egy átlagos alkalmazott a CVS-ben nyomkövethetetlen készpénzhez jusson.
Ez az üzleti e-mail kompromisszum, és nem periférikus probléma. Az FBI Internet Crime Complaint Center 2,9 milliárd dolláros BEC-veszteséget jegyzett fel 2023-ban — egy kategória, amely szinte teljes egészében egyszerű szöveges üzenetekből áll, amelyekre nincs semmi, amit egy szkennernek tesztelnie kell — nincs csatolmány, nincs link, nincs malware. Az FTC külön nyomon követte az ajándékkártyákat az egyik leggyakoribb fizetési módként, amelyet csalók követelnek, év után év több száz millió dolláros veszteséggel. Ezek nem azok, akik rajzfilmes nigériai herceg e-mailekre dőlnek be. Olyan competens alkalmazottak, akik egy normális pingre válaszolnak egy olyan névre, amelyet felismernek.
A név pedig a trükk második felét adja. Nézd meg a tényleges küldési címet, ne a megjelenítendő nevet. A támadók hasonló domaineket regisztrálnak — cserélje ki az rn-t egy m-re, adjon hozzá egy kötőjelet, használjon egy ingyenes Gmailot a vezérigazgatód nevével a „from" mezőben begépelve. A megjelenítési nevek ingyen hamisíthatók; az @ mögötti domain nem. Ez a te jelzésed. Ha „Dave Morgan, vezérigazgató" a dave.morgan.exec@gmail.com-ról írja, Dave nem szerzett új e-mail címet. Dave nem létezik.
Az az oka, hogy az unalmas nyitány legyőzi a feltűnőt, pszichológiai, nem technikai. A pénzért való hideg követelés gyanússágot vált ki. A meleg, alacsony tétű kérdés előbb kapcsolatot épít fel, így mire a pénz bekerül a beszélgetésbe, már eldöntötted, hogy ez a személy az, akinek mondja magát. Az átverés azt használja fel ellened, hogy konzisztens vagy.
Tehát a védekezés nem egy rossz link felismerésében áll, mert nem lesz egy. Ez egy szabály az igénylésről, nem az üzenetről: bármilyen ajándékkártyákra, átutalásokra vagy a szokásos folyamaton kívül másik csatornán vezetett fizetésre vonatkozó kérést sávon kívüli módon kell ellenőrizni. Hívd fel az embert. Nem azt a számot az e-mail aláírásban — azt, amely a telefonodban van. Menj az asztalához.
A csaló arra számít, hogy elég udvarias vagy ahhoz, hogy válaszolj, és elég elfoglalt ahhoz, hogy ne ellenőrizd. Bizonyítsd be, hogy téved a második pontban, és az első pont már nem számít.
Helyesbítés, 2026. október 21. Egy korábbi verzió azt mondta, hogy ezek az üzenetek olyan üzenetek voltak, amelyeket „egyetlen szűrő sem zászlózott" — egy állítás az egész világon minden szűrőről, amelyet ez a cikk nem tud alátámasztani. Amit az FBI adatai leírnak, és amit az érvelés valóban igényel, az az, hogy az üzenet nem tartalmaz semmit, amit egy szkennernek tesztelnie kell.
Források
- FBI IC3 — 2023 Internet Crime Report, BEC losses
- FTC Consumer Advice — Gift card scam data and payment-method trends
- CISA — Social engineering and phishing guidance