read receipts
Huijaus ilman hyötykuormaa: miksi "Hei, oletko vapaa?" on koko temppu
Sähköposti, jota suodattimesi ei voi saada kiinni, on sellainen, joka ei sano lähes mitään.
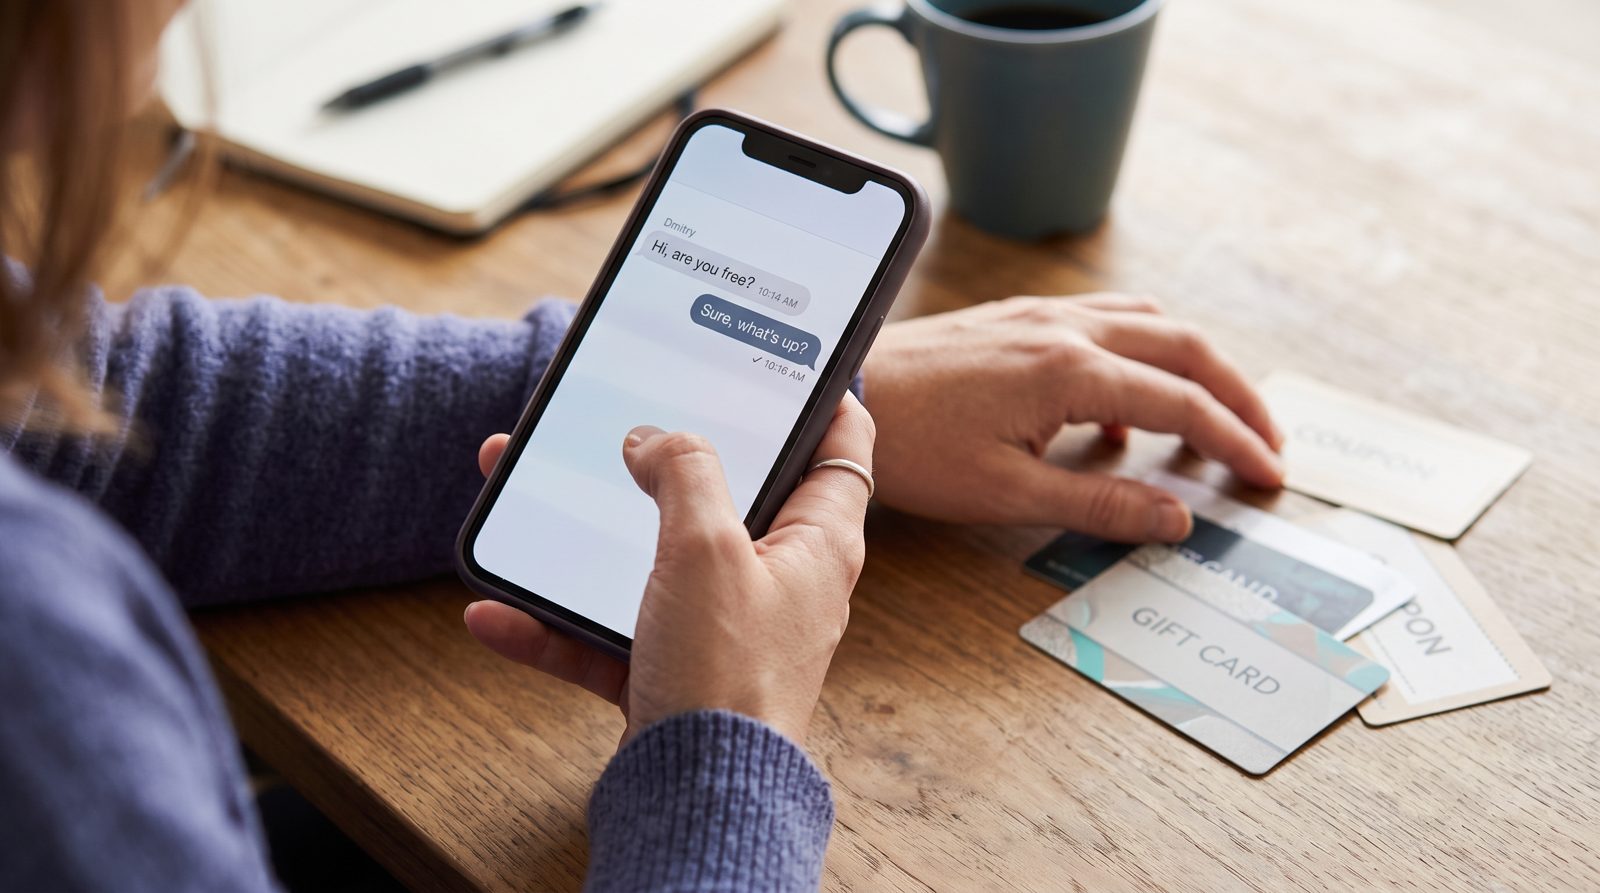
Vaarallisinta sähköpostia, jota pomosi ei koskaan lähettänyt, ei sisällä linkkiä, liitettä eikä virheellisesti kirjoitettua pankkivaroitusta. Se sisältää neljä sanaa: "Hei, oletko vapaa?"
Se on huijaus. Koko juttu. Ja se toimii, koska se on suunniteltu livahtamaan ohi jokaisesta puolustuksestasi — myös omista vaistoeistasi.
Näin se toimii. Perinteinen phishing-sähköposti sisältää aseen: pahantahtoisen linkin, myrkytetyn PDF:n, väärennettyjä kirjautumissivun. Roskapostisuodattimesi, sähköpostse yhdyskäytävä ja yhä useammin tekoäly-seulontakerroksesi ovat kaikki koulutettuja niiden haistamiseen. Ne tarkistavat lähettäjän SPF-, DKIM- ja DMARC-tietueita vastaan. Ne skannaavat liitteet. Ne merkitsevät kiireellisyyttä sekä maksupyyntöä. Viesti, joka sanoo "Hei, oletko vapaa?", ei laukaista mitään näistä, koska ei ole mitään, mikä voisi laukaista. Se lukeutuu kuin normaali tiistai.
Hyötykuorma ei ole sähköpostissa. Hyötykuorma on vastauksesi.
Kun kirjoitat takaisin — "Kyllä, mitä on?" — olet tehnyt kaksi asiaa, joita hyökkääjä tarvitsi. Olet vahvistanut, että tili on aktiivinen ja valvottu, ja olet avannut ketjun, jossa sinä olet nyt se, joka tuotat luottamuksen. Seuraava viesti on se, jossa se osuu. Se on lähes aina pieni, uskottava ja aikaraja-asetettu: Juutun neuvotteluun, voisitko ostaa lahjakortteja asiakkaalle, korvaan sinut, lähetä vain koodit takaa. Joskus se on siirto "uudelle toimittajalle". Lahjakorttiversio on suosittu juuri siksi, että lahjakortit ovat lähinnä jäljitettävintä käteistä, jonka tavallinen työntekijä voi ostaa CVS:stä.
Tämä on liiketoimintasähköpostin kompromissi, eikä se ole marginaalinen ongelma. FBI:n Internet Crime Complaint Center kirjasi 2,9 miljardia dollaria raportoituja BEC-tappioita pelkästään 2023 — kategoria, joka on rakennettu lähes kokonaan pelkkätekstisistä viesteistä, jotka eivät kanna mitään skannaajalle testattavaksi — ei liitettä, ei linkkiä, ei haittaohjelmaa. FTC on puolestaan seurannut lahjakortteja yhtenä suurista maksutavoista, joita huijarit vaativat, ja satoja miljoonia menetetään niin vuosi toisensa jälkeen. Nämä eivät ole ihmisiä, jotka jäävät kiinni sarjakuvamaisiin nigerialaisprinssiviesteistä. He ovat päteviä työntekijöitä, jotka vastaavat siihen, mikä näyttää normaalilta tutulta nimeltä tulevalta pingiltä.
Ja nimi on tempun toinen puoli. Katso varsinaisella lähettäjän osoitetta, ei näyttönimeä. Hyökkääjät rekisteröivät lookalike-verkkotunnuksia — vaihda rn m:ksi, lisää tavuviiva, käytä ilmaista Gmailia toimitusjohtajasi nimellä "lähettäjä"-kenttään. Näyttönimet ovat ilmaisia väärentää; verkkotunnus @ merkin takana ei ole. Se on sinun merkistä. Jos "Dave Morgan, toimitusjohtaja" kirjoittaa osoitteesta dave.morgan.exec@gmail.com, Dave ei ole saanut uutta sähköpostiosoitetta. Dave ei ole olemassa.
Syy siihen, että tylsä aloitus voittaa silmiinpistävän, on psykologinen, ei tekninen. Kylmä rahapyyntö herättää epäilyksen. Lämmin, matalan vedon kysymys rakentaa ensin suhdetta, joten siihen mennessä kun raha tulee pöytään, olet jo päättänyt, että tämä henkilö on se, kuka hän sanoo olevansa. Huijaus käyttää omaa johdonmukaisuuttasi itseään vastaan.
Puolustus ei siis ole huonon linkin havaitseminen, koska sellaista ei tule olemaan. Se on sääntö pyynnöstä, ei viestistä: mikä tahansa lahjakortteja, pankkisiirtoja tai maksua koskevan pyynnön, joka reititetään normaalista prosessista poikkeavaa kautta, vahvistetaan riippumattomasti. Soita hänelle. Ei sähköpostin allekirjoituksessa olevaan numeroon — puhelimessasi olevaan. Kävele heidän pöydälleen.
Huijari luottaa siihen, että olet kohtelias vastaamaan ja kiireinen olematta tarkistamatta. Todista hänelle väärässä olevan toisella osalla, niin ensimmäinen osa lakkaa olemasta tärkeä.
Korjaus, 21. lokakuuta 2026. Aikaisemmassa versiossa sanotaan, että nämä viestit olivat sellaisia, joita "mikään suodatin ei merkinnyt" — väite jokaisesta suodattimesta, jota tämä artikkeli ei voi tukea. Se, mitä FBI:n luvut kuvaavat ja mitä argumentti todella tarvitsee, on, että viesti ei kanna mitään skannaajalle testattavaksi.
Lähteet
- FBI IC3 — 2023 Internet Crime Report, BEC losses
- FTC Consumer Advice — Gift card scam data and payment-method trends
- CISA — Social engineering and phishing guidance