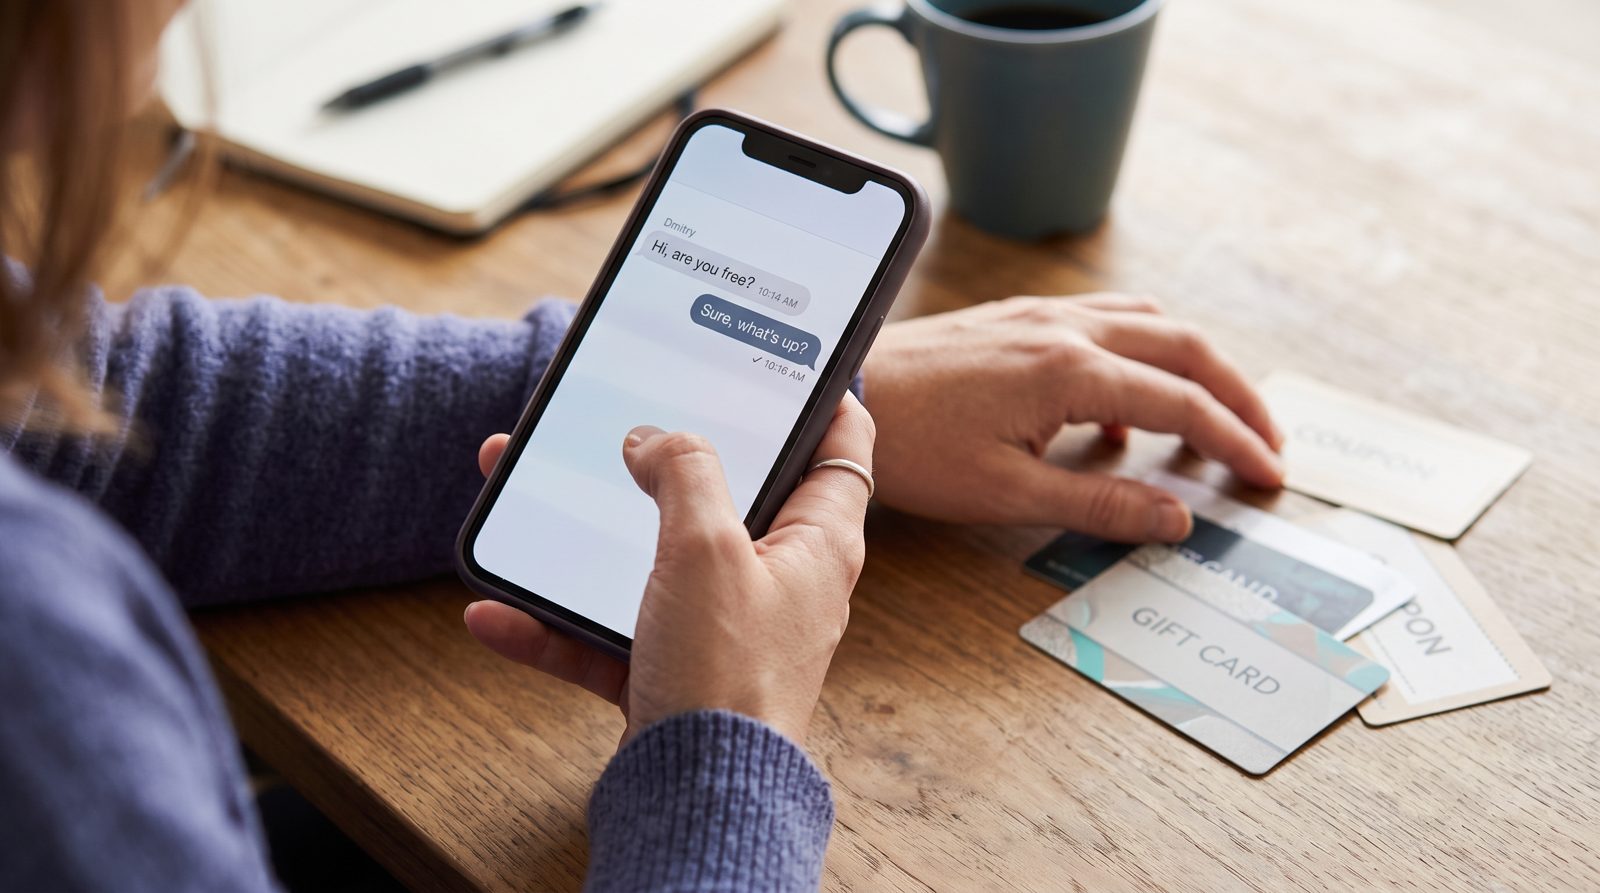
read receipts
کلاهبرداری بدون بار: چرا «سلام، فارغ هستی؟» همان ترفند است
ایمیلی که فیلتر نمیتواند بگیرد، ایمیلی است که تقریباً هیچ چیز نمیگوید.
خطرناکترین ایمیلی که رئیس شما هرگز ارسال نکرده، هیچ لینک، هیچ پیوست، و هیچ هشدار بانکی با تلفظ غلط ندارد. چهار کلمه دارد: «سلام، فارغ هستی؟»
این همان کلاهبرداری است. کل ماجرا. و کار میکند زیرا برای گذر از هر دفاعی که دارید — حتی غریزههای خود شما — طراحی شده است.
اینگونه کار میکند. یک ایمیل فیشینگ سنتی دارای سلاح است: لینک بدخواه، PDF سمیشده، صفحه ورود جعلی. فیلتر هرزنامه شما، دروازه ایمیل شما، و به طور فزایندگی لایه غربالگری هوش مصنوعی شما همگی برای یافتن اینها آموزش دیدهاند. آنها فرستنده را بر اساس رکوردهای SPF، DKIM، و DMARC بررسی میکنند. پیوستها را اسکن میکنند. فوریتیت بهعلاوه درخواست پرداخت را پرچمدار میکنند. پیامی که میگوید «سلام، فارغ هستی؟» هیچکدام از اینها را فعال نمیکند، زیرا چیزی برای فعالکردن نیست. مثل یک سهشنبه عادی است.
بار پیام در ایمیل نیست. بار پیام، پاسخ شما است.
وقتی شما دوباره نوشتید — «خب، چی شد؟» — دو کاری انجام دادید که مهاجم نیاز داشت. تأیید کردید که حساب فعال و نظارتشده است، و یک نخ باز کردید که در آن شما اکنون کسی هستید که اعتماد را تامین میکنید. پیام بعدی جایی است که فرود میآید. تقریباً همیشه کوچک، قابل اعتماد، و محدود به زمان است: گیر کردم در یک جلسه، میتونی برای کلاینت کارتهای هدیه بخری، منشو خسارتپذیر میکنم، فقط کدهای پشتی را برای من بفرست. گاهی انتقال است به یک «تامینکننده جدید». نسخه کارت هدیه محبوب است دقیقاً زیرا کارتهای هدیه نزدیکترین چیز به نقد غیرقابلردگیری هستند که یک کارمند عادی میتواند در یک CVS بخرد.
این سازش ایمیل تجاری است، و این یک مسئله حاشیهای نیست. مرکز شکایات جرم اینترنتی FBI $2.9 billion در تلفات BEC گزارششده تنها در سال 2023 ثبت کرد — دستهای که تقریباً کاملاً بر اساس پیامهای متن ساده ساخته شده است که برای یک اسکنر چیزی برای آزمایش ندارند — هیچ پیوست، هیچ لینک، هیچ بدافزار. FTC، بهطور جداگانه، کارتهای هدیه را بهعنوان یکی از بالاترین روشهای پرداخت کلاهبرداران تعقیب کرده است، با صدها میلیونها دلار ضایعشده به این روش سالهای متوالی. اینها افرادی نیستند که برای ایمیلهای جعلی «شاهزاده نیجریهای کارتونی» فریب میخورند. آنها کارمندان توانمند هستند که به یک پینگ عادی از نامی که میشناسند پاسخ میدهند.
و نام دومین بخش ترفند است. آدرس فرستنده واقعی را ببینید، نه نام نمایششده. مهاجمان دامنههای شبیهسازی ثبت میکنند — یک rn را با یک m تعویض کنید، یک خط فاصله اضافه کنید، یک Gmail رایگان با نام مدیرعامل شما تایپشده در فیلد «از» استفاده کنید. نامهای نمایش رایگان برای جعلکردن هستند؛ دامنه پشت @ نیست. این است تشخصیدهنده شما. اگر «Dave Morgan, CEO» از dave.morgan.exec@gmail.com نوشت، Dave آدرس ایمیل جدیدی نگرفته است. Dave وجود ندارد.
دلیل اینکه شروع کننده خستهکننده، متالعکننده را شکست میدهد، روانی است، نه فنی. یک درخواست سرد برای پول مشکوک را برانگیخت میکند. یک سؤال گرم، کمخطر ابتدا رابطهای ایجاد میکند، به طوری که تا زمانی که پول وارد گفتگو شود، شما قبلاً تصمیم گرفتهاید که این شخص همان کسی است که میگوید است. کلاهبرداری سازگاری خود شما را علیه شما قرض میگیرد.
بنابراین دفاع این نیست که لینک بدی را تشخیص دهید، زیرا وجود نخواهد داشت. این یک قانون در مورد درخواست است، نه پیام: هر درخواست برای کارتهای هدیه، انتقال سیم، یا پرداختی که از طریق کانالی متفاوت از فرآیند عادی شما انجام شود، از طریق یک کانال خارجی تأیید میشود. فرد را صدا کنید. نه شمارهای در امضای ایمیل — شمارهای در گوشی شما. به میز شان برورید.
کلاهبردار میشمارد بر اینکه شما مودب باشید بهقدری که پاسخ دهید و پرسروسامان باشید بهقدری که بررسی نکنید. در دومی اثبات نادرستی کنید، و اولی بیشتر اهمیت نخواهد داشت.
تصحیح، 21 اکتبر 2026. نسخه قبلی گفت این پیامها هایی بودند که «هیچ فیلتری پرچمدار نکرد» — ادعایی در مورد هر فیلتری که در وجود دارد، که این مقاله نمیتواند آن را تایید کند. آنچه ارقام FBI توصیف میکنند، و آنچه استدلال واقعاً نیاز دارد، این است که پیام چیزی برای اسکنکننده برای آزمایش ندارد.
منابع
- FBI IC3 — 2023 Internet Crime Report, BEC losses
- FTC Consumer Advice — Gift card scam data and payment-method trends
- CISA — Social engineering and phishing guidance