تازهترین
ایمیل کارت هدیه از سرپرستتان هیچ بدافزاری در آن ندارد — اینجاست که نکتهای است
به صندوق ورودی شما تجاوز نمیکند. از طریق سازماننامه راه میرود و بطور دوستانه از شما درخواست میکند.
بایگانی
نوشتههای xmail به زبان ساده دربارهٔ کلاهبرداری ایمیلی، فیشینگ، حریم خصوصی و امنیت صندوق ورودی. هر مقاله منابع خود را ذکر میکند.
به صندوق ورودی شما تجاوز نمیکند. از طریق سازماننامه راه میرود و بطور دوستانه از شما درخواست میکند.
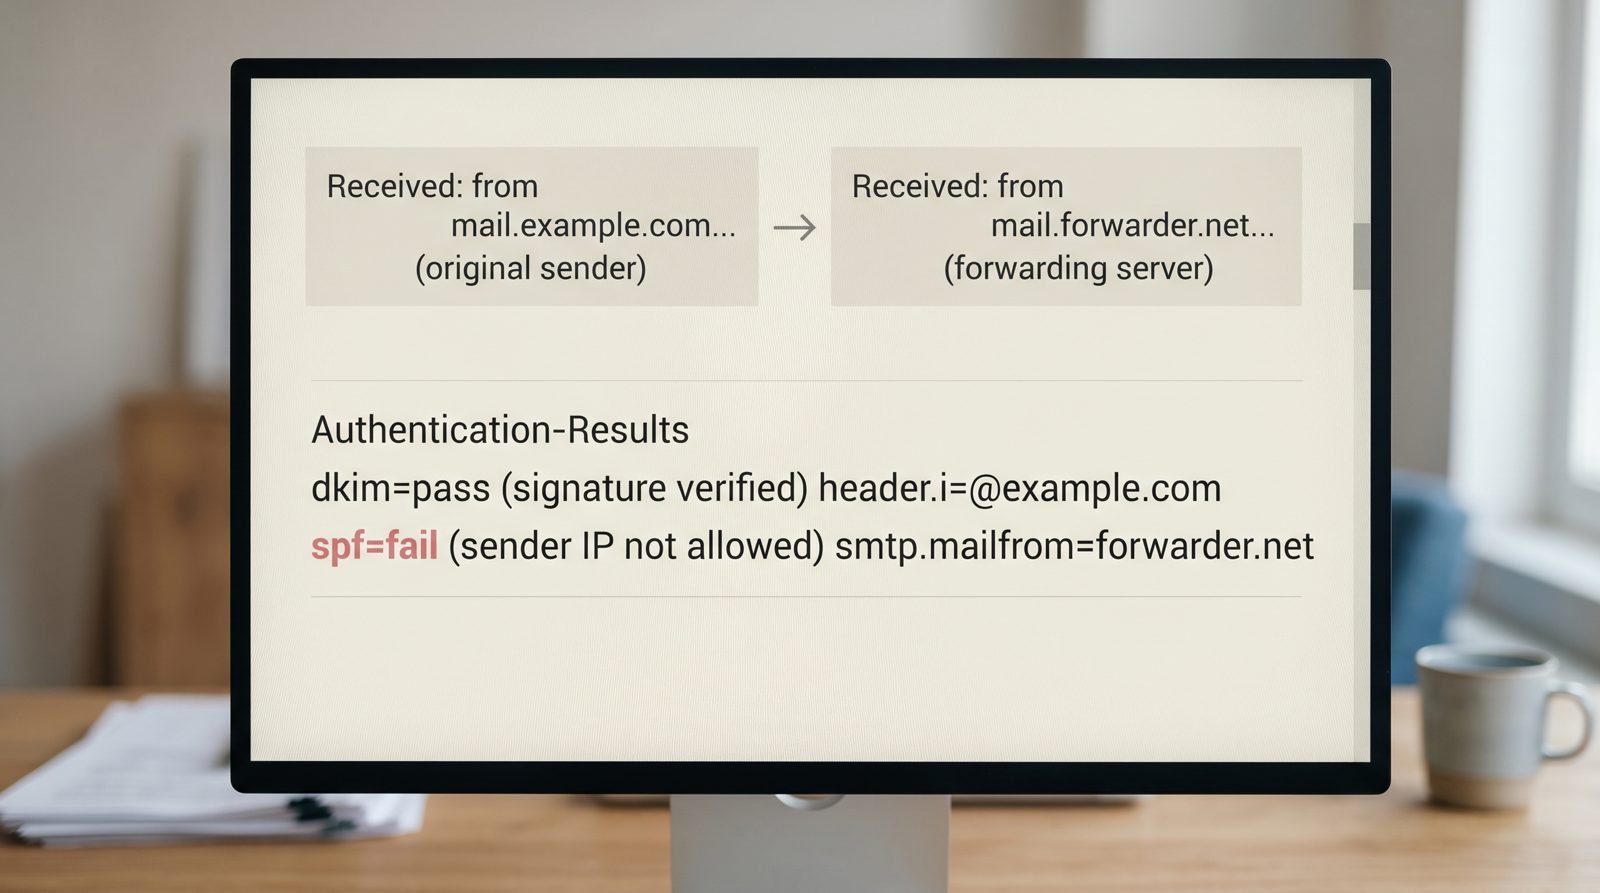
شما اشتباه نکردید. SPF این کار را کرد. این مکانیزمی است که هیچ کس از ارائهدهندهی سرویس شما آن را توضیح نمیدهد.
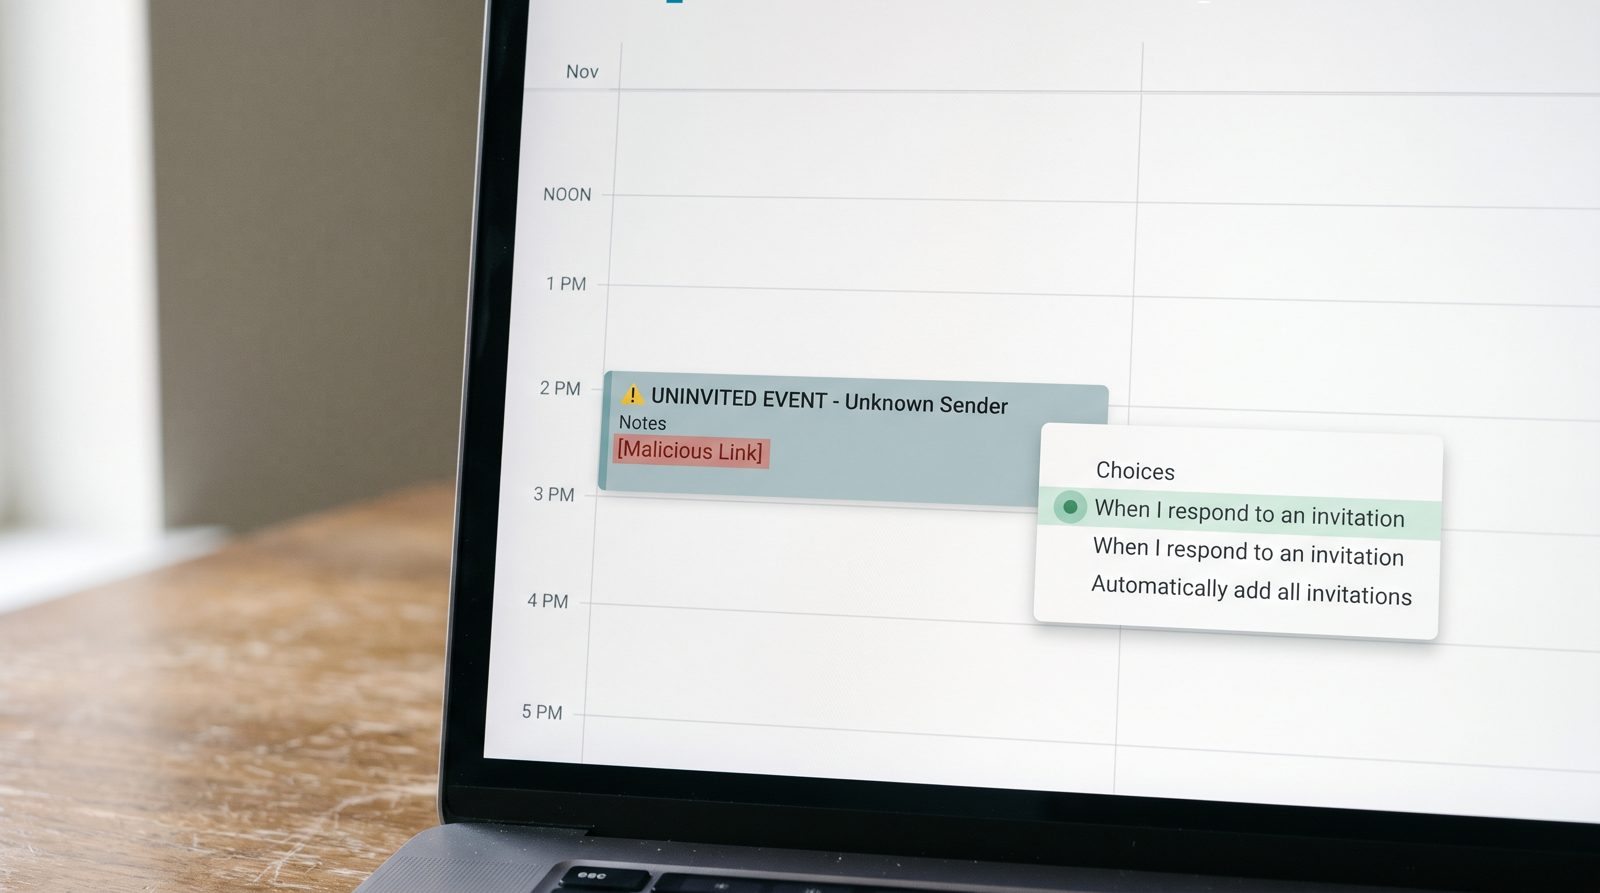
یک فایل .ics ناخواسته میتواند پیوند مخرب را روی تقویم شما قرار دهد، پیش از آن که شما حتی یک ایمیل را باز کنید. دلیل آن تنظیمی است که احتمالاً هرگز آن را لمس نکردهاید.
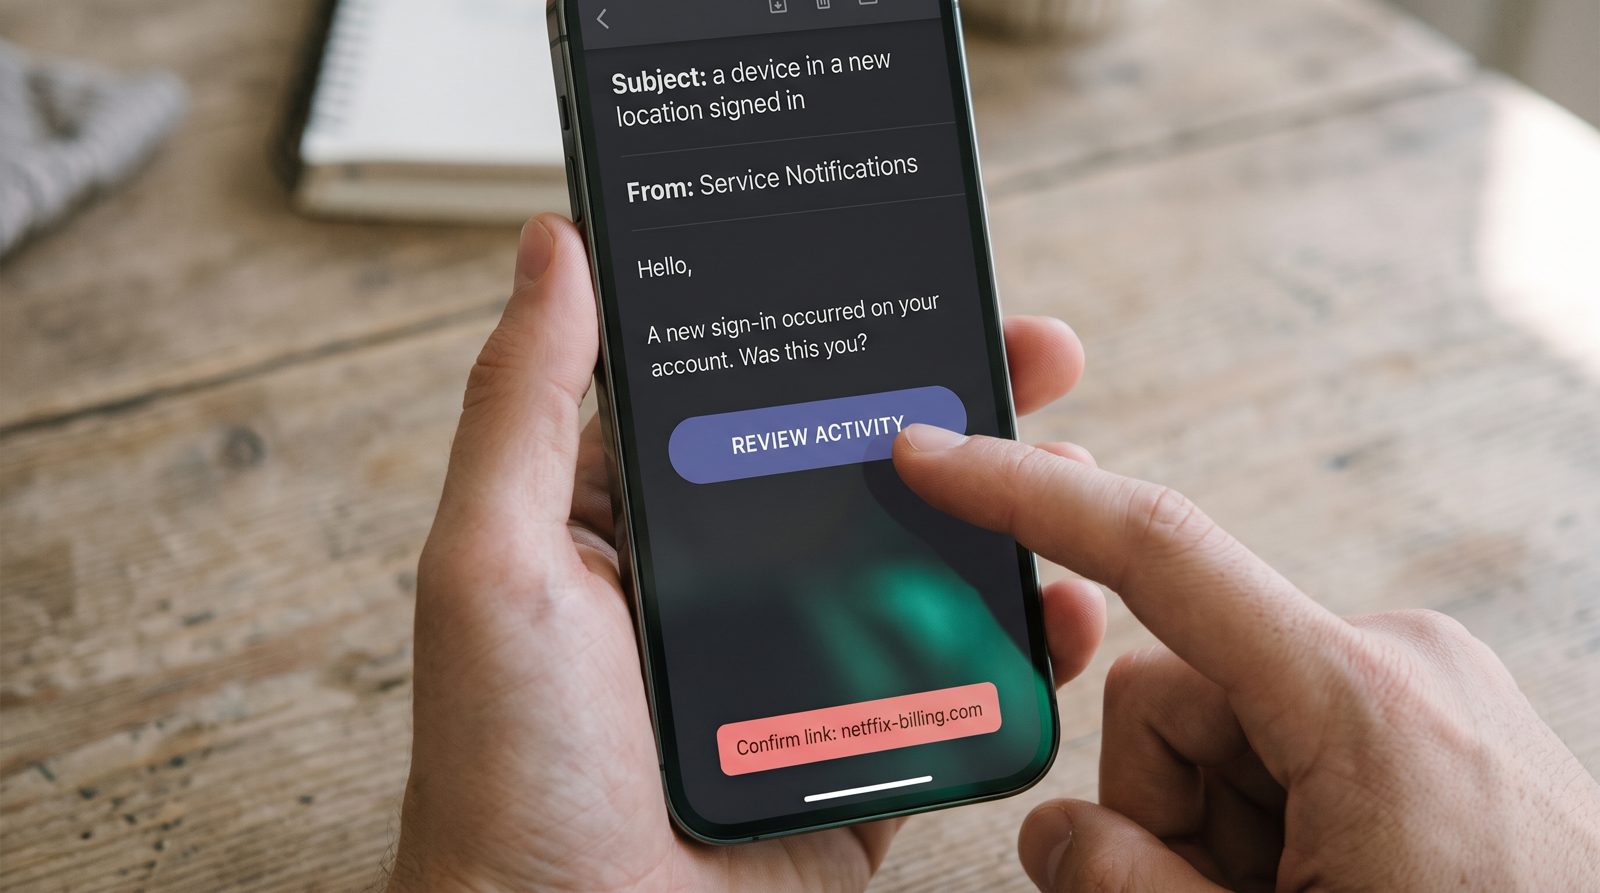
هشدار امنیتی که بهطور همزمان یک فروشافزا است، بهترین هدیهای است که سرویسهای استریمینگ تا به حال به فیشرها دادند.
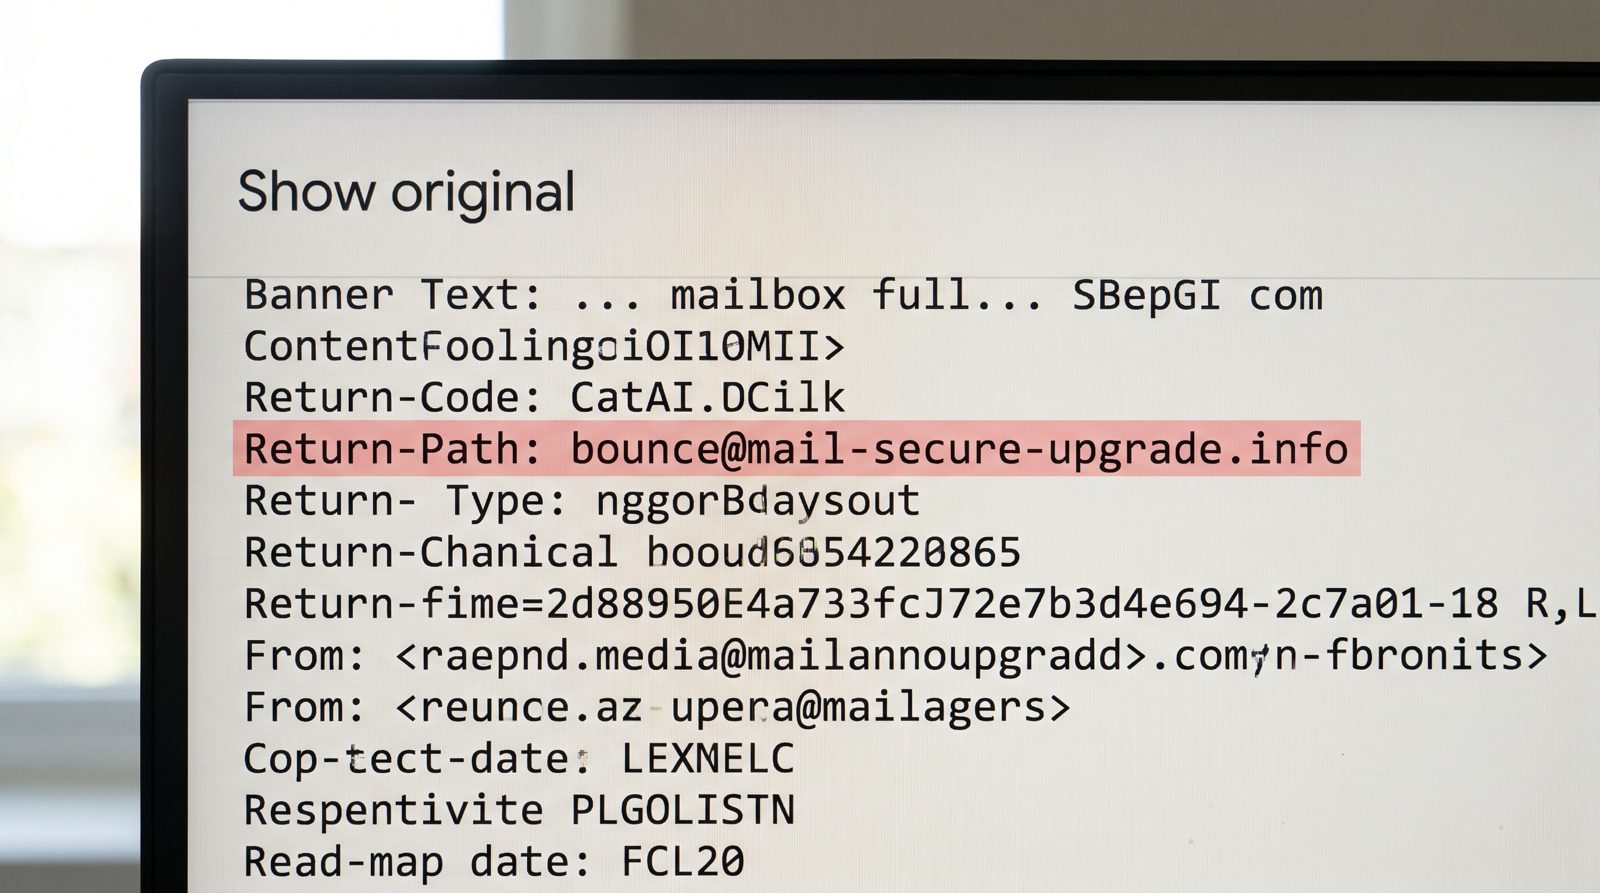
وحشت از صندوق پر همان نقطهای است که این کار را موثر میکند. یک خط هدر است که یک هشدار سهمیه واقعی را از یک هشدار جعلی متمایز میکند.
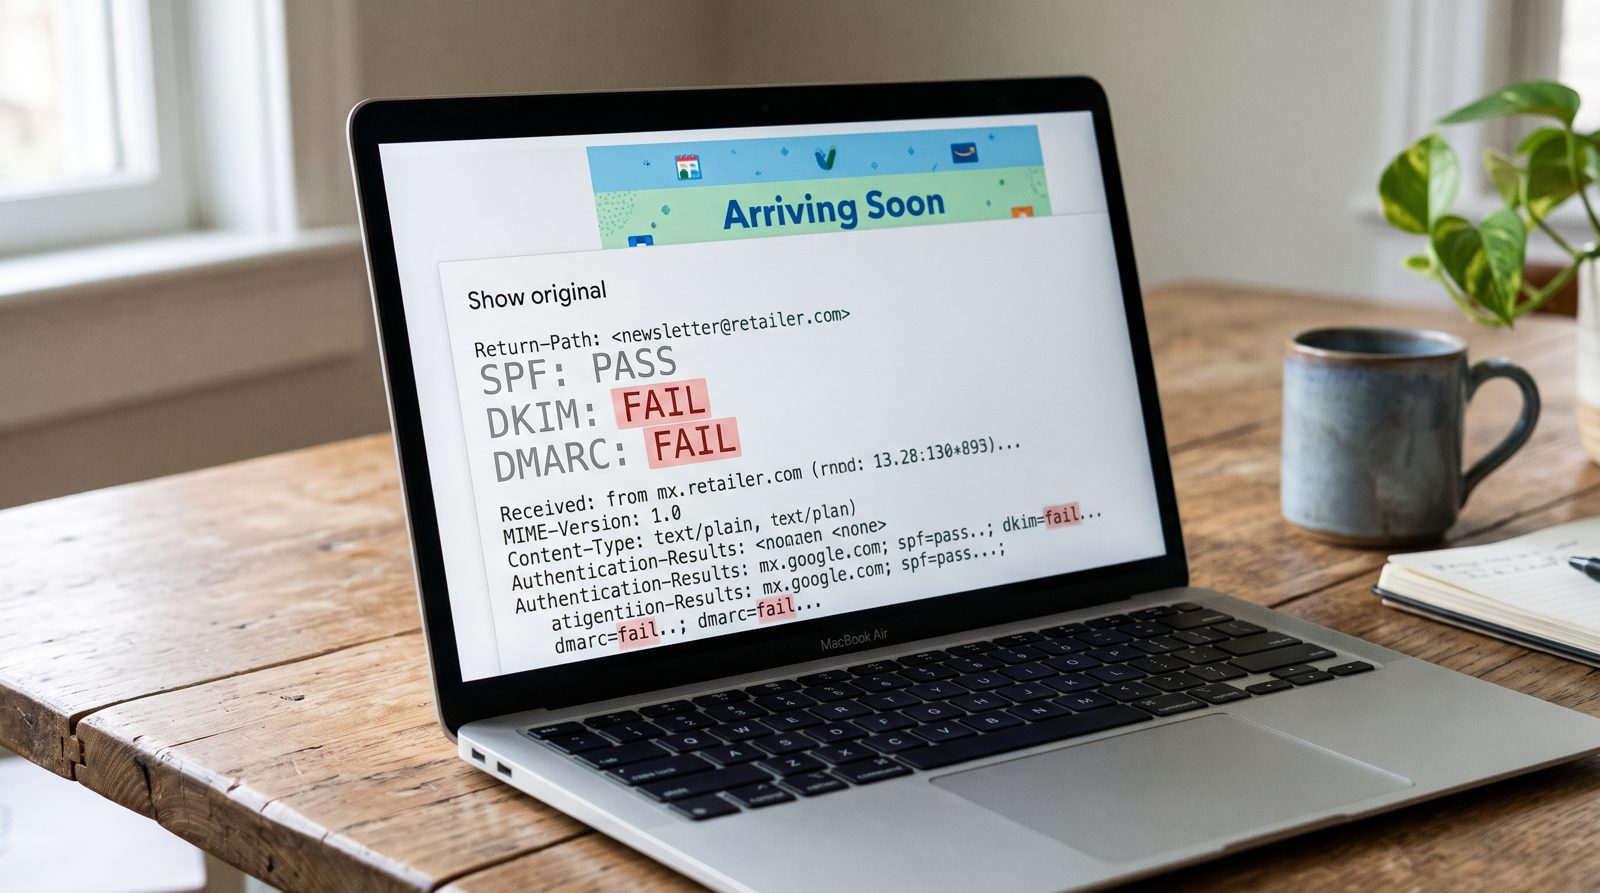
SPF، DKIM و DMARC بخشی از ایمیل را که هرگز نمیبینید محافظت میکنند — و نامی را که واقعاً میخوانید کاملاً بیحفاظ میگذارند.
درخواست نظر اصلاً برای ستارههای پنجتاییات اهمیت نمیدهد. برایش مهم است که آن را باز کنی.
کارت بستهای که قبل از باز کردن ایمیل نمایش داده میشود جادو نیست. این نشانهگذاری است که هر کسی میتواند کپی کند.
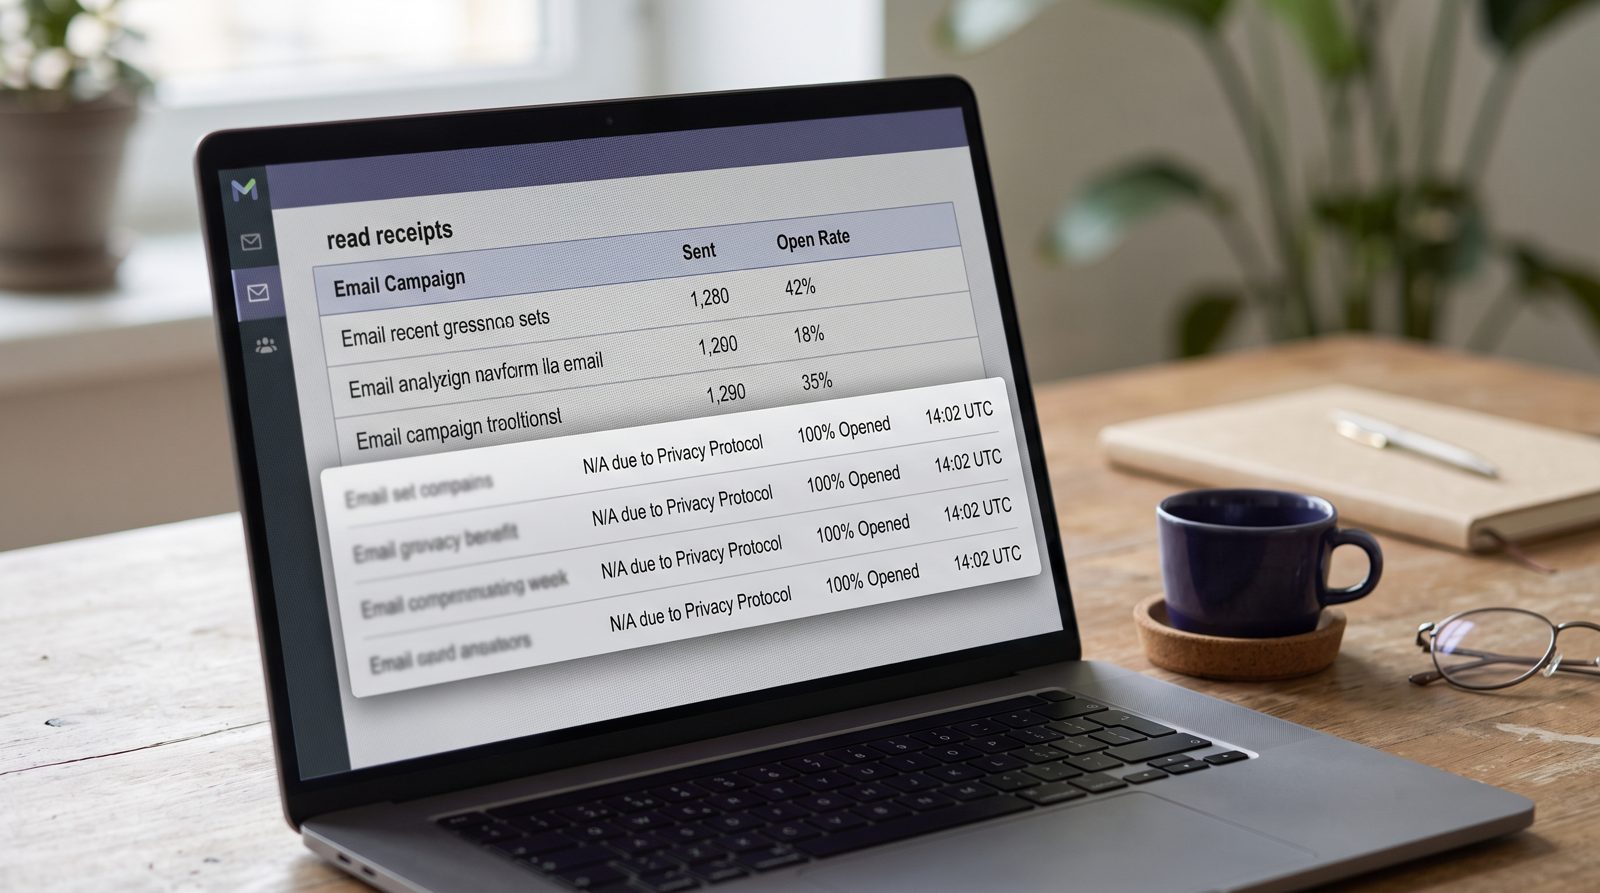
از سال ۲۰۲۱، اپل مِیل به نظر میرسانید که خبرنامههای شما را برایتان باز میکند. خوب برای حریمخصوصی شما است، اما برای کسانی که هنوز به میزان باز شدن ایمیلها اعتماد میکنند، فاجعهبار است.
کلاهبرداران سابق مثل سخنگوی غیر بومی مینوشتند. حالا مثل مدیر واقعی شما مینویسند — و "صدایش مثل او است" رسماً بیارزش شده است.
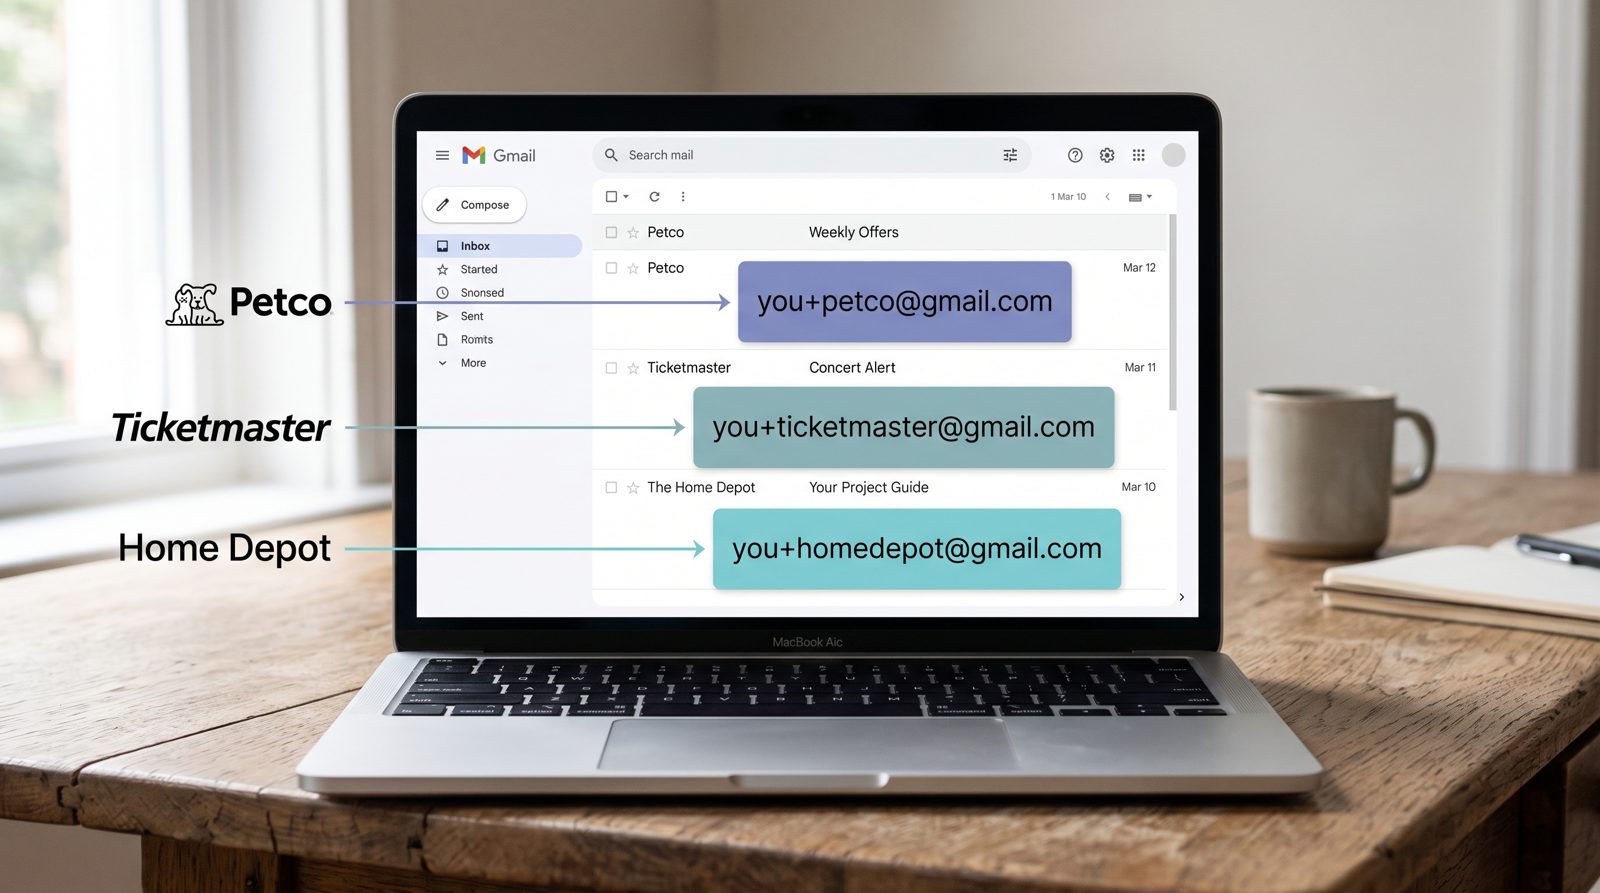
آدرسی برچسبدار میگوید هر تکه اسپم از کدام ثبتنام ریشه میگیرد. اما نمیگوید چه کسی آن را فاش کرد، یا اینکه کسی چیزی را فروخته است.
زمانی که یک شرکت اعتراف میکند دادههای شما را از دست داده است، برای همه به جز خودتان، نقض اطلاعات مسئلهای قدیمی است.