아카이브
read receipts
xmail이 이메일 사기, 피싱, 개인정보 보호, 받은편지함 보안을 쉬운 말로 전합니다. 모든 글에 출처를 밝힙니다.

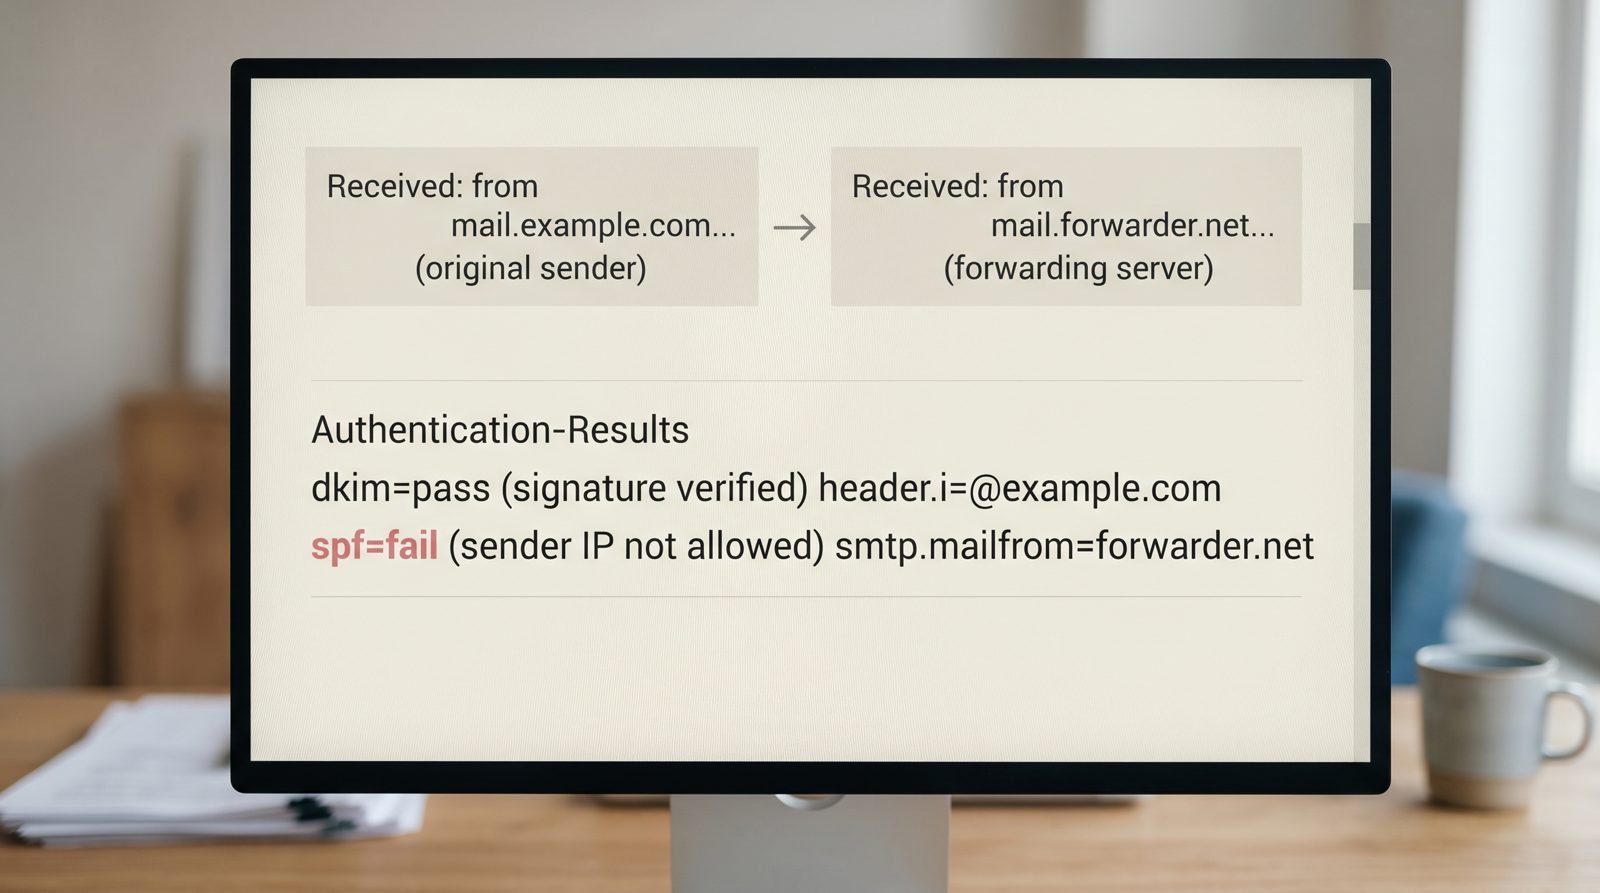
자신에게 전달한 이메일이 스팸으로 간 이유
당신 잘못이 아닙니다. SPF 때문입니다. 이메일 제공자가 설명해주지 않는 메커니즘이 여기 있습니다.
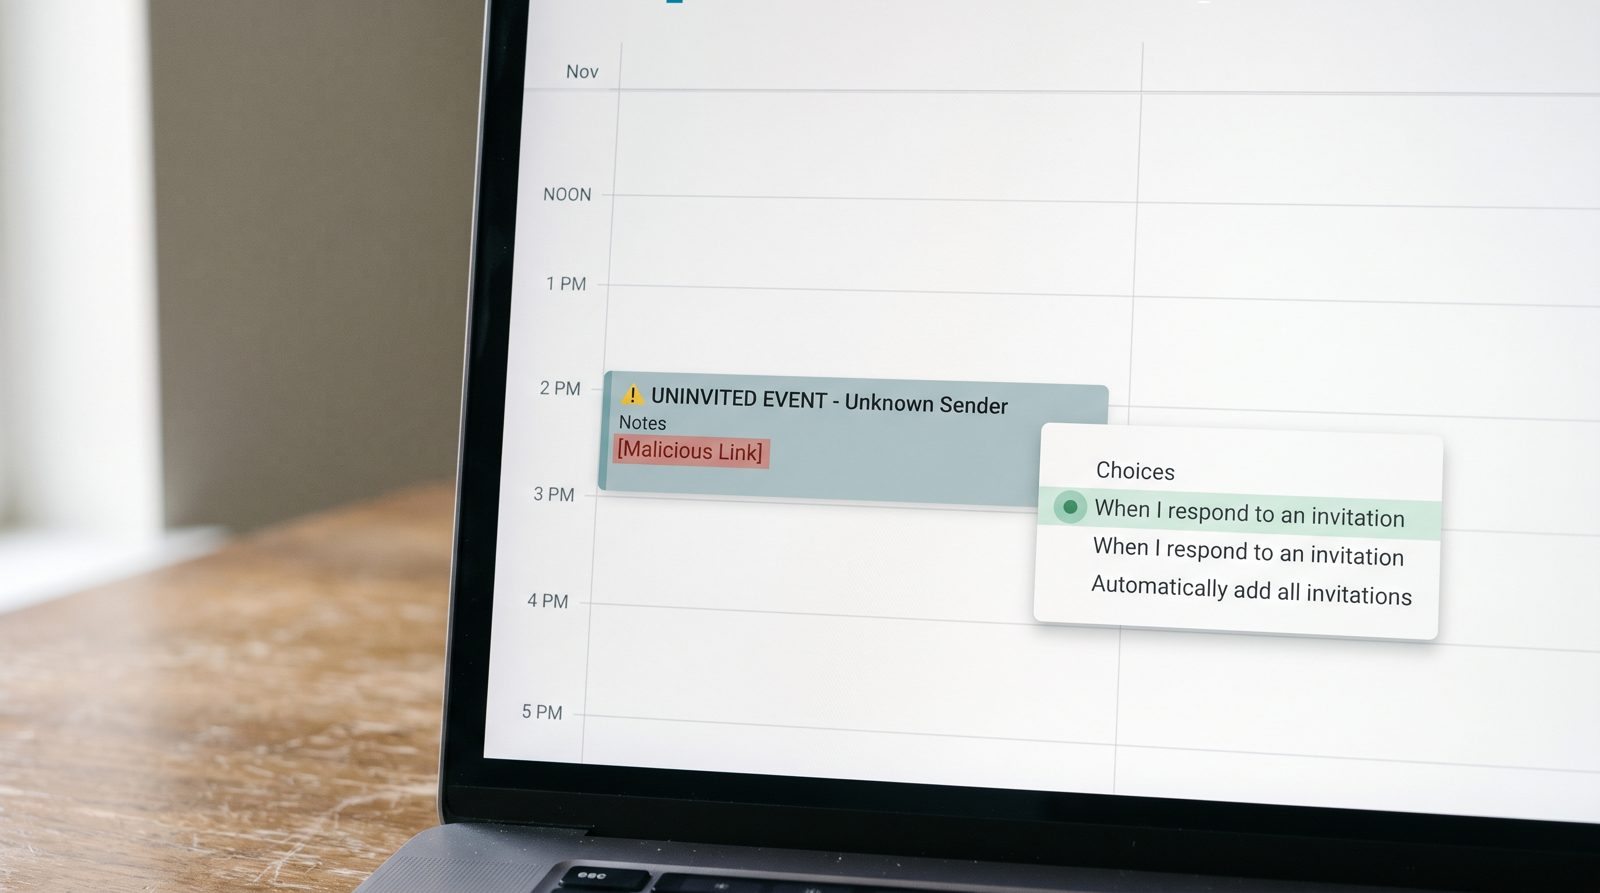
동의하지 않은 회의가 이미 오후 2시를 막고 있습니다
승인되지 않은 .ics 파일은 이메일을 한 번도 열기 전에 악성 링크를 캘린더에 심을 수 있습니다. 그 이유는 당신이 건드려본 적 없는 설정 때문입니다.
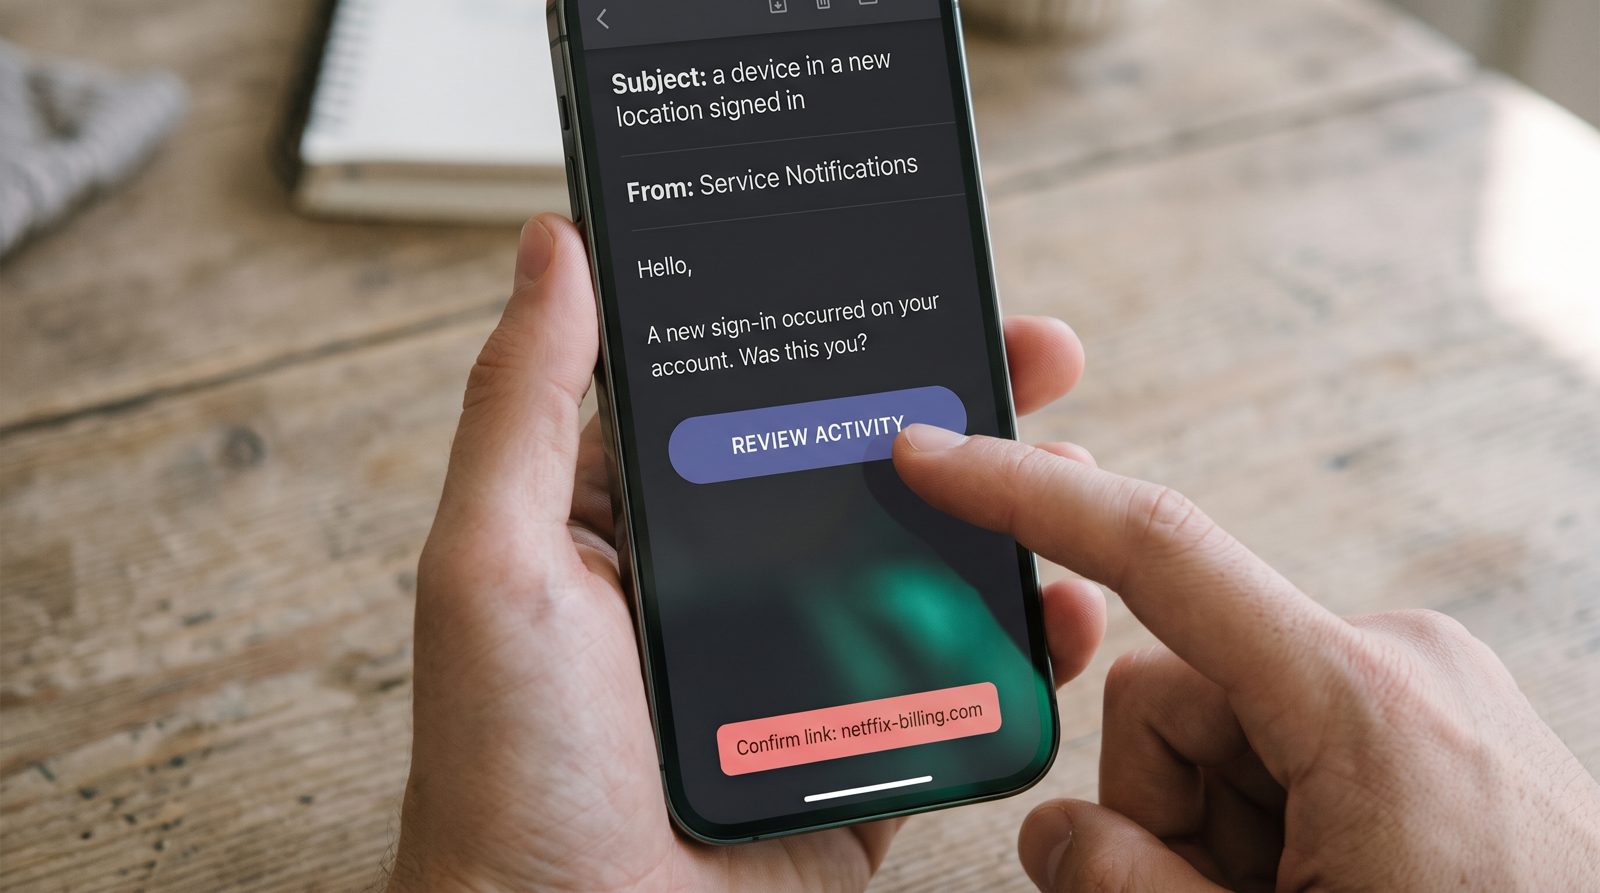
Netflix가 당신을 '누군가 당신 계정을 사용 중' 이메일 클릭하도록 훈련시켰다. 사기꾼들이 눈여겨봤다.
보안 경고이자 동시에 상품 추천인 그 이메일은 스트리밍 서비스가 피싱 사기꾼들에게 준 최고의 선물이다.
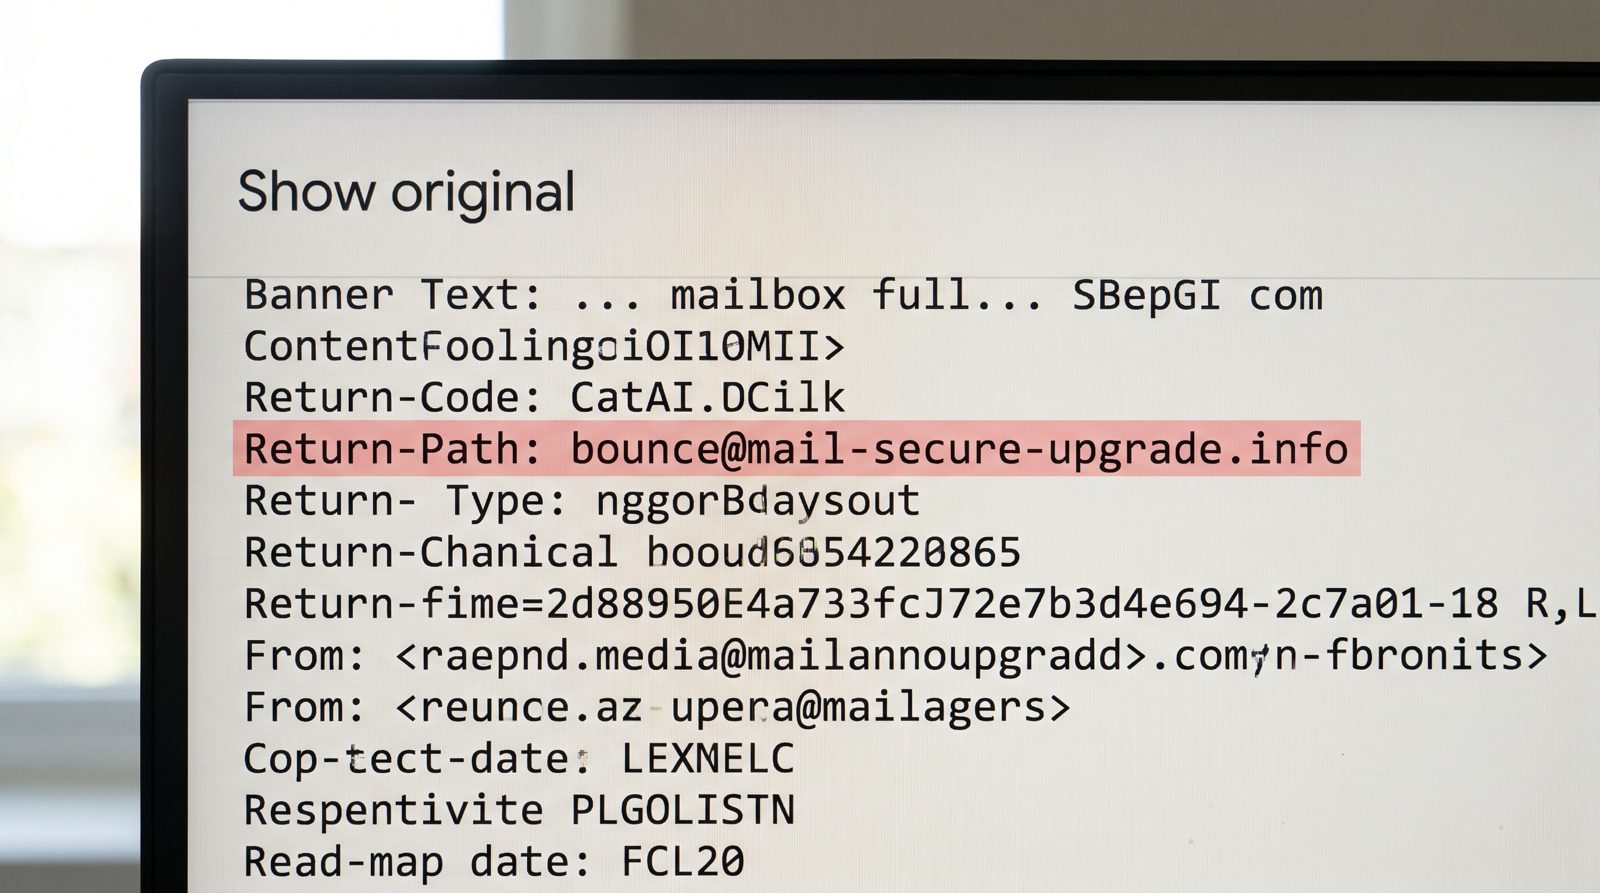
'계정 저장소 가득 참' 이메일은 피싱의 단골 — Return-Path를 확인하세요
가득 찬 사서함에 대한 공포심이 바로 포인트입니다. 실제 용량 경고와 가짜 경고를 구별하는 한 가지 헤더 줄이 있습니다.
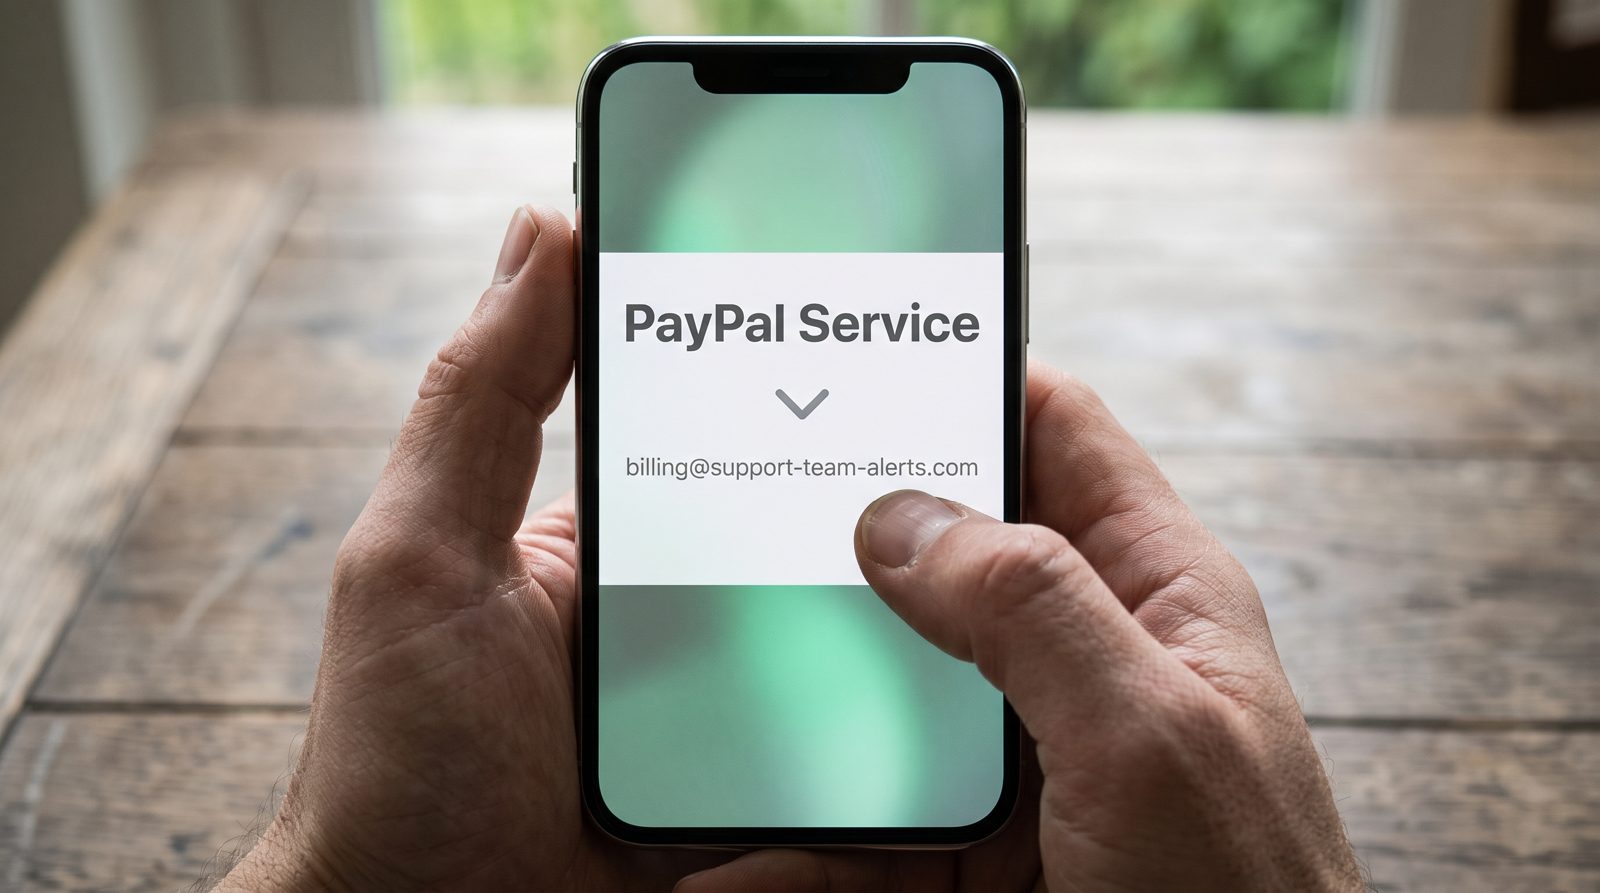
가짜 'PayPal 지원팀' 이메일이 신뢰할 수 있다고 배운 모든 보안 검사를 통과할 수 있다
SPF, DKIM, DMARC는 절대 보지 않는 이메일의 한 부분을 보호한다 — 실제로 읽는 이름은 열려 있다.
'당신의 리뷰가 다른 사람들을 돕습니다'라는 이메일은 생존 신호 확인입니다
리뷰 요청은 당신의 별점 다섯 개를 신경 쓰지 않습니다. 당신이 이메일을 열었는지만 신경 씁니다.
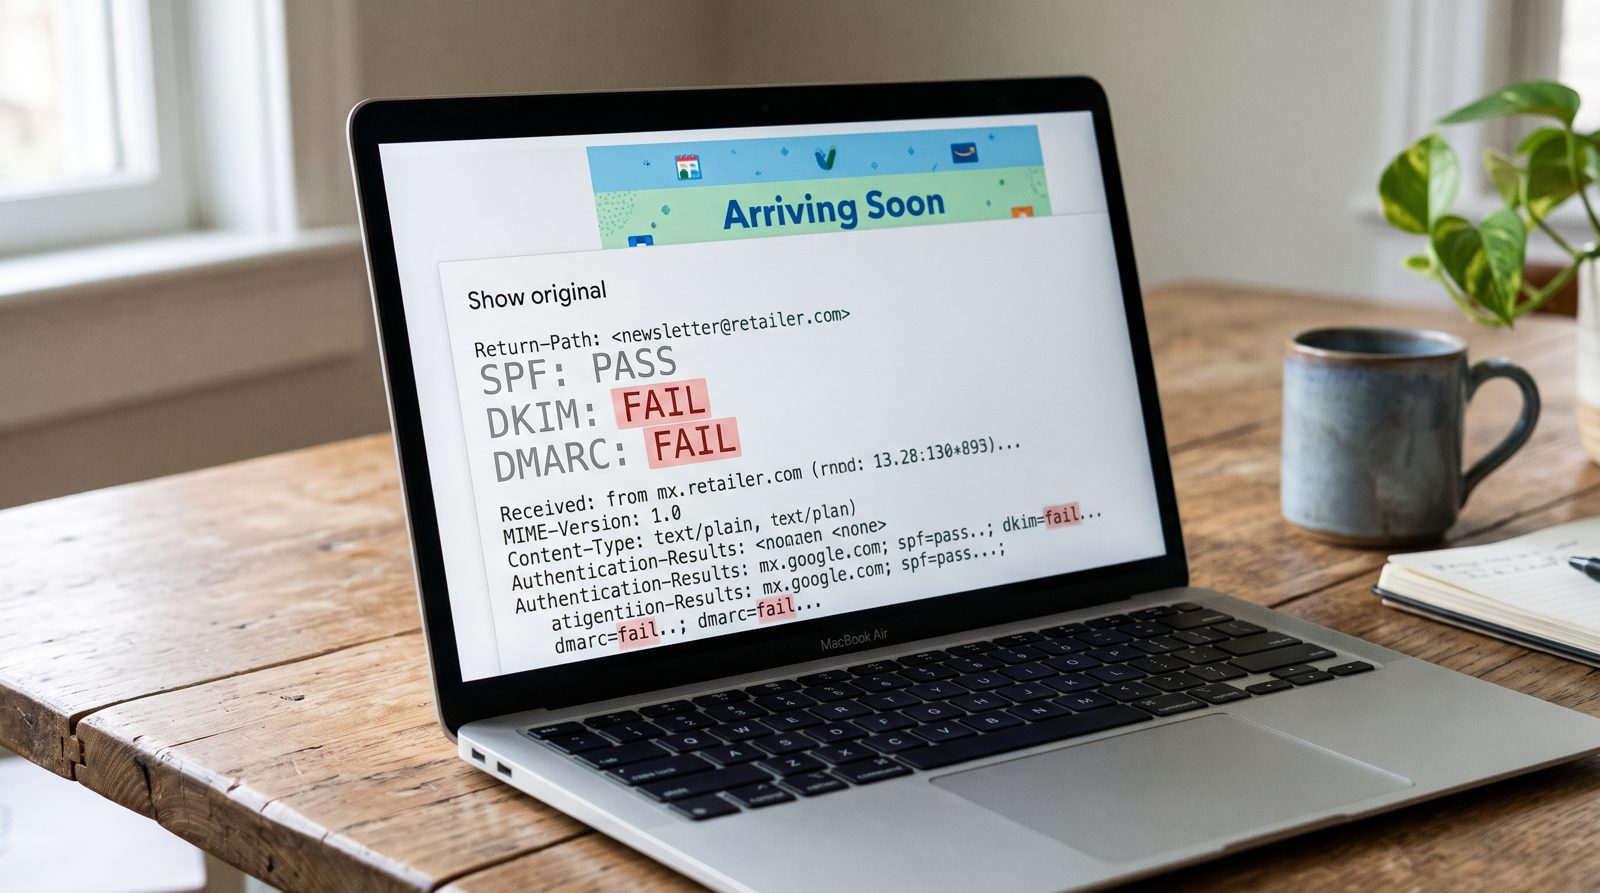
Gmail이 당신보다 먼저 배송 알림을 읽고, 사기꾼들도 그 방법을 알고 있습니다
이메일을 열기 전에 나타나는 패키지 카드는 마법이 아닙니다. 누구나 복사할 수 있는 마크업입니다.
당신의 상사가 이메일을 보낸 게 아닙니다. 그의 최근 세 개 답장으로 학습된 AI가 보낸 겁니다.
사기꾼들은 예전엔 모국어가 아닌 사람처럼 썼습니다. 이제 그들은 당신의 실제 관리자처럼 씁니다 — 그리고 '그 사람 같은데'는 더 이상 증거가 아닙니다.
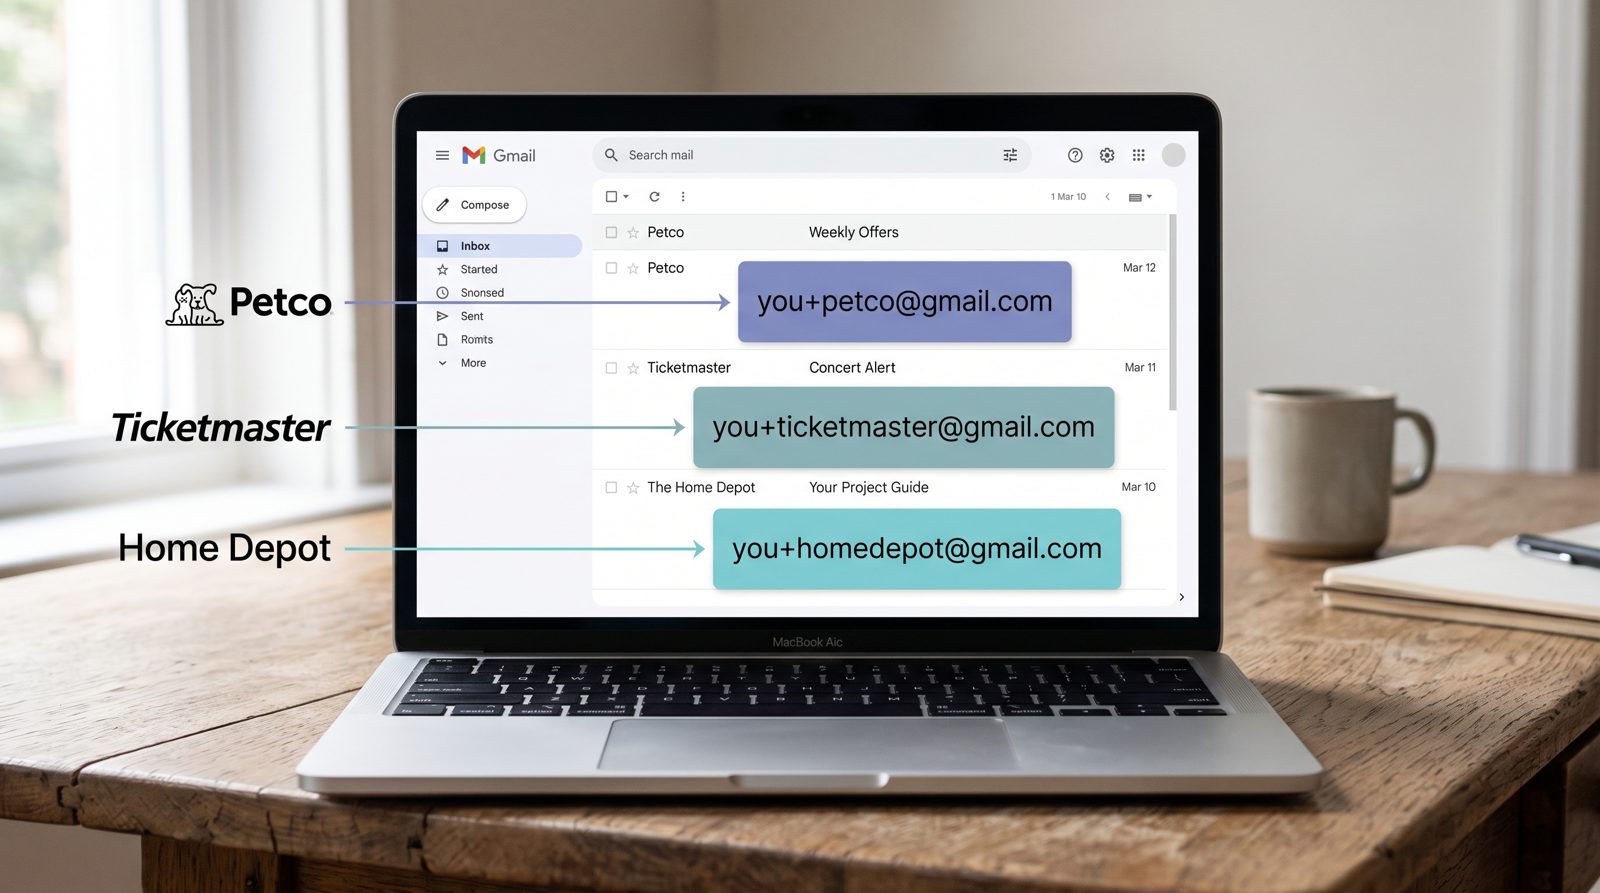
플러스 기호 트릭이 보여주는 것과 보여주지 못하는 것—주소 유출 추적
태그가 붙은 주소는 스팸이 어느 가입에서 나왔는지 알려준다. 하지만 누가 유출했는지, 또는 누군가 판매했는지는 알려주지 않는다.
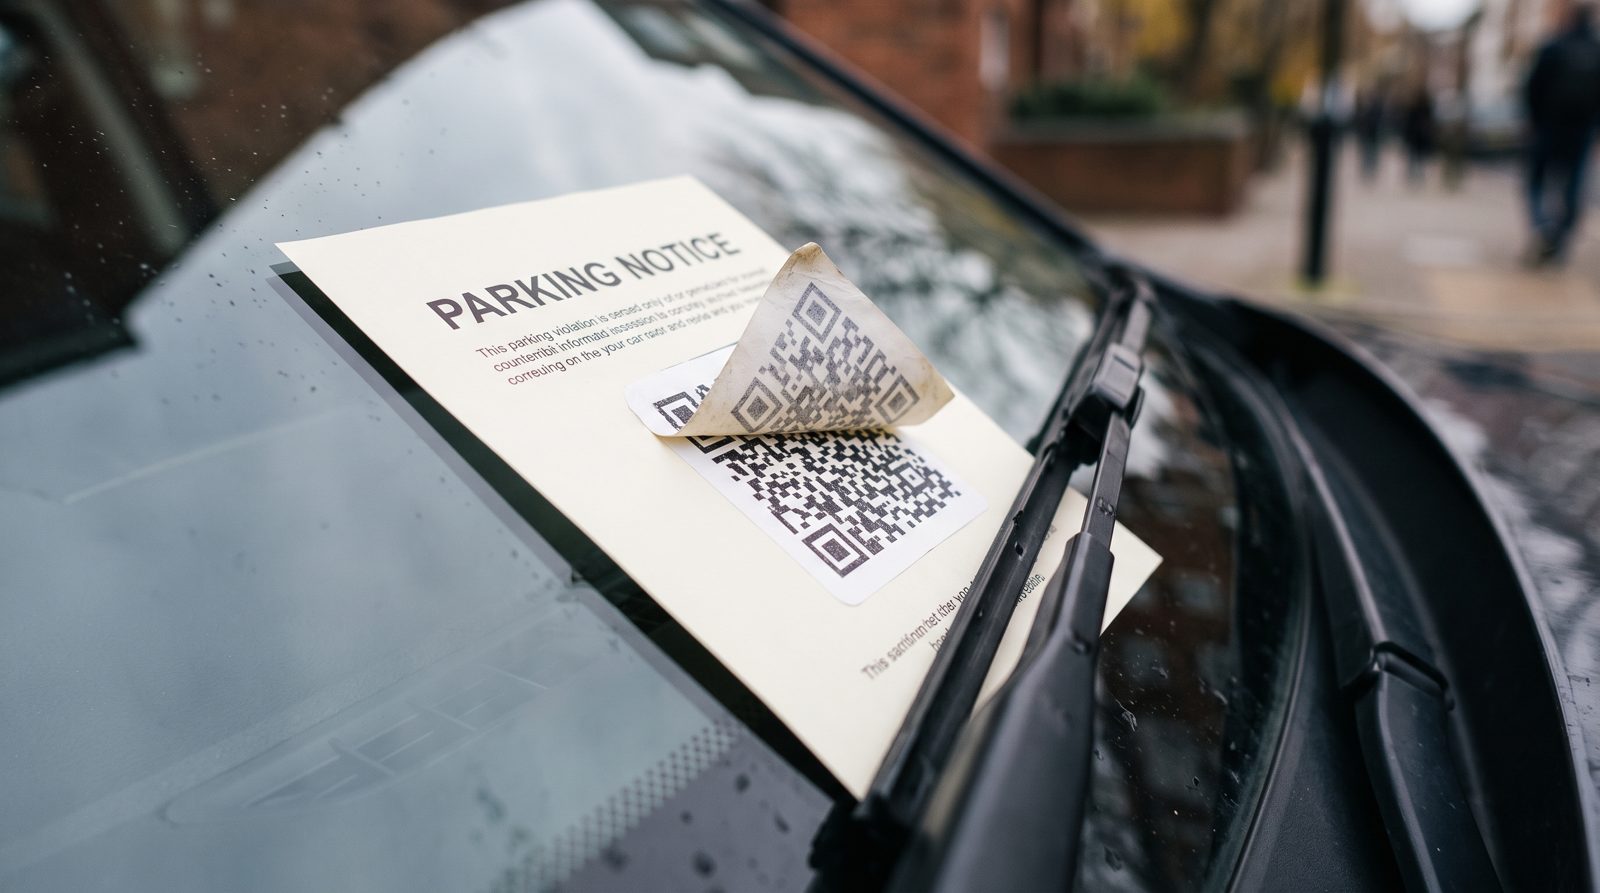
QR 코드는 DMARC 검사에서 실패할 수 없고, 그것이 바로 사기꾼들이 이를 좋아하는 이유다
도메인 인증은 메시지를 누가 보냈는지 답하지만, 메시지가 당신에게 무엇을 하도록 요구하는지는 답하지 않는다. 그림 안의 내용을 읽는 것은 다른 계층이며, 모든 제품이 이를 갖춘 것은 아니다.
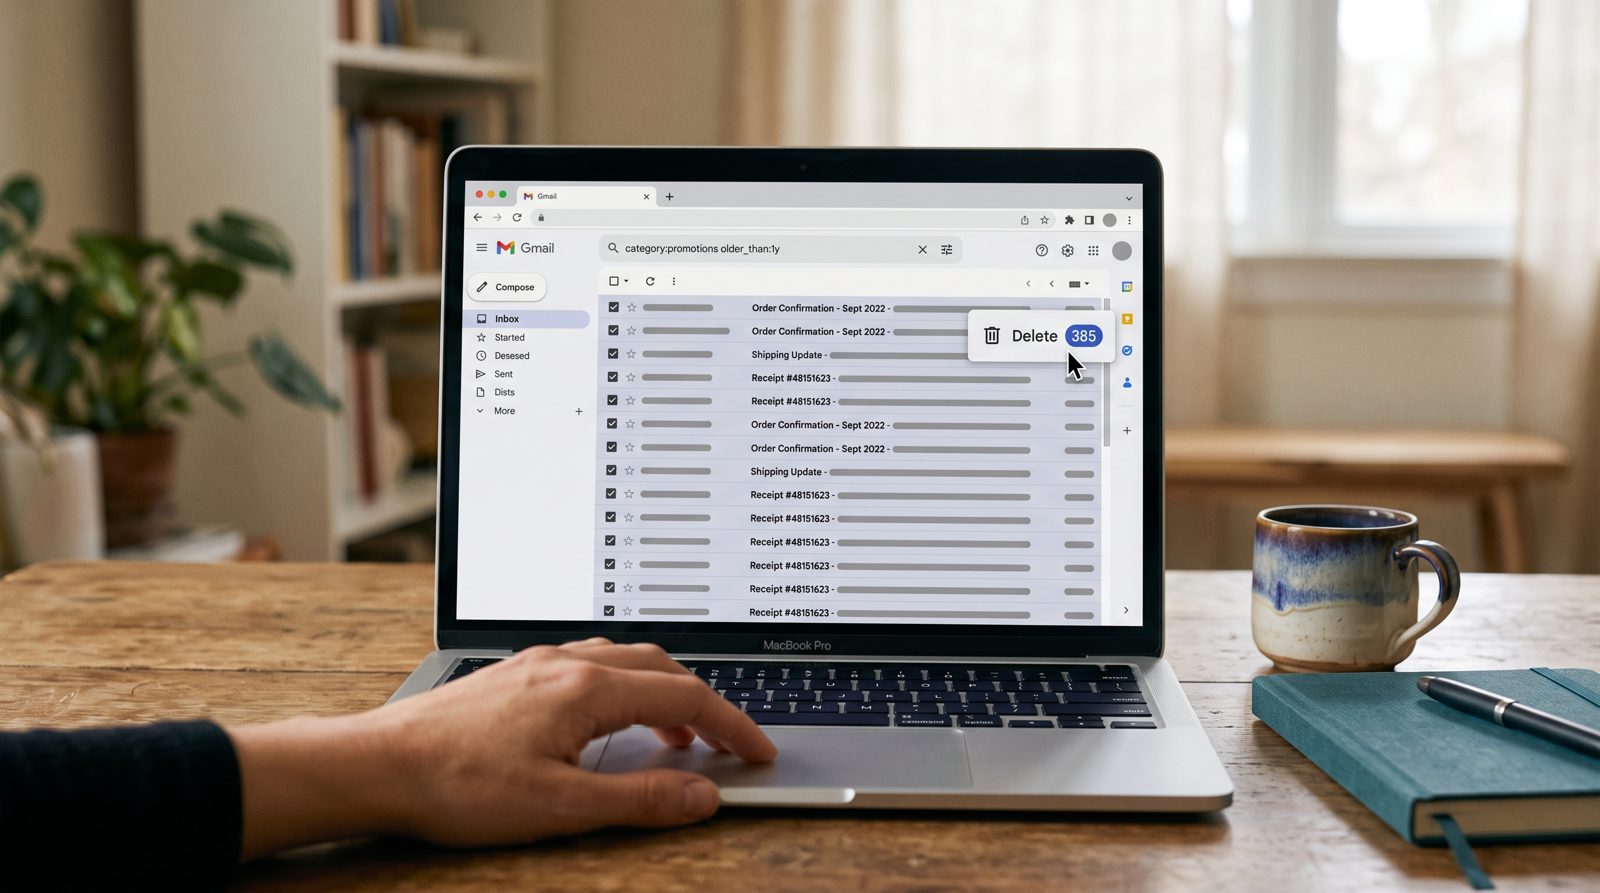
당신의 받은편지함은 쓰레기장이고 Google은 유지비를 청구하고 있습니다
Gmail의 무료 15GB는 넉넉해 보이지만, Amazon, Substack, DoorDash의 영수증으로 가득 차면 얘기가 달라집니다.