Novo
O Email do Cartão-Presente do Seu Chefe Não Tem Malware — E É Justamente Esse o Ponto
Não invade sua caixa de entrada. Entra pela hierarquia organizacional e pede educadamente.
Arquivo
Artigos da xmail em linguagem clara sobre fraudes por e-mail, phishing, privacidade e segurança da caixa de entrada. Cada artigo indica as suas fontes.
Não invade sua caixa de entrada. Entra pela hierarquia organizacional e pede educadamente.
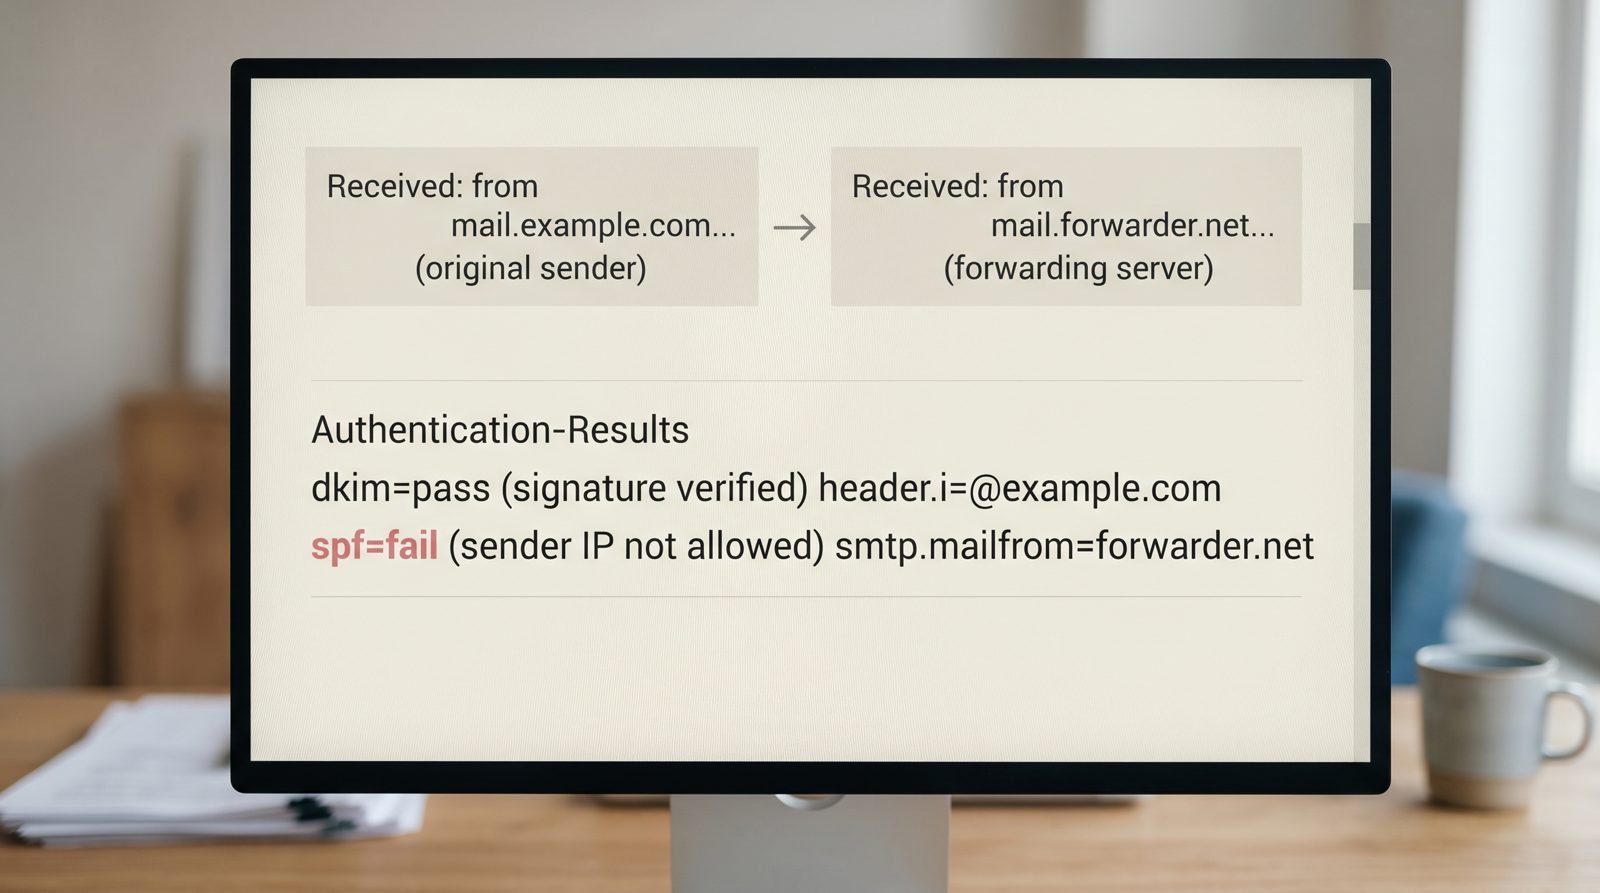
Você não fez nada de errado. SPF fez. Aqui está o mecanismo que ninguém no seu provedor vai explicar.
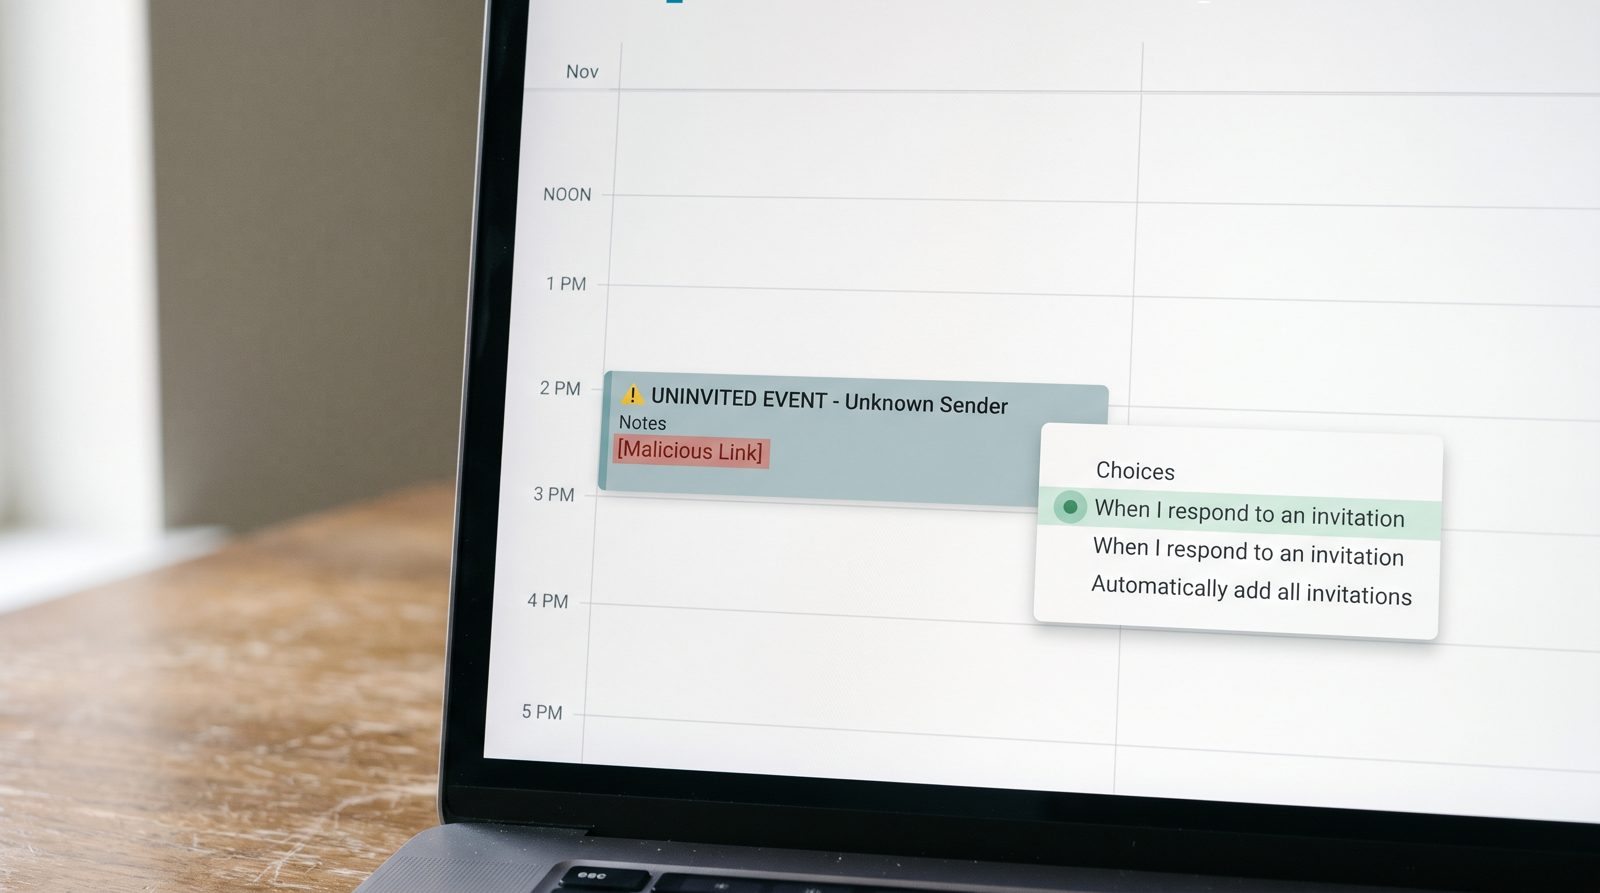
Um arquivo .ics não solicitado pode plantar um link malicioso no seu calendário antes de você abrir um único email. O motivo é uma configuração que você provavelmente nunca tocou.
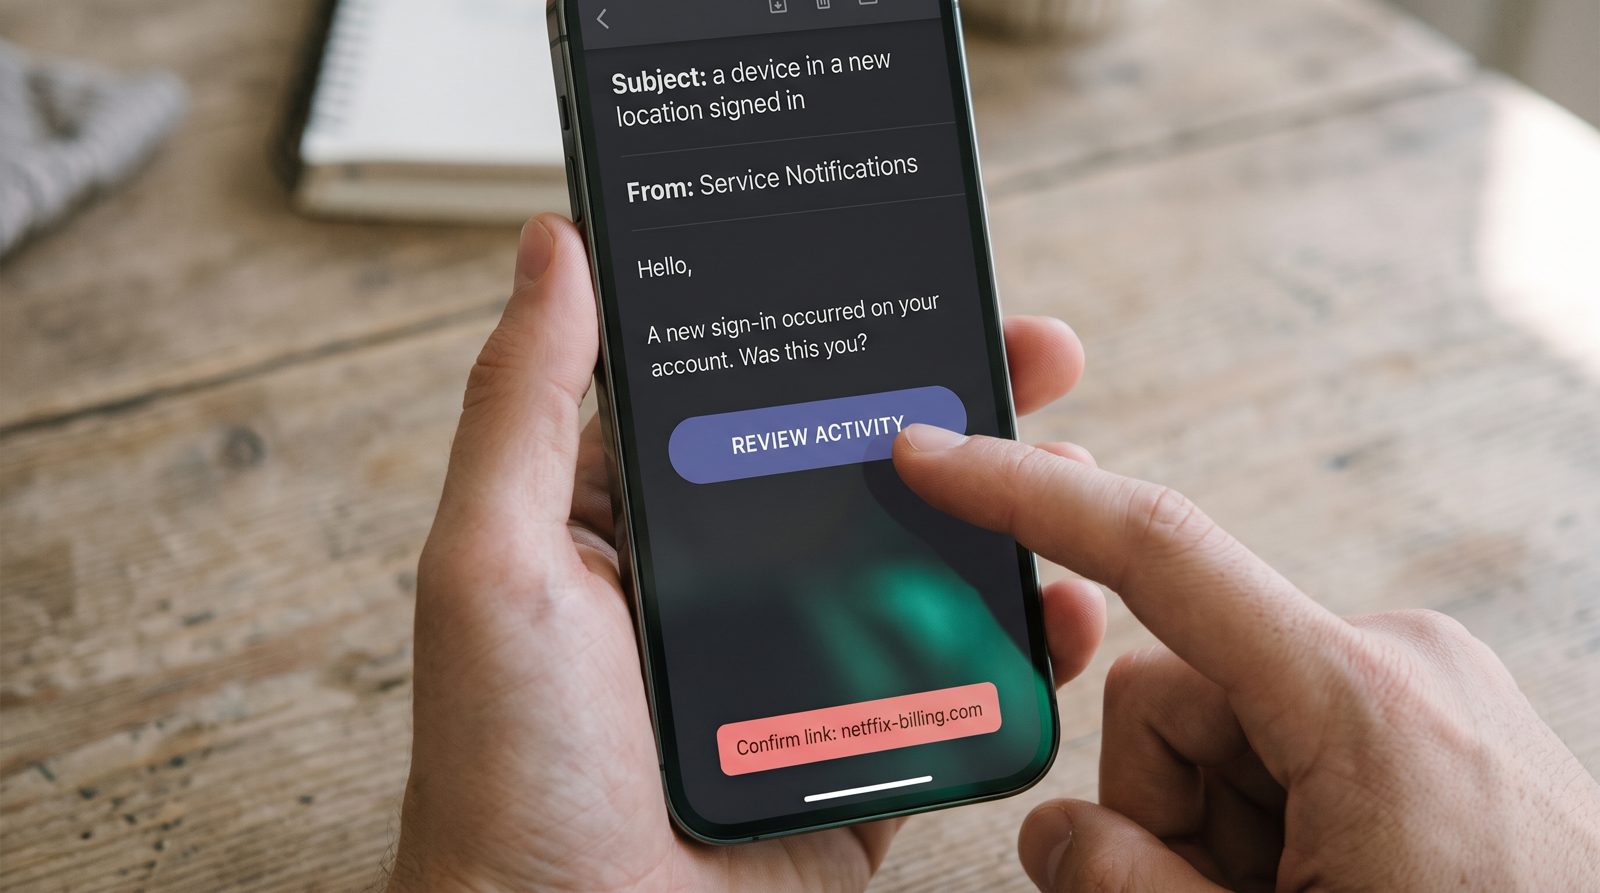
O alerta de segurança que funciona também como estratégia de venda é o melhor presente que os serviços de streaming já deram aos phishers.
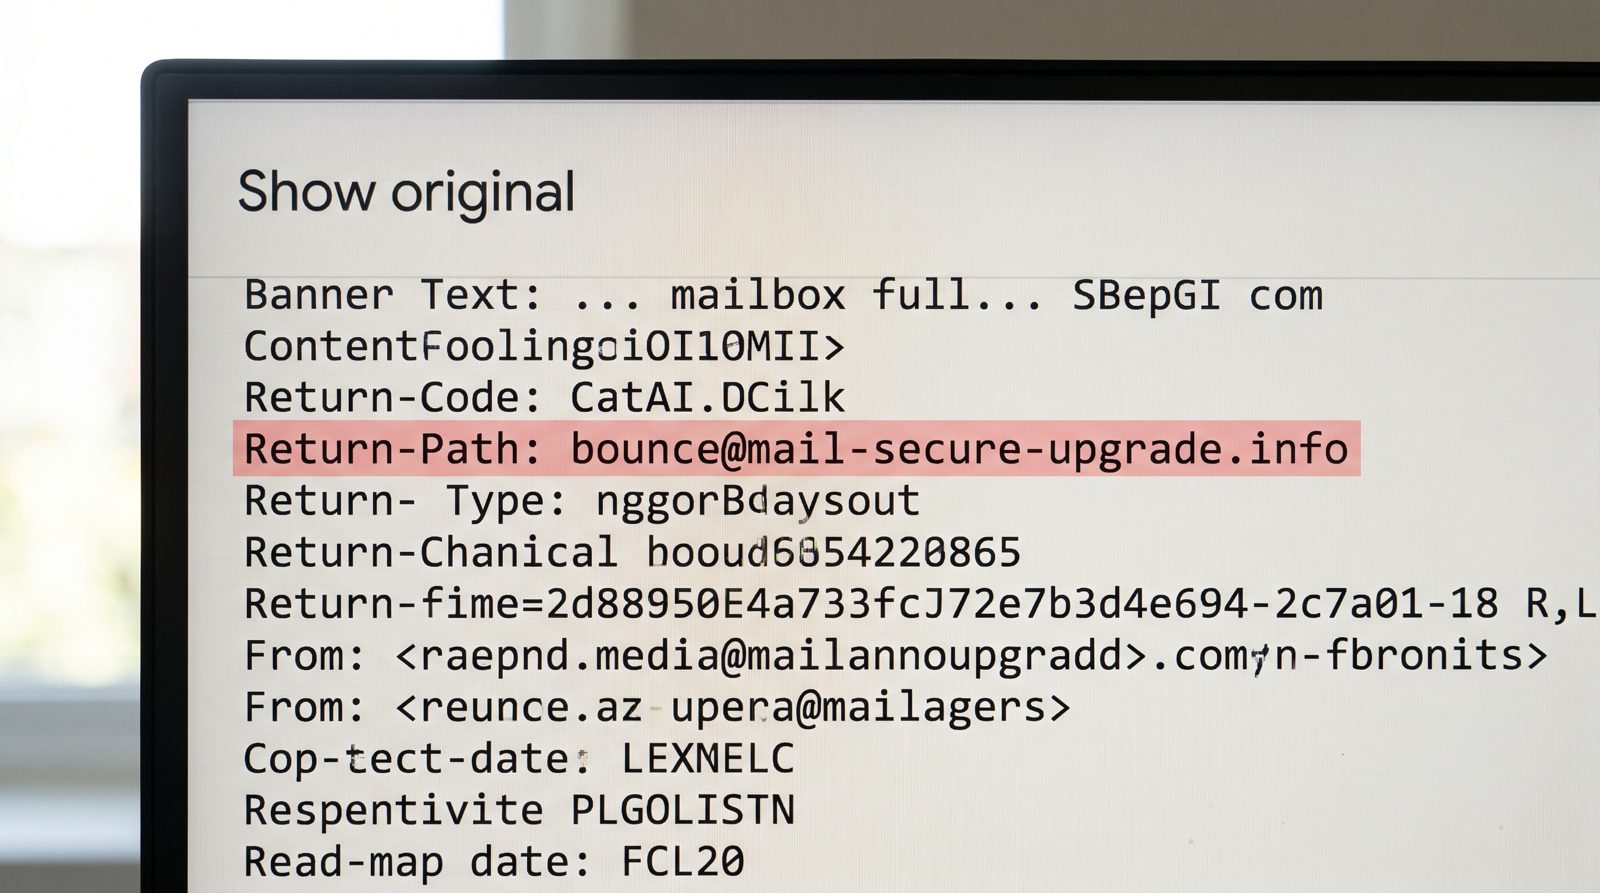
O pânico por uma caixa de entrada cheia é o ponto todo. Há uma única linha de cabeçalho que distingue um aviso legítimo de cota de um falso.
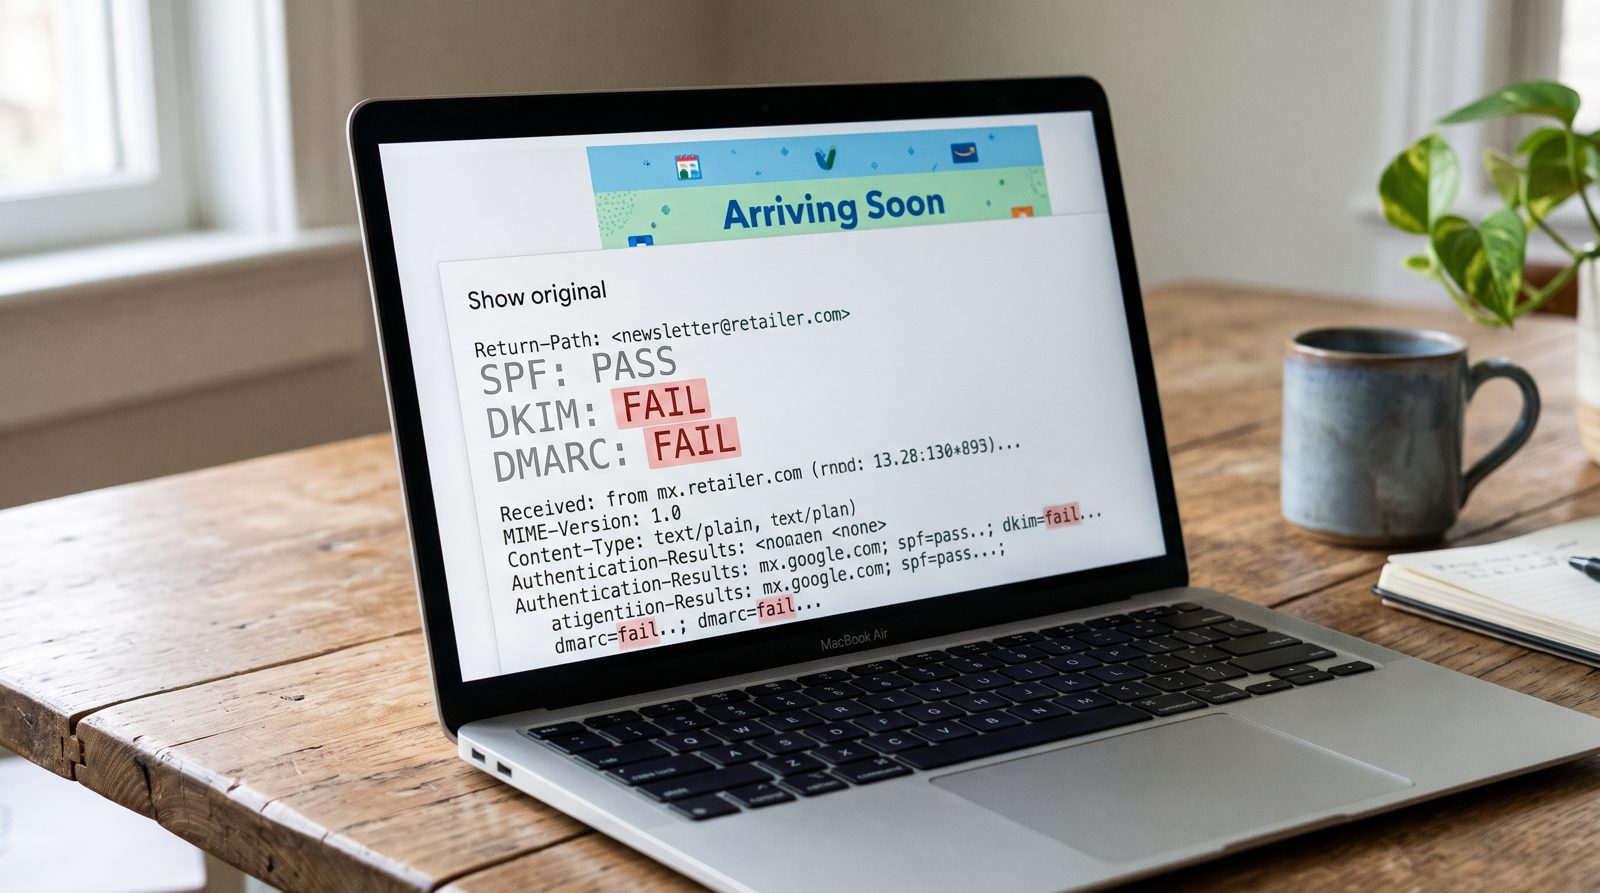
SPF, DKIM e DMARC protegem a parte de um email que você nunca vê — e deixam o nome que você realmente lê completamente aberto.
O pedido de avaliação não se importa com suas cinco estrelas. Se importa que você o abriu.
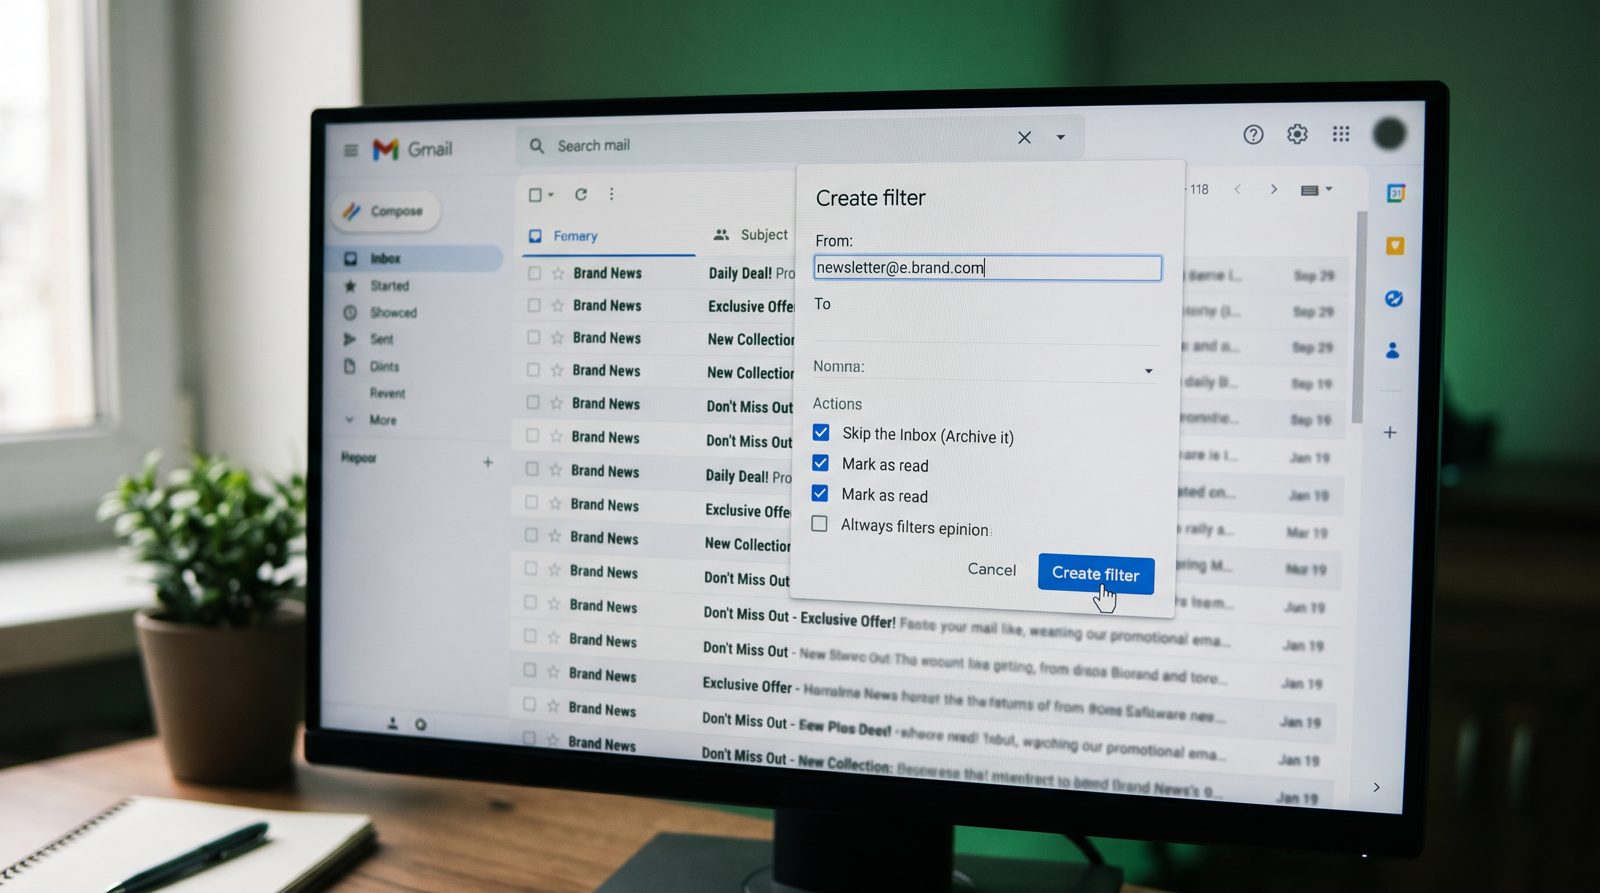
Caixa de entrada zero é um ritual de limpeza para um problema que é realmente sobre encanamento. Aqui está de onde a água está realmente vindo.
O cartão de pacote que aparece antes de você abrir o email não é mágica. É markup que qualquer pessoa pode copiar.
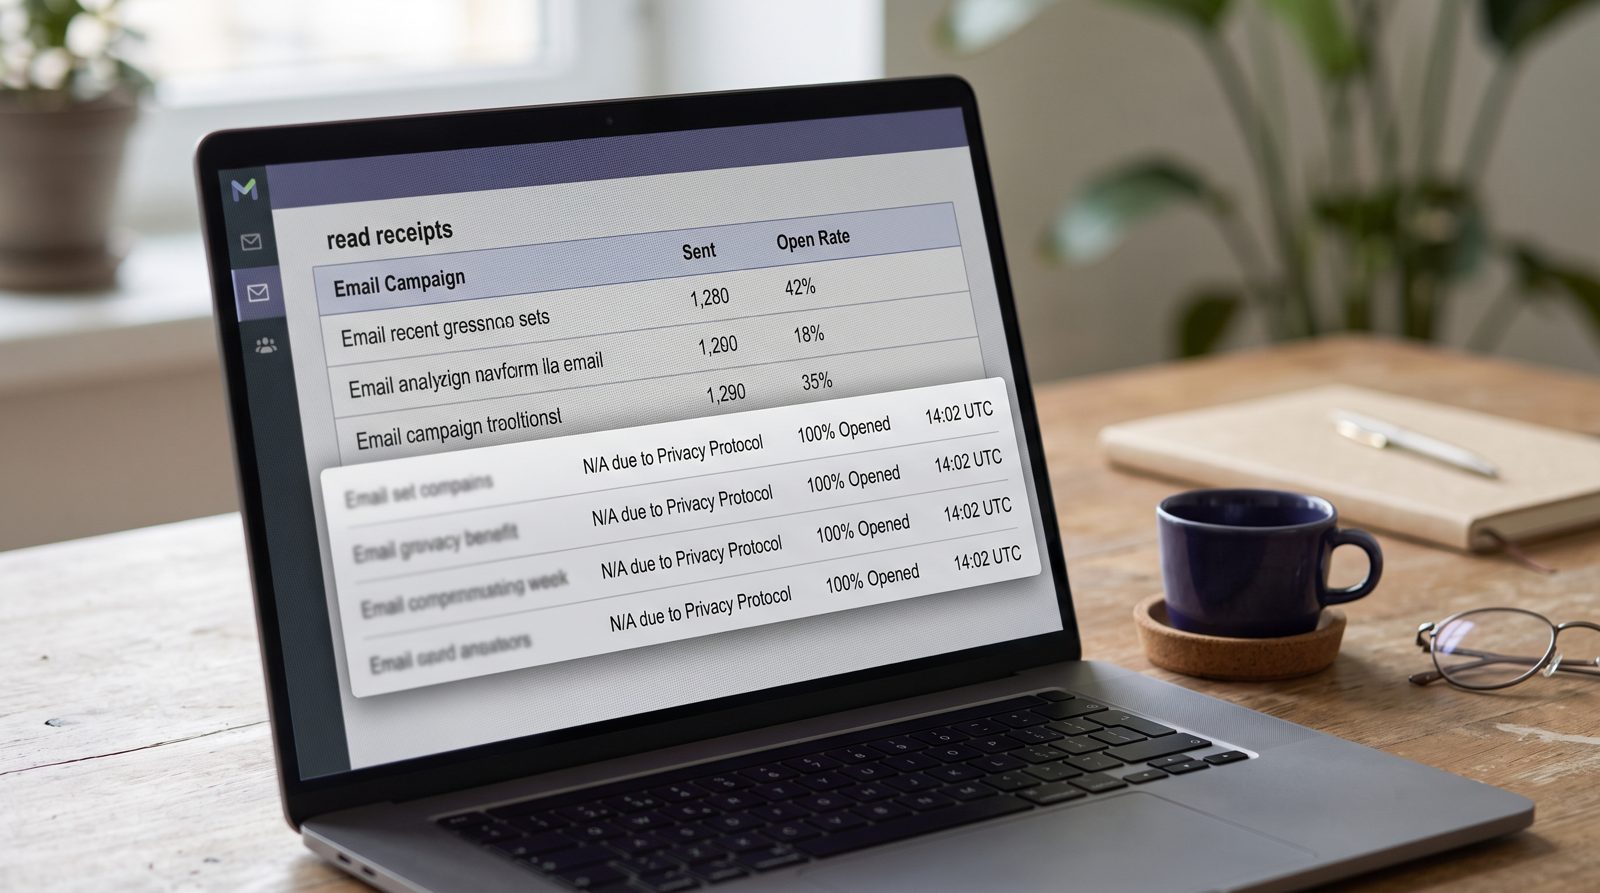
Desde 2021, o Mail da Apple finge abrir seus boletins informativos para você. Ótimo para sua privacidade, catastrófico para quem ainda confia em taxas de abertura.
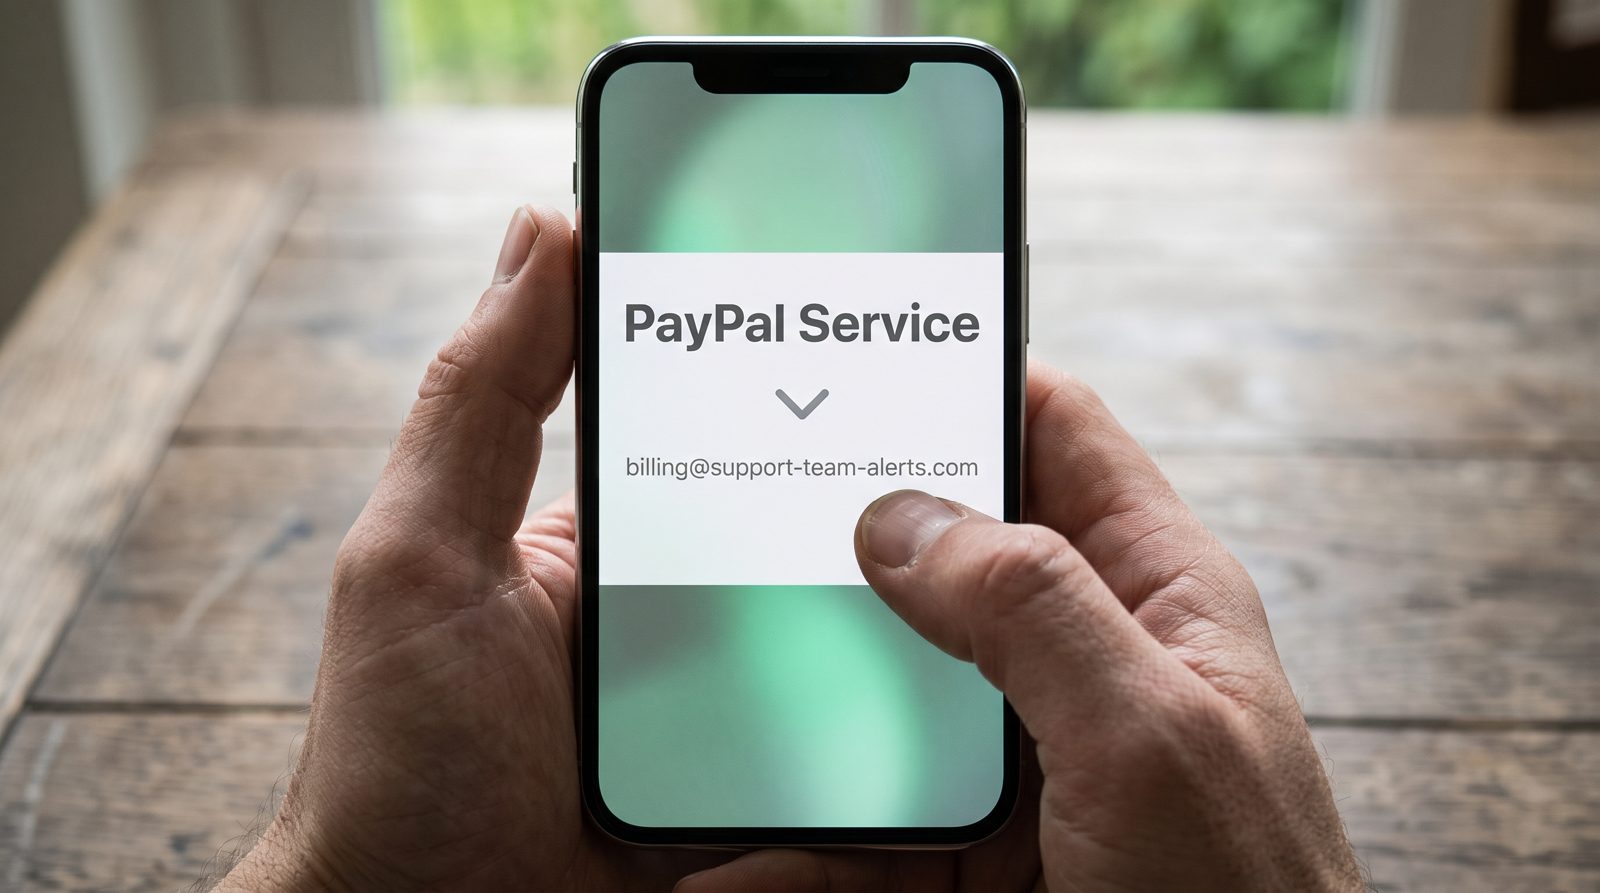
Antes, fraudadores escreviam como falantes não-nativos. Agora escrevem como seu gerente de verdade — e "soa como ele" é oficialmente inútil.
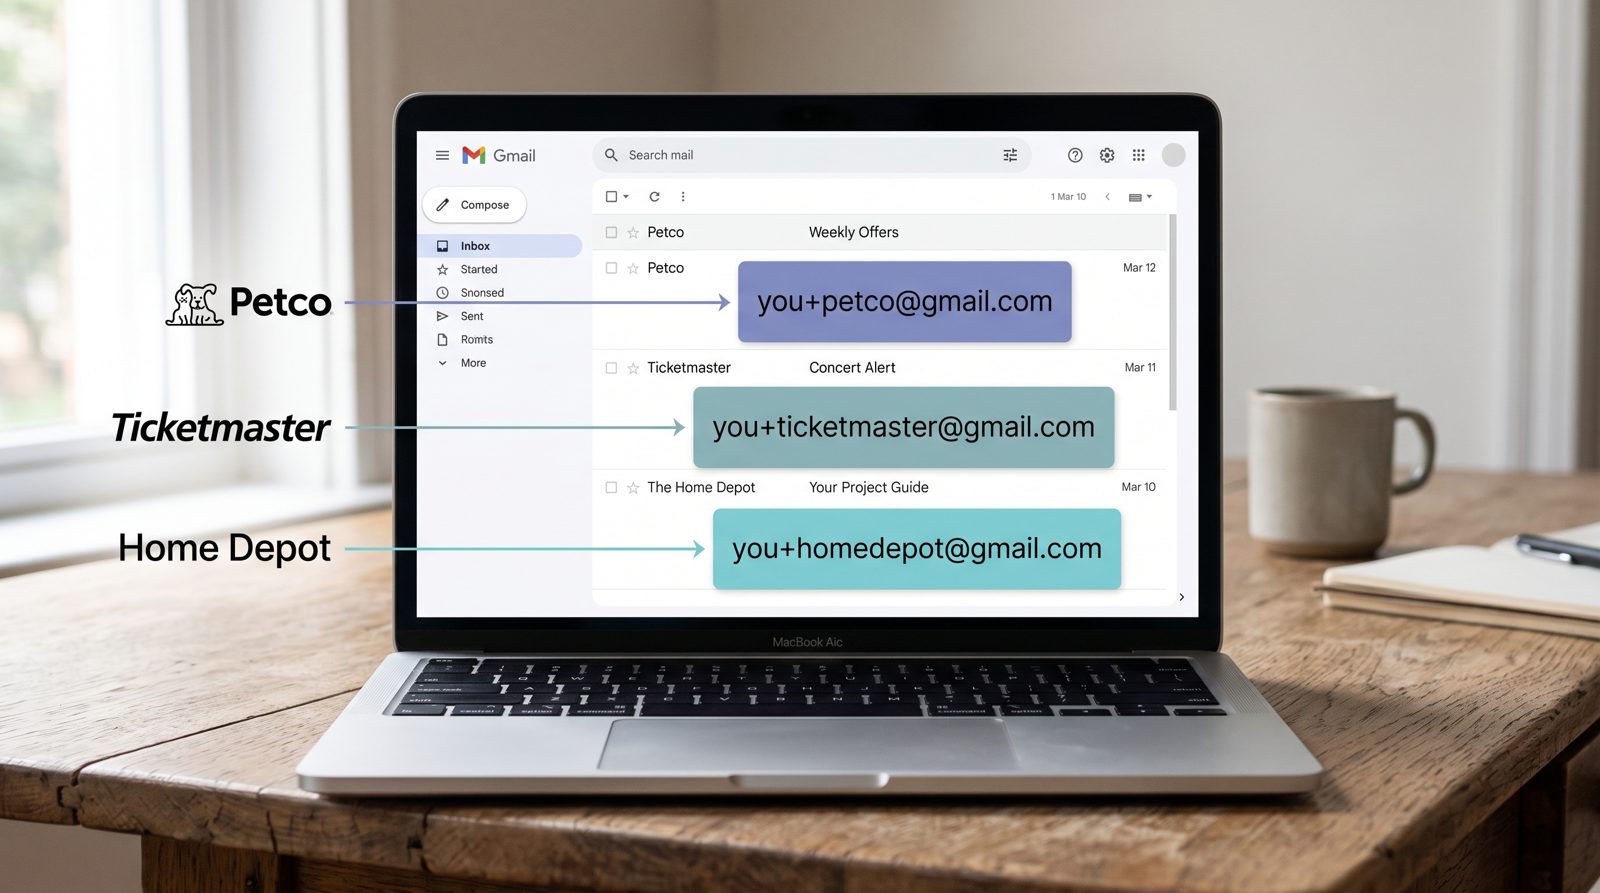
Um endereço marcado mostra qual cadastro um spam rastreia. Ele não diz quem vazou, ou que alguém vendeu algo.