read receipts
Aquele email 'Sua Avaliação Ajuda Outros' É um Teste de Pulso
O pedido de avaliação não se importa com suas cinco estrelas. Se importa que você o abriu.
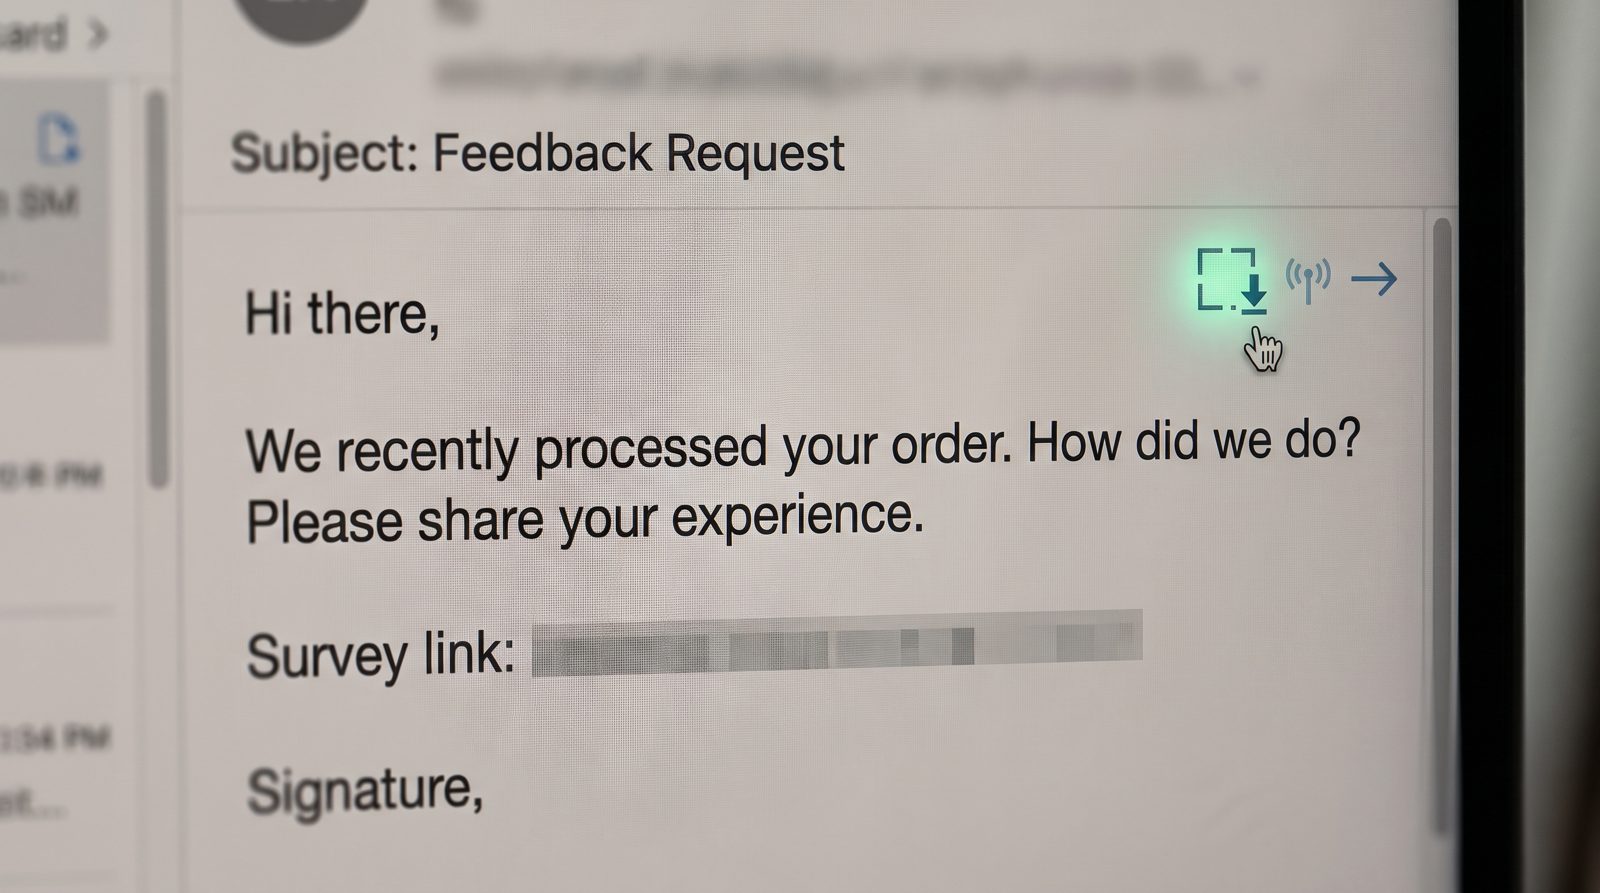
Todo email "Como foi nossa atendimento?" e "Sentimos sua falta!" é, antes de tudo, um teste de atividade. Quando você o abre, uma imagem de um pixel carrega do servidor do remetente, e aquele único pedido confirma que seu endereço está ativo, que seu cliente renderiza imagens, e que há um humano do outro lado. Essa confirmação tem valor em dinheiro. E é exatamente por isso que os remetentes de menor valor pedem o mínimo de você.
Por que uma empresa me enviaria um email que não pede nada?
Porque o pedido não é o ponto — sua reação é. Um pedido de avaliação ou uma nota "não o vemos há um tempo" é barato de enviar e foi projetado para ser aberto por culpa leve ou curiosidade. No momento em que você o abre, um pixel de rastreamento dispara. É uma pequena imagem transparente, frequentemente 1×1, hospedada no domínio do remetente com uma URL única embutida no seu envio específico. Quando seu cliente de email a busca, o servidor registra que o endereço naquela URL puxou a imagem. Agora eles sabem que a caixa de entrada é real, monitorada e alcançável.
Para um varejista legítimo, isso alimenta a pontuação de engajamento — quem ainda vale a pena enviar emails. Para um corretor de lista suspeito, faz algo mais frio: transforma "um endereço que alguém digitou uma vez" em "um humano confirmadamente ativo", o que é a diferença entre dados de lixo e dados vendáveis.
Como um pixel transforma uma abertura em dinheiro?
A validação de listas é uma indústria real, e uma abertura confirmada é o sinal de ouro. Profissionais de marketing de email chamam a coisa passiva — carregar silenciosamente um pixel para registrar aberturas — a espinha dorsal de suas métricas de engajamento. Plataformas como Mailchimp e Klaviyo constroem reputação de remetente e regras de "desativação" exatamente nisso: contas que nunca abrem são podadas para que as ativas continuem caindo na caixa de entrada.
A versão mais obscura pula o varejista inteiramente. Corretores de dados e spammers explodem mensagens de baixo risco precisamente para colher aberturas, depois vendem ou redirecionam os endereços confirmados. A própria documentação da Apple para Mail Privacy Protection, lançada em 2021, nomeia o problema claramente: remetentes usam pixels invisíveis para "aprender informações", incluindo se você abriu uma mensagem e sua localização derivada de IP. A medida de segurança da Apple — carregar conteúdo remoto através de um proxy para todos — diz a você como a prática era rotineira. Você não constrói um recurso desse tamanho para uma tática marginal.
Como distingo o pedido de avaliação honesto do colhedor?
Veja quem está pedindo e o quanto estão trabalhando para sua atenção. Um email legítimo pós-compra de uma marca de que você comprou vai referenciar o produto real, ser enviado de um domínio que corresponde à loja, e passar em uma verificação de autenticação. O lixo tende a ser genérico ("Avalie sua experiência recente"), vago sobre o que você supostamente comprou, e enviado de um domínio parecido ou não relacionado.
Três ações concretas:
- Deixe imagens remotas desativadas por padrão. Gmail e Apple Mail permitem que você faça isso; isso impede o pixel de disparar quando você abre.
- Não clique em "desinscrever-se" em emails nos quais você nunca se inscreveu. Na lista de um colhedor, aquele clique é apenas uma segunda confirmação, mais alta, de que você está ativo.
- Verifique o domínio de envio contra a marca. Um pedido de avaliação para uma compra real vem do domínio da loja e passa em SPF, DKIM e DMARC; uma falsificação geralmente falha em pelo menos um, e um filtro bem construído a capturará. Um assistente de IA que lê os cabeçalhos para você — o tipo integrado a email com IA e sinalização de fraudes — sinaliza a incompatibilidade antes de você jamais carregar o pixel.
O indicador é a assimetria. Os emails que não exigem nada são frequentemente os que levam mais: sua existência confirmada, registrada no instante em que você olha.
Por que isso importa além de um pequeno incômodo?
Um endereço confirmadamente ativo é a matéria-prima para as fraudes caras. A FTC registrou mais de 2,6 milhões de denúncias de fraude em 2024, com perdas reportadas ultrapassando $12,5 bilhões — um salto de 25% em relação ao ano anterior — e o primeiro movimento em muita dessa fraude é simplesmente saber quais caixas de entrada uma pessoa de verdade lê. Operadores de phishing e faturas falsas pagam por listas validadas porque explodir endereços mortos desperdiça esforço e prejudica sua reputação de envio.
Então as apostas de uma abertura se compõem. Hoje é um pedido de avaliação. Amanhã sua bandeira "confirmadamente ativa, abre emails promocionais" está anexada a uma lista vendida para um bairro pior, e a próxima mensagem não é um pedido de cinco estrelas. É uma fatura clonada de um vendedor que você reconhece. O pixel não o enganou. Apenas o arquivou sob alcançável.
Fontes
- Apple Support — Mail Privacy Protection — explains tracking-pixel open detection and the proxy countermeasure
- U.S. FTC — Consumer Sentinel / fraud report data 2024 — 2.6M+ fraud reports and $12.5B losses, up 25% year over year
- Mailchimp — About open and click tracking — documents pixel-based open tracking and engagement scoring