read receipts
Email 'Ulasan Anda Membantu Orang Lain' Itu Adalah Tes Denyut Nadi
Permintaan ulasan tidak peduli dengan bintang lima Anda. Permintaan itu peduli bahwa Anda membukanya.
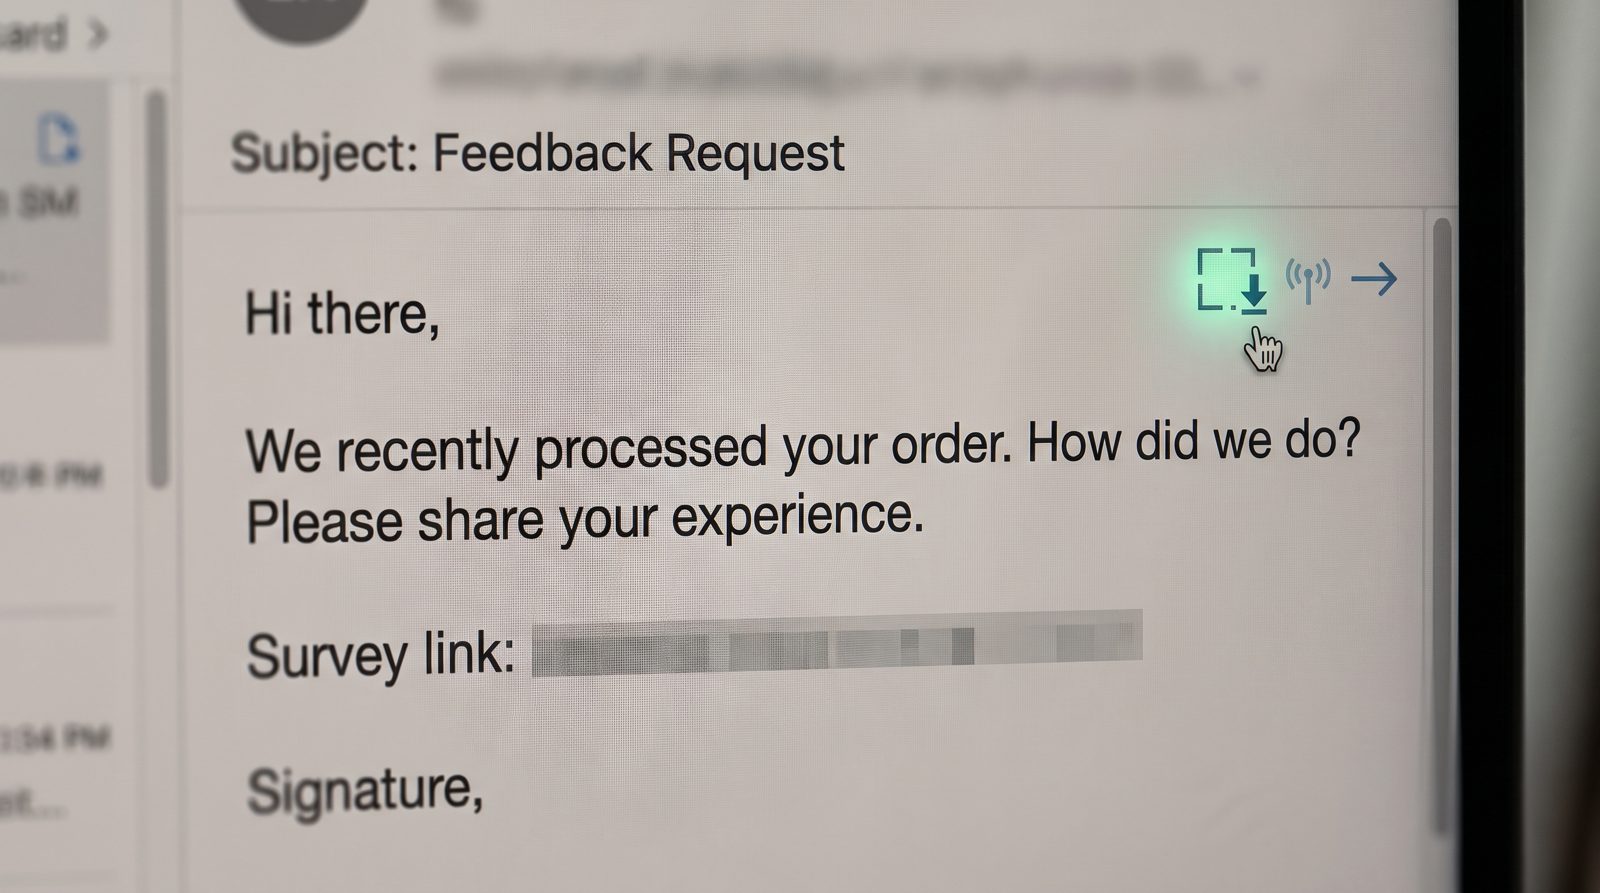
Setiap email "Bagaimana kinerja kami?" dan "Kami merindukanmu!" adalah, sebelum apa pun, tes keberadaan. Ketika Anda membukanya, gambar satu piksel dimuat dari server pengirim, dan permintaan tunggal itu mengonfirmasi bahwa alamat Anda aktif, klien Anda merender gambar, dan ada manusia di ujung lain. Konfirmasi itu bernilai uang. Dan itulah sebabnya pengirim dengan nilai terendah meminta yang paling sedikit dari Anda.
Mengapa sebuah perusahaan mengirim saya email yang tidak meminta apa pun?
Karena permintaan itu bukan pokok masalahnya — reaksi Anda yang penting. Permintaan ulasan atau catatan "kami belum melihat Anda dalam beberapa waktu" murah untuk dikirim dan dirancang untuk dibuka dari rasa bersalah ringan atau keingintahuan. Pada saat Anda membukanya, piksel pelacakan menyala. Itu adalah gambar transparan kecil, sering kali 1×1, yang dihosting di domain pengirim dengan URL unik yang tertanam dalam pengiriman spesifik Anda. Ketika klien surat Anda mengambilnya, server mencatat bahwa alamat di URL itu menarik gambar. Sekarang mereka tahu kotak masuk itu nyata, dipantau, dan dapat dijangkau.
Untuk pengecer yang sah, itu memberi makan penilaian keterlibatan — siapa yang masih layak untuk dikirim email. Untuk pialang daftar yang mencurigakan, itu melakukan sesuatu yang lebih dingin: mengubah "alamat yang pernah seseorang ketik" menjadi "manusia hidup yang terkonfirmasi," yang merupakan perbedaan antara data sampah dan data yang dapat dijual.
Bagaimana piksel mengubah pembukaan menjadi uang?
Validasi daftar adalah industri nyata, dan pembukaan yang terkonfirmasi adalah sinyal standar emas. Pemasar email menyebut hal pasif — secara diam-diam memuat piksel untuk mencatat pembukaan — sebagai tulang punggung metrik keterlibatan mereka. Platform seperti Mailchimp dan Klaviyo membangun reputasi pengirim dan aturan "sunset" berdasarkan tepat ini: akun yang tidak pernah dibuka akan dipangkas sehingga yang aktif tetap mendarat di kotak masuk.
Versi yang lebih gelap melewati pengecer sama sekali. Pialang data dan spammer mengirim pesan bertaruh rendah dengan tepat untuk memanen pembukaan, kemudian menjual kembali atau menargetkan kembali alamat yang terkonfirmasi. Dokumentasi Apple sendiri untuk Mail Privacy Protection, diluncurkan pada tahun 2021, menyebutkan masalahnya dengan jelas: pengirim menggunakan piksel tak terlihat untuk "mempelajari informasi," termasuk apakah Anda membuka pesan dan lokasi yang berasal dari IP Anda. Tindakan pencegahan Apple — memuat konten jarak jauh melalui proxy untuk semua orang — menunjukkan betapa rutin pelacakan itu. Anda tidak membangun fitur ukuran itu untuk taktik pinggiran.
Bagaimana saya membedakan permintaan ulasan yang jujur dari pemanen?
Lihat siapa yang meminta dan seberapa keras mereka bekerja untuk perhatian Anda. Email pasca-pembelian nyata dari merek yang Anda beli akan mereferensikan produk sebenarnya, dikirim dari domain yang sesuai dengan toko, dan lulus pemeriksaan autentikasi. Sampah cenderung umum ("Nilai pengalaman terbaru Anda"), samar tentang apa yang seharusnya Anda beli, dan dikirim dari domain mirip atau tidak terkait.
Tiga langkah konkret:
- Matikan gambar jarak jauh secara default. Gmail dan Apple Mail keduanya memungkinkan Anda melakukan ini; ini menghentikan piksel dari menyala ketika Anda membuka.
- Jangan klik "berhenti berlangganan" di surat yang tidak pernah Anda daftar. Dalam daftar pemanen, klik itu hanya merupakan konfirmasi kedua yang lebih keras bahwa Anda masih hidup.
- Periksa domain pengiriman terhadap merek. Permintaan ulasan untuk pembelian nyata berasal dari domain toko dan lulus SPF, DKIM dan DMARC; spoofing biasanya gagal setidaknya satu, dan filter yang dibangun dengan baik akan menangkapnya. Asisten AI yang membaca header untuk Anda — jenis yang tertanam dalam email AI dengan penandaan penipuan — menandai ketidaksesuaian sebelum Anda pernah memuat piksel.
Tandanya adalah asimetri. Email yang tidak menuntut apa pun sering kali adalah yang paling banyak mengambil: keberadaan Anda yang terkonfirmasi, tercatat pada saat Anda melihat.
Mengapa hal ini penting di luar sedikit gangguan?
Alamat yang terkonfirmasi aktif adalah bahan baku untuk penipuan yang mahal. FTC mencatat lebih dari 2,6 juta laporan penipuan pada tahun 2024, dengan kerugian yang dilaporkan mencapai $12,5 miliar — lonjakan 25% dibanding tahun sebelumnya — dan langkah pertama dalam banyak hal tersebut hanyalah mengetahui kotak masuk mana yang dibaca oleh orang sungguhan. Operator phishing dan faktur palsu membayar daftar yang divalidasi karena mengirim ke alamat mati membuang-buang upaya dan merusak reputasi pengiriman mereka.
Jadi pertaruhan satu pembukaan bertambah. Hari ini adalah permintaan ulasan. Besok bendera "aktif terkonfirmasi, membuka surat promosi" Anda terlampir pada daftar yang dijual ke lingkungan yang lebih buruk, dan pesan berikutnya bukan meminta lima bintang. Itu adalah faktur yang diclone dari vendor yang Anda kenali. Piksel tidak menipu Anda. Itu hanya mengajukan Anda di bawah terjangkau.
Sumber
- Apple Support — Mail Privacy Protection — explains tracking-pixel open detection and the proxy countermeasure
- U.S. FTC — Consumer Sentinel / fraud report data 2024 — 2.6M+ fraud reports and $12.5B losses, up 25% year over year
- Mailchimp — About open and click tracking — documents pixel-based open tracking and engagement scoring