read receipts
Письмо с просьбой «Ваш отзыв помогает другим» — это проверка живого адреса
Запрос на отзыв волнует не твои пять звёзд. Его волнует, что ты открыл письмо.
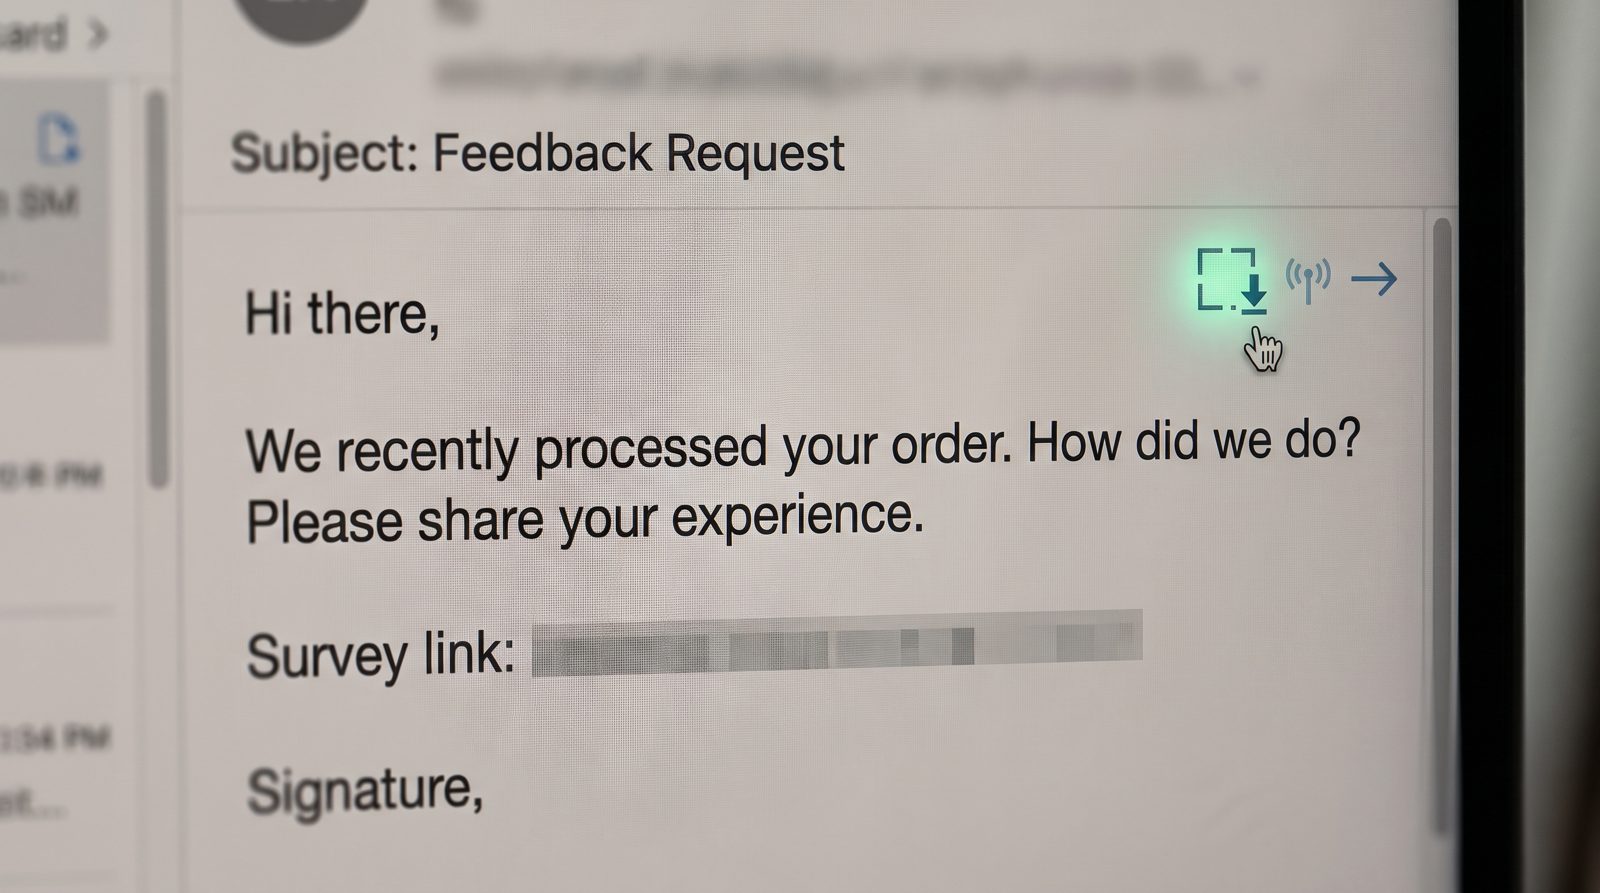
Каждое письмо «Как дела?» и «Мы по вам скучаем!» — это прежде всего проверка живого адреса. Когда ты его открываешь, с сервера отправителя загружается однопиксельное изображение, и единственный запрос подтверждает, что адрес действующий, клиент загружает изображения, а на другом конце — реальный человек. Это подтверждение стоит денег. И поэтому отправители с наименьшей репутацией просят у тебя минимум.
Зачем компания отправит мне письмо, в котором ничего не просит?
Потому что суть не в просьбе — суть в твоей реакции. Запрос на отзыв или заметка «мы вас давно не видели» дёшево отправляются и рассчитаны на то, чтобы их открыли из-за лёгкого чувства вины или любопытства. В момент открытия срабатывает пиксель отслеживания. Это крошечное прозрачное изображение, часто размером 1×1, размещённое на домене отправителя с уникальным URL, вшитым в твой конкретный рассыл. Когда почтовый клиент загружает изображение, сервер фиксирует, что адрес на этом URL вытянул картинку. Теперь они знают, что почтовый ящик реальный, отслеживается и достижим.
Для честного магазина это питает расчёт вовлечённости — кому ещё стоит писать. Для сомнительного брокера по продаже адресов это делает кое-что похладнее: превращает «адрес, который кто-то ввёл один раз» в «подтверждённого живого человека», а это — разница между мусорными данными и продаваемыми данными.
Как пиксель превращает открытие в деньги?
Проверка списков адресов — это реальная индустрия, и подтверждённое открытие — сигнал высочайшего качества. Маркетологи в email называют пассивное — скрытую загрузку пикселя для фиксации открытий — хребтом своих метрик вовлечённости. Платформы вроде Mailchimp и Klaviyo строят репутацию отправителя и правила «закрытия» именно на этом: аккаунты, которые никогда не открывают письма, удаляют, чтобы активные адреса продолжали приходить в папку «входящие».
Более тёмная версия пропускает магазин. Брокеры данных и спамеры отправляют низкоставочные письма специально, чтобы собирать открытия, а затем продают или перетаргетируют подтверждённые адреса. В собственной документации Apple для Mail Privacy Protection, запущенного в 2021 году, проблема названа прямо: отправители используют невидимые пиксели, чтобы «узнать информацию», включая то, открыл ли ты письмо и твой IP-адрес с привязкой к локации. Контрмера Apple — загрузка удалённого контента через прокси для всех — говорит о том, насколько обычным было отслеживание. Ты не создаёшь функцию такого масштаба для маргинальной тактики.
Как отличить честный запрос на отзыв от сборщика адресов?
Посмотри, кто просит и как сильно он напрягается, чтобы привлечь твоё внимание. Настоящее письмо после покупки от бренда, у которого ты что-то купил, ссылается на конкретный товар, отправляется с домена, совпадающего с магазином, и проходит проверку аутентификации. Мусор обычно универсален («Оцените ваш недавний опыт»), туманен насчёт того, что ты якобы купил, и отправляется с похожего или чужого домена.
Три конкретных способа защиты:
- Отключи удалённые изображения по умолчанию. Gmail и Apple Mail оба позволяют это сделать; это остановит пиксель от срабатывания, когда ты откроешь письмо.
- Не кликай «отписаться» на письма, на которые ты никогда не подписывался. В списке сборщика адресов такой клик — просто второе, более громкое подтверждение, что ты живой.
- Проверь домен отправителя по бренду. Запрос на отзыв от настоящей покупки приходит с домена магазина и проходит проверку SPF, DKIM и DMARC; подделка обычно не проходит хотя бы одну, и хороший фильтр её поймает. AI-помощник, который читает заголовки за тебя — вроде встроенного в AI email с определением скама — помечает несоответствие, прежде чем ты вообще загрузишь пиксель.
Признак — асимметрия. Письма, которые ничего не требуют, часто забирают максимум: твоё подтверждённое существование, зафиксированное в момент, когда ты на них посмотрел.
Почему это важно, кроме лёгкого раздражения?
Подтверждённый активный адрес — это сырьё для дорогих скамов. FTC зарегистрировала более 2,6 млн отчётов о мошенничестве в 2024 году, с указанными убытками более $12,5 млрд — прыжок на 25% по сравнению с предыдущим годом — и первый ход во множестве таких атак — это просто узнать, какие почтовые ящики читает реальный человек. Операторы фишинга и поддельных счётов платят за проверенные списки, потому что рассылка на мёртвые адреса впустую тратит усилия и портит их репутацию отправителя.
Так что последствия одного открытия множатся. Сегодня это запрос на отзыв. Завтра твой флаг «подтверждённый активный, открывает рекламные письма» присоединяется к списку, проданному в худший район, и следующее письмо просит не пять звёзд. Это клонированный счёт от поставщика, который ты узнаёшь. Пиксель тебя не обманул. Он просто отнёс тебя в категорию достижимых.
Источники
- Apple Support — Mail Privacy Protection — explains tracking-pixel open detection and the proxy countermeasure
- U.S. FTC — Consumer Sentinel / fraud report data 2024 — 2.6M+ fraud reports and $12.5B losses, up 25% year over year
- Mailchimp — About open and click tracking — documents pixel-based open tracking and engagement scoring