read receipts
ایمیل «نظر شما به دیگران کمک میکند» یک تست زندگی است
درخواست نظر اصلاً برای ستارههای پنجتاییات اهمیت نمیدهد. برایش مهم است که آن را باز کنی.
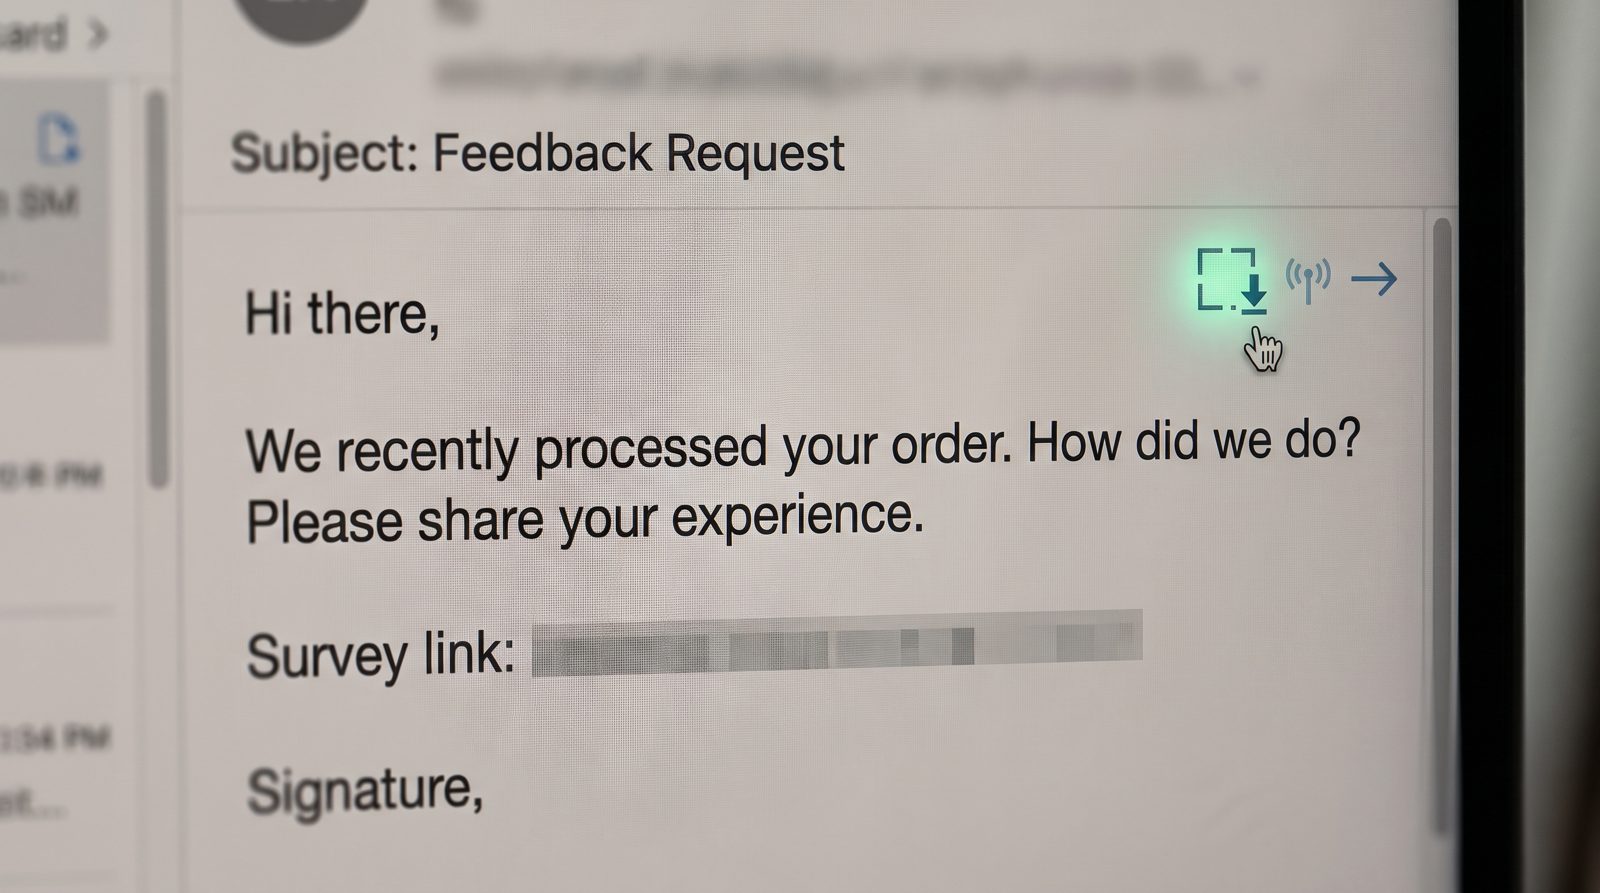
هر ایمیل «چطور کارمان بود؟» و «دوست داریم دوباره ببینیمت!» قبل از هر چیز یک تست زندگی است. وقتی آن را باز میکنی، یک تصویر یکپیکسل از سرور فرستنده بارگیری میشود، و این یک درخواست تنها تأیید میکند که آدرس تو زنده است، کلاینت ایمیلت تصاویر را رندر میکند، و یک انسان در آن سر کار است. این تأیید پول ارزش دارد. و دقیقاً به همین دلیل است که فرستندگانی با کمترین ارزش کمترین چیز را از تو میخواهند.
چرا یک شرکت برایم ایمیلی میفرستد که چیزی نمیخواهد؟
چون درخواست نقطه اصلی نیست — واکنش تو است. درخواست نظر یا یادداشت «مدتی است ما تو را ندیدهایم» ارزان است برای فرستادن و برای باز شدن از روی تقصیر یا کنجکاوی کم ساخته شده است. لحظهای که آن را باز میکنی، یک پیکسل ردیابی فعال میشود. این یک تصویر کوچک و شفاف است، اغلب ۱×۱، در سرور فرستنده میزبانی شده با یک URL منحصر به فرد در فرستادن مخصوص تو. وقتی کلاینت ایمیل تو آن را واکشی میکند، سرور ثبت میکند که آدرس در آن URL تصویر را کشیده است. اکنون آنها میدانند که صندوق ورودی واقعی است، نظارت شده، و قابل دسترس است.
برای یک خردہفروش قانونی، این تغذیهکننده امتیازات درگیری است — کدامیک هنوز به ارسال ایمیل شایسته است. برای یک کارگزار لیست مشکوک، چیز سردتری انجام میدهد: «یک آدرس که کسی یک بار تایپ کرد» را به «یک انسان زنده تأیید شده» تبدیل میکند، که تفاوت بین دادههای پلاستیکی و دادههای قابل فروش است.
چگونه یک پیکسل از یک باز شدن به پول تبدیل میشود؟
اعتبارسنجی لیست یک صنعت واقعی است، و یک باز شدن تأیید شده سیگنال طلای استاندارد است. بازاریبانان ایمیل چیزهای غیرفعال را — به سکوت بارگیری یک پیکسل برای ثبت باز شدنها — ستون فقرات معیارهای درگیریشان مینامند. پلتفرمهایی مثل Mailchimp و Klaviyo شهرت فرستنده و قوانین «غروب» را دقیقاً بر اینها بنا میکنند: حسابهایی که هرگز باز نمیشوند هرس میشوند تا حسابهای زندهای در صندوق ورودی فرود آیند.
نسخه مظلمتر خردہفروش را کاملاً حذف میکند. دادهکاوان و هرزنامهفروشان پیامهای کمخطر را دقیقاً برای درو کردن باز شدنها منفجر میکنند، سپس آدرسهای تأیید شده را فروخته یا مجدداً هدفگذاری میکنند. خود مستندات Apple برای Mail Privacy Protection، که در ۲۰۲۱ راهاندازی شد، مسئله را به وضوح نام میبرد: فرستندگان از پیکسلهای نامرئی برای «یادگیری اطلاعات»، از جمله اینکه آیا تو پیام را باز کردی و موقعیتهای مشتق از IP تو استفاده میکنند. ضدعفونیکننده Apple — بارگیری محتوای دور از طریق یک پروکسی برای همه — به شما میگوید که ردیابی چقدر معمول بود. شما برای یک تاکتیک حاشیهای سازهای از این اندازه نمیسازید.
چگونه درخواست نظر صادق را از دروکننده تشخیص میدهم؟
به نگاه کنید که چه کسی میپرسد و چقدر سخت برای توجهات تلاش میکند. یک ایمیل واقعی پس از خریدی از یک برند که از آن خریدی کردی ارجاع به محصول واقعی داده میشود، از دامنهای فرستادگی میشود که با فروشگاه مطابقت داشته باشد، و یک بررسی اعتبارسنجی را سر انجام میدهد. زباله تمایل به عمومی است («نرخ تجربه اخیر خود»)، مبهم درباره اینکه شما چه خریدیدید، و از یک دامنه مشابه یا نزدیک نبودن فرستادگی شده است.
سه حرکت مشخص:
- تصاویر دورافتاده را بهطور پیشفرض خاموش نگه دارید. Gmail و Apple Mail هر دو این کار را به شما اجازه میدهند؛ این تصویر پیکسل را هنگام باز کردن متوقف میکند.
- روی «لغو عضویت» در ایمیلی که تاریخاً برای آن ثبتنام نکردی کلیک نکنید. در لیست دروکننده، آن کلیک تنها یک تأیید دوم و بلندتر است که تو زنده هستی.
- دامنه فرستادگی را برابر با برند بررسی کنید. درخواست نظر برای یک خریداری واقعی از دامنه فروشگاه میآید و SPF، DKIM و DMARC را پاس میکند؛ تقلب معمولاً حداقل یکی را ناکام میکند، و یک فیلتر خوبساخت آن را بگیرد. یک دستیار هوش مصنوعی که سرصحتها را برای تو میخواند — نوعی که در ایمیل هوش مصنوعی با پرچمگذاری کلاهبرداری داخلساخت است — عدمتطابق را قبل از اینکه هرگز پیکسل را بارگیری کنی پرچمگذاری میکند.
علامت عدمتقارن است. ایمیلهایی که چیزی نمیخواهند اغلب آنهایی هستند که بیشترین چیز را میگیرند: وجود تاییدشدهی تو، ثبت شدهی لحظهای که نگاه میکنی.
چرا این مسئله فراتر از یک دردسری کوچک مهم است؟
آدرس تأییدشدهی زنده مواد اولیه کلاهبرداریهای گرانقیمت است. FTC بیش از ۲٫۶ میلیون گزارش کلاهبرداری در ۲۰۲۴ ثبت کرد، با تلفات گزارششده بیش از ۱۲٫۵ میلیارد دلار — یک جهش ۲۵ درصدی نسبت به سال قبل — و اولین حرکت در بسیاری از آنها صرفاً دانستن کدام صندوقهای ورودی یک شخص واقعی میخوانند. اپراتورهای phishing و صورتحسابهای جعلی برای لیستهای معتبرشده پول میپردازند چون منفجر کردن آدرسهای مردہ تلاش را تلف میکند و شهرت فرستادگیشان را میسوزاند.
بنابراین خطرات یک باز شدن ترکیب میشود. امروز یک درخواست نظر است. فردا پرچم «تأییدشده فعال، باز میکند ایمیل تبلیغاتی» تو به یک لیست فروختهشده به یک محلبدتر متصل است، و پیام بعدی برای پنج ستاره نمیخواهد. آن صورتحساب شبیهسازیشده از یک فروشنده است که تو را میشناسی. پیکسل تو را کلاهبرداری نکرد. آن فقط تو را زیر قابلدسترسی فایل کرد.
@@END@@منابع
- Apple Support — Mail Privacy Protection — explains tracking-pixel open detection and the proxy countermeasure
- U.S. FTC — Consumer Sentinel / fraud report data 2024 — 2.6M+ fraud reports and $12.5B losses, up 25% year over year
- Mailchimp — About open and click tracking — documents pixel-based open tracking and engagement scoring