read receipts
'Yorumunuz Başkalarına Yardımcı Oluyor' E-postası Aslında Bir Canlılık Kontrolü
Yorum isteği sizin beş yıldızınızı umursamıyor. Onu açıp açmadığınızı umsuyor.
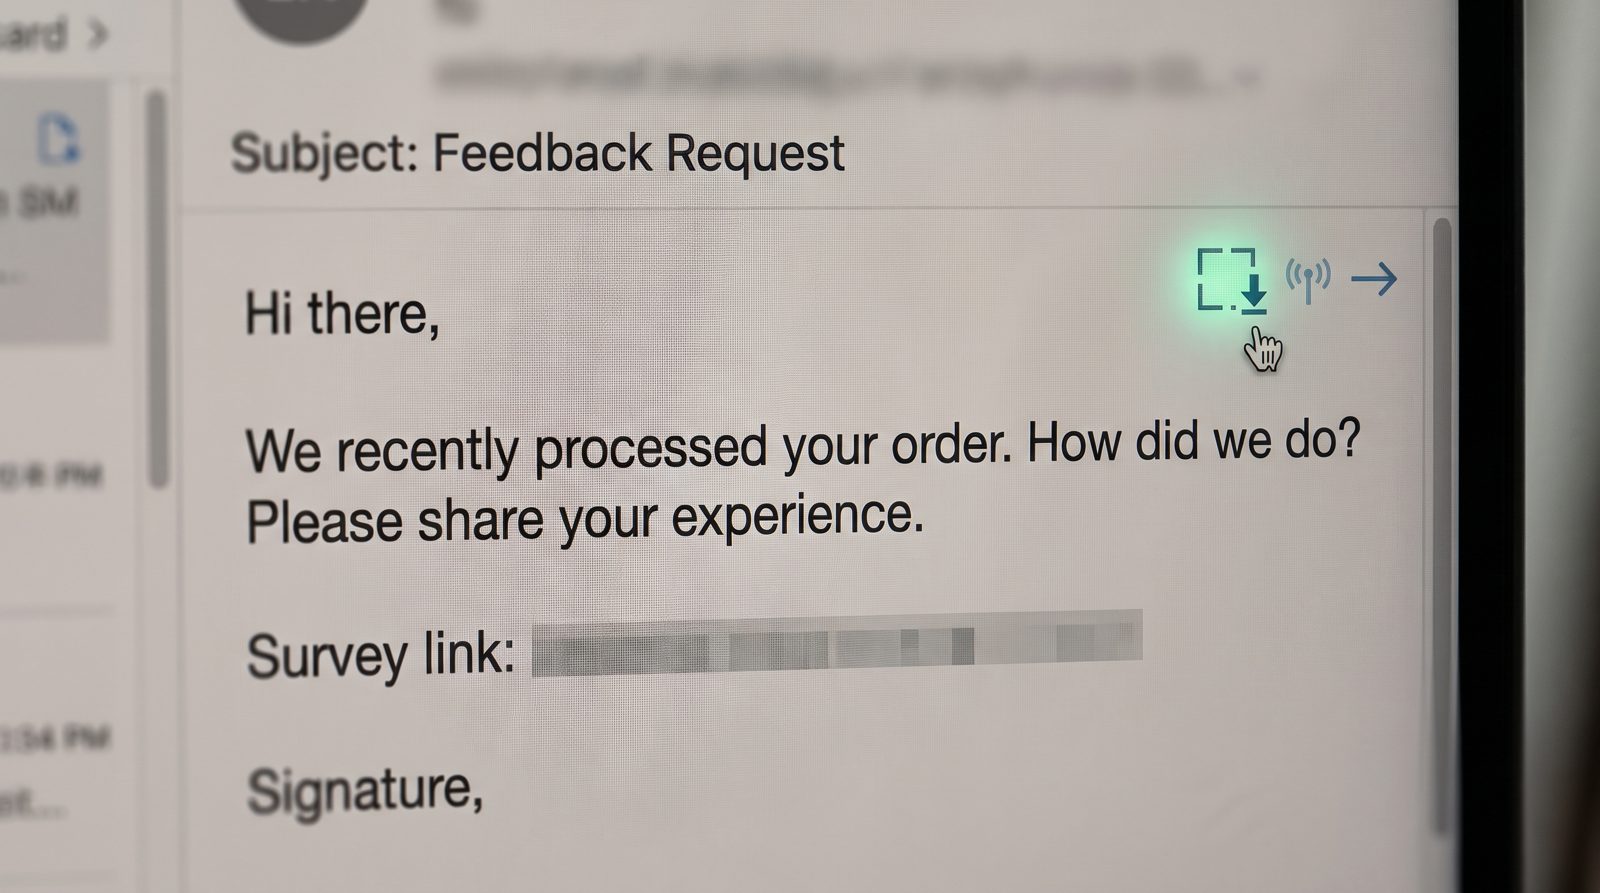
Her "Nasıl yaptık?" ve "Seni özledik!" e-postası, başka her şeyden önce bir canlılık testidir. Bunu açtığınız zaman, gönderenin sunucusundan bir piksellik bir görüntü yüklenir ve bu tek istek, adresinizin canlı olduğunu, posta istemcinizin görüntüleri oluşturduğunu ve diğer tarafında bir insan olduğunu doğrular. Bu onay para değerindedir. Ve tam bu yüzden en düşük değerli gönderenler sizden en az şey isterler.
Bir şirket neden benden hiçbir şey istemeyen bir e-posta göndersin ki?
Çünkü istek asıl konu değil — sizin tepkiniz. Bir yorum isteği veya "seni bir süredir görmemiş" notu göndermeleri ucuzdur ve hafif bir suçluluk ya da merak duygusuyla açılması için tasarlanmıştır. Bunu açmanın o anında, bir izleme pikseli harekete geçer. Bu çok küçük bir şeffaf görüntüdür, genellikle 1×1, gönderenin alanında barındırılır ve sizin özel gönderiyle gömülü benzersiz bir URL içerir. Posta istemciniz bunu getirdiğinde, sunucu o URL'deki adresin görüntüyü çektiğini kaydeder. Şimdi gelen kutunun gerçek, izlenen ve ulaşılabilir olduğunu biliyorlar.
Meşru bir perakendeci için bu, katılım puanlaması besler — kimin hala e-posta almaya değer olduğu. Şüpheli bir liste komisyoncusu için daha soğuk bir şey yapar: "bir kez birinin yazdığı bir adres"i "doğrulanmış canlı bir insan"a dönüştürür; bu çöp veri ile satılabilir veri arasındaki farktır.
Bir piksel açılışı paraya nasıl çevirir?
Liste doğrulaması gerçek bir endüstridir ve doğrulanmış bir açılış altın standart sinyaldir. E-posta pazarlamacıları pasif olanı — sakin sakin bir pikseli yükleyerek açılışları kaydetmeyi — katılım metriklerinin omurgası olarak adlandırırlar. Mailchimp ve Klaviyo gibi platformlar tam olarak bunu temel alarak gönderen itibarı ve "güneş batışı" kuralları oluştururlar: asla açılmayan hesaplar budanır, böylece canlı olanlar gelen kutusunda kalmaya devam eder.
Daha gölgeli versiyonu perakendeci açısından tamamen atlar. Veri komisyoncuları ve spamcılar düşük riskli mesajları tam olarak açılışları toplayıp doğrulanmış adresleri satmak veya yeniden hedeflemek için patlatırlar. Apple'ın 2021'de başlattığı Mail Privacy Protection belgelerine göre, gönderenler açılmış bir mesajı açıp açmadığınız ve IP'niz tarafından türetilen konum da dahil olmak üzere "bilgi öğrenmek" için görünmez pikseller kullanırlar. Apple'ın karşı önlemi — herkes için uzak içeriği bir proxy aracılığıyla yüklemek — izlemenin ne kadar rutin olduğunu size söyler. Marjinal bir taktik için bu büyüklükte bir özellik oluşturmazsınız.
Dürüst yorum isteğini toplayıcıdan nasıl ayırt ederim?
Kimin sormakta olduğuna ve dikkatiniz için ne kadar çalıştıklarına bakın. Satın aldığınız bir markadan gelen gerçek bir satın almadan sonraki e-posta, gerçek ürüne atıfta bulunacak, mağazaya uyan bir alandan gönderilecek ve kimlik doğrulama kontrolünden geçecektir. Çöp genellikle jeneriktir ("Son deneyiminizi değerlendirin"), ne satın aldığınız konusunda muğlaktır ve bozulmuş veya alakasız bir alandan gönderilir.
Üç somut hareket:
- Varsayılan olarak uzak görüntüleri kapatın. Gmail ve Apple Mail'in ikisi de bunu yapmanıza izin verir; bu pikselin açtığınızda harekete geçmesini engeller.
- Hiç kaydolmadığınız postaları "aboneliği iptal et" tıklamayın. Bir toplayıcının listesinde, bu tıklama canlı olduğunuzun ikinci, daha yüksek sesiyle bir teyididir.
- Gönderen alanını markaya karşı kontrol edin. Gerçek bir satın almaya ilişkin bir yorum isteği mağazanın alanından gelir ve SPF, DKIM ve DMARC'ı geçer; bir sahte genellikle en az birinde başarısız olur ve iyi kurulmuş bir filtre bunu yakalarsa. Başlıkları sizin için okuyan bir yapay zeka asistanı — dolandırıcı işaretlemesi ile AI e-posta içine yerleştirilmiş olanı — pikseli hiç yüklemeden önce uyuşmazlığı işaretler.
İşaret asimetridir. Hiçbir şey talep etmeyen e-postalar genellikle en fazla olanıdır: onları almanız, bakmanız ayağında kaydedilmiş olması.
Bu neden biraz rahatsızlığın ötesinde önemli?
Doğrulanmış-canlı bir adres pahalı dolandırıcılıklar için hammaddedir. FTC 2024 yılında 2,6 milyondan fazla dolandırıcılık raporu kaydetti, bildirilen kayıplar 12,5 milyar doları aştı — önceki yıla göre %25 artış — ve bu tür birçok şeyden ilk hareket sadece hangi gelen kutuların gerçek bir kişi okuduğunu bilmek. Kimlik avı ve sahte fatura operatörleri doğrulanmış listeler için ödeme yaparlar, çünkü ölü adreslere atmak çabaları boşa harcar ve gönderim itibarlarını yakıyor.
Öyleyse bir açılış puanı bileşik yoğunlaşır. Bugün bir yorum isteği. Yarın "doğrulanmış aktif, tanıtım postaını açan" bayrağınız daha kötü bir mahalleye satılan bir listeye bağlıdır ve sonraki mesaj beş yıldız istemiyor. Bu tanıdığınız bir satıcıdan klonlanmış bir fatura. Piksel sizi dolandırmadı. Onu ulaşılabilir kategorisine başvurdu.
Kaynaklar
- Apple Support — Mail Privacy Protection — explains tracking-pixel open detection and the proxy countermeasure
- U.S. FTC — Consumer Sentinel / fraud report data 2024 — 2.6M+ fraud reports and $12.5B losses, up 25% year over year
- Mailchimp — About open and click tracking — documents pixel-based open tracking and engagement scoring