read receipts
Той email «Ваш відгук допомагає іншим» — це перевірка живого сигналу
Запит на відгук не турбує твої п'ять зірок. Його турбує, що ти його відкрив.
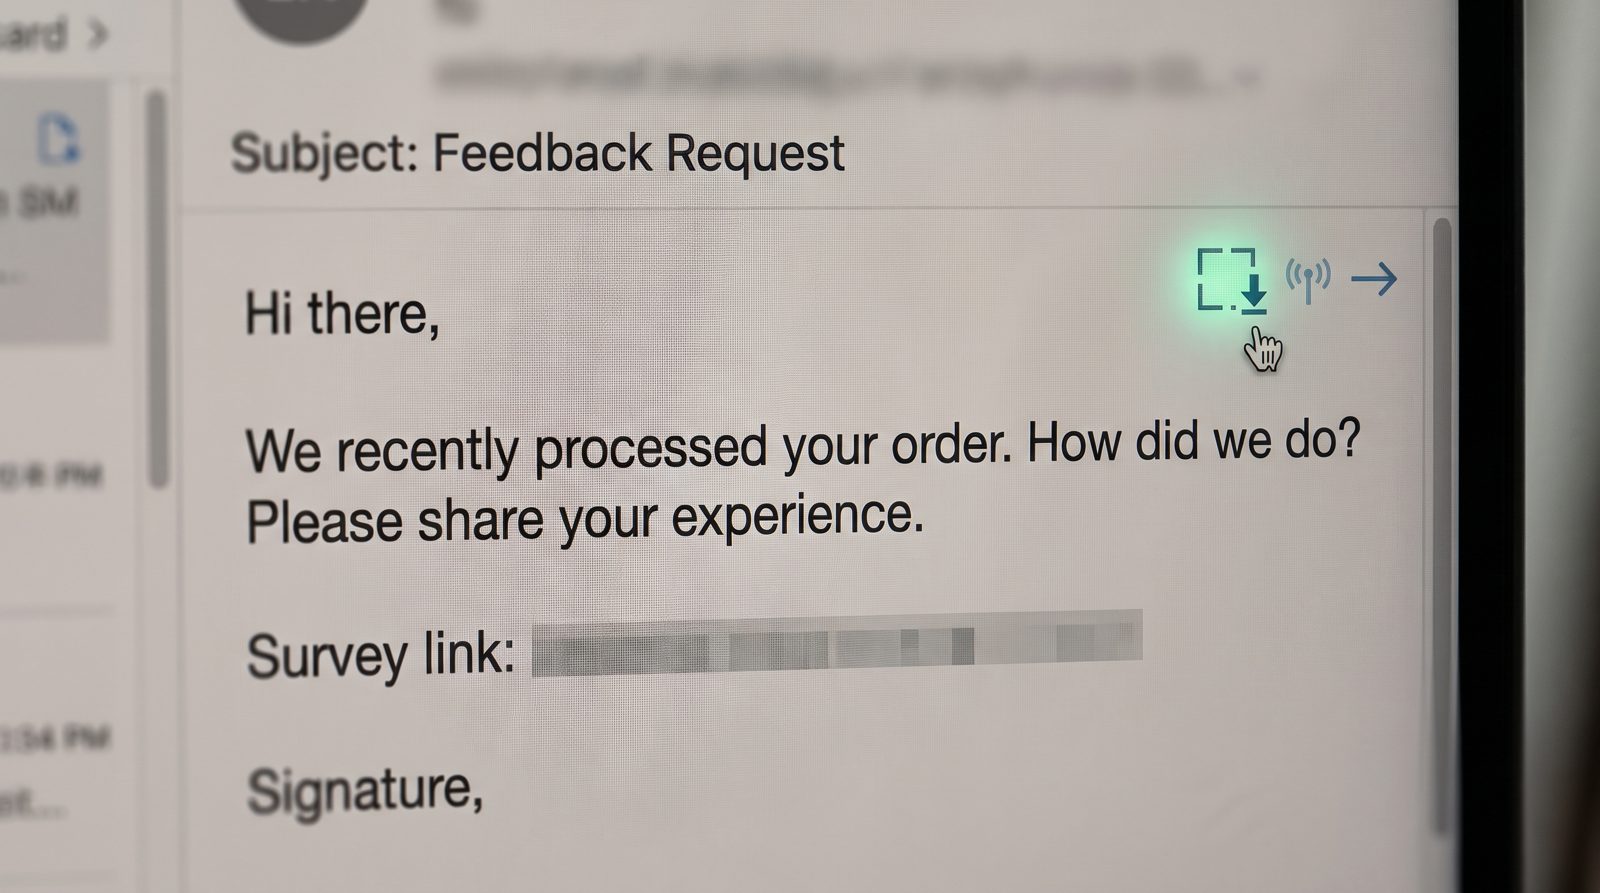
Кожен email «Як нам вдалось?» та «Ми за вами сумуємо!» — перш за все, тест живого сигналу. Коли ти його відкриваєш, з сервера відправника завантажується одно-пікселева картинка, і цей один запит підтверджує, що твоя адреса активна, твій клієнт відображає зображення, і людина на іншому кінці. Це підтвердження коштує грошей. Саме тому найменше цінні відправники просять від тебе найменше.
Чому компанія видіслала б мені email, який нічого не просить?
Тому що просьба — не суть. Запит на відгук чи замітка «ми вас давно не бачили» дешева у відправленні й розрахована на те, щоб її відкрили через легкий сором чи цікавість. Момент, як ти її відкриваєш, срабатывает трекерський піксель. Це крихітне прозоре зображення, часто 1×1, розташоване на домені відправника з унікальною URL-адресою, вбудованою у твоє конкретне відправлення. Коли твій поштовий клієнт завантажує його, сервер записує, що адреса за цією URL-адресою завантажила зображення. Тепер вони знають, що поштова скринька активна, моніториться й доступна.
Для законного роздрібного торговця це живить оцінку залучення — хто ще варто надсилати листи. Для сумнівного брокера даних це робить щось холодніше: перетворює «адресу, яку хто-то колись ввів» на «підтверджену живу людину», що є різницею між сміттєвими даними й даними, які можна продати.
Як піксель перетворює відкриття в гроші?
Валідація списків — це реальна індустрія, й підтверджене відкриття — еталонний сигнал. Email-маркетери називають пасивну роботу — мовчке завантаження пікселя для логування відкриттів — основою своїх метрик залучення. Платформи як Mailchimp і Klaviyo будують репутацію відправника й правила «sunset» саме на цьому: акаунти, які ніколи не відкривають листи, видаляються, щоб активні залишались у вхідній папці.
Морально сумніваніша версія пропускає роздрібного торговця взагалі. Брокери даних і спамери розсилають низько-ризикові повідомлення саме для збору відкриттів, потім продають чи перенаправляють підтверджені адреси. Сама Apple у своїй документації Mail Privacy Protection, запущеної у 2021, прямо називає проблему: відправники використовують невидимі пікселі щоб «дізнатися інформацію», включаючи те, чи ти відкрив повідомлення й твою IP-адресу, визначену за розташуванням. Контрзахід Apple — завантаження віддаленого вмісту через проксі для всіх — показує, наскільки звичайним було відстеження. Ти не будуватимеш функцію такого розміру для граничного тактичного прийому.
Як я розрізню чесний запит на відгук від збирача даних?
Подивись, хто просить і як важко вони працюють на твою увагу. Справжній email після покупки від бренду, у якого ти купив, посилатиме на фактичний продукт, відправлятиметься з домена, що збігається зі магазином, і вийде з перевіркою автентичності. Сміття звичайно бути загальним («Оцініть ваш останній досвід»), розпливчастим щодо того, що ти нібито купив, і надіслане з підробленого чи неспорідненого домена.
Три конкретні кроки:
- Вимкни віддалені зображення за замовчуванням. Gmail і Apple Mail обидва дозволяють це; це зупиняє піксель від срабатывання, коли ти відкриваєш.
- Не клікай «відписатися» на листи, на які ти ніколи не підписувався. На списку збирача це клік — просто друга, голосніша, підтвердження, що ти живий.
- Перевір домен відправника проти бренду. Запит на відгук від справжної покупки приходить з домена магазину й проходить SPF, DKIM і DMARC; підробка звичайно не проходить хоча б один, і добре вбудований фільтр її перехопить. AI-помічник, який читає заголовки за тебе — такий, що вбудований у AI email з виявленням шахрайства — позначає невідповідність перш ніж ти колись завантажиш піксель.
Розповідь — це асиметрія. Email-ліст, який нічого не вимагає, часто припиняється найбільше: твоє підтверджене існування, залогаване момент, коли ти поглянеш.
Чому це важливо поза звичайною докучливістю?
Підтверджена-активна адреса — це сировина для дорогих шахрайств. FTC записав більше 2,6 млн звітів про шахрайство у 2024, з повідомленими збитками понад $12,5 млрд — 25% стрибок порівняно з попереднім роком — і перший крок у багатьох з них — просто знання, які поштові скриньки читає справжня людина. Фішинг і оператори сумнівних рахунків платять за валідовані списки тому, що розсилання на мертві адреси гаять зусиллями й спалює їхню репутацію відправника.
Отже, наслідки одного відкриття складаються. Сьогодні це запит на відгук. Завтра твій «підтвердженого активного, відкриває рекламну пошту» прапорець приєднаний до списку, проданого в гірший район, і наступне повідомлення не просить за п'ять зірок. Це клональний рахунок від постачальника, якого ти впізнаєш. Піксель не обманув тебе. Він просто занотував тебе як досяжного.
Джерела
- Apple Support — Mail Privacy Protection — explains tracking-pixel open detection and the proxy countermeasure
- U.S. FTC — Consumer Sentinel / fraud report data 2024 — 2.6M+ fraud reports and $12.5B losses, up 25% year over year
- Mailchimp — About open and click tracking — documents pixel-based open tracking and engagement scoring