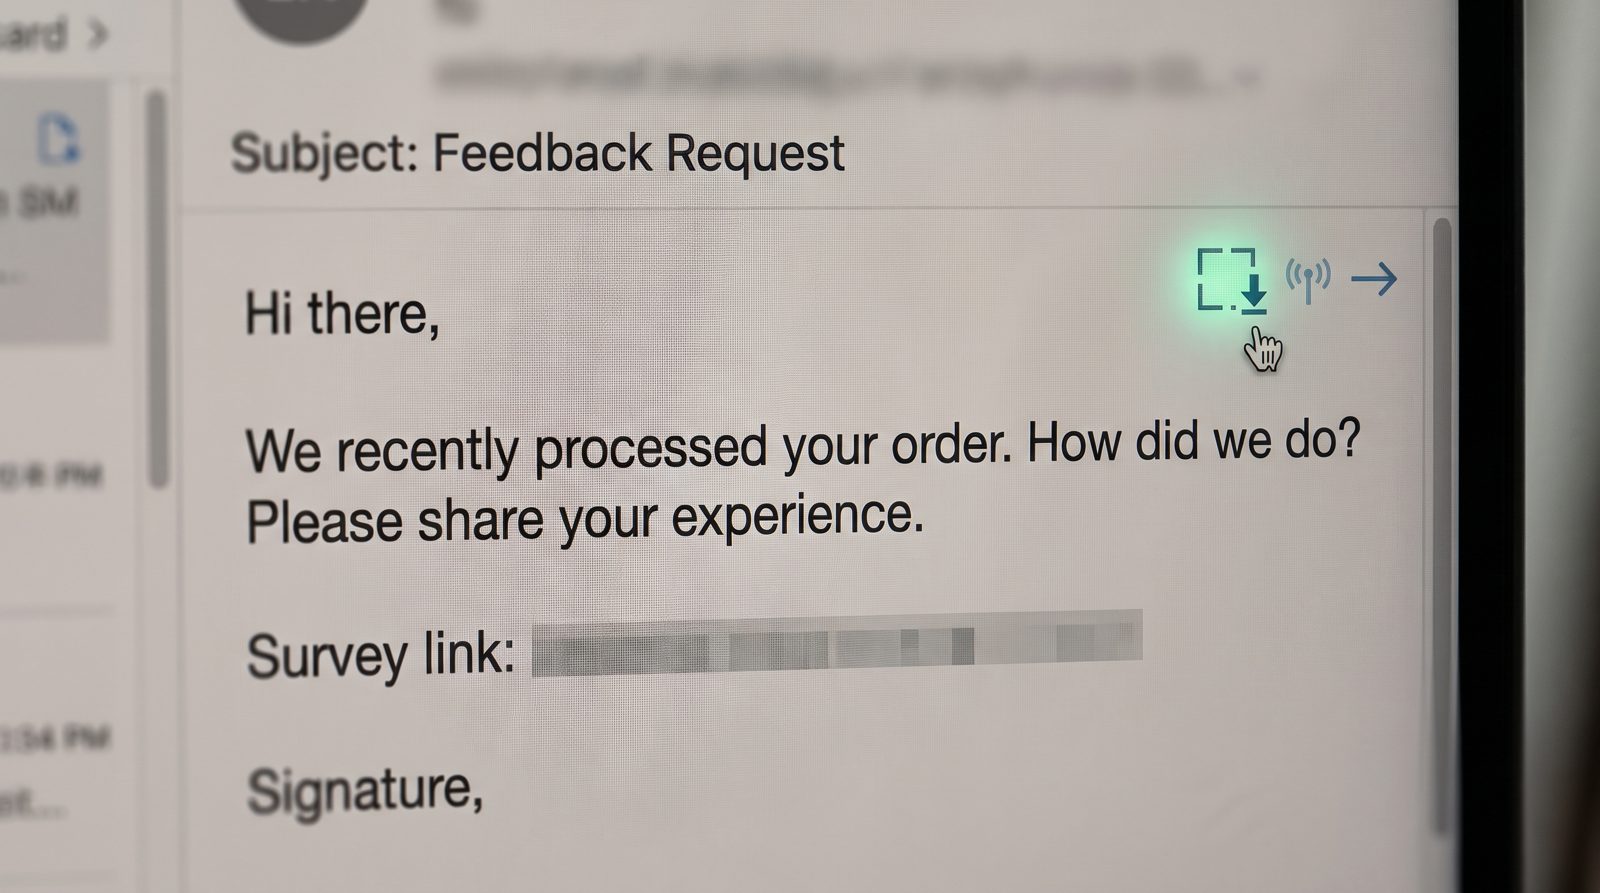
read receipts
Diese „Ihre Bewertung hilft anderen"-E-Mail ist ein Liveness-Check
Die Bewertungsanfrage interessiert sich nicht für deine fünf Sterne. Sie interessiert sich dafür, dass du sie geöffnet hast.
Jede „Wie haben wir uns geschlagen?"-E-Mail und jedes „Wir vermissen dich!"-Schreiben ist vor allem eines: ein Liveness-Test. Wenn du es öffnest, lädt ein Pixel-Bild von den Servern des Absenders, und diese einzige Anfrage bestätigt, dass deine Adresse aktiv ist, dein Client Bilder rendert und ein Mensch am anderen Ende sitzt. Diese Bestätigung ist Geld wert. Und genau deshalb fordern die wenig wertvollen Absender von dir am wenigsten.
Warum würde ein Unternehmen mir eine E-Mail schicken, die nichts verlangt?
Weil die Forderung nicht der Punkt ist — deine Reaktion ist es. Eine Bewertungsanfrage oder eine „Wir haben dich eine Weile nicht gesehen"-Notiz ist billig zu versenden und soll aus leichtem Schuldgefühl oder Neugier geöffnet werden. Im Moment, in dem du sie öffnest, feuert ein Tracking-Pixel. Das ist ein winziges transparentes Bild, oft 1×1, gehostet auf der Domain des Absenders mit einer eindeutigen URL, die in deinen spezifischen Send eingebacken ist. Wenn dein Mail-Client es abruft, protokolliert der Server, dass die Adresse unter dieser URL das Bild abgerufen hat. Jetzt wissen sie, dass der Posteingang echt ist, überwacht und erreichbar.
Für einen legitimen Einzelhändler füttert das ein Engagement-Scoring — wer noch Wert darauf hat, angeschrieben zu werden. Für einen zwielichtigen Listen-Makler tut es etwas Kälteres: Es verwandelt „eine Adresse, die jemand irgendwann einmal eingegeben hat" in „eine bestätigte lebende Person", was der Unterschied zwischen Junk-Daten und verkäuflichen Daten ist.
Wie wird ein Pixel aus einem Open Geld?
Listen-Validierung ist eine echte Industrie, und ein bestätigter Open ist das Gold-Standard-Signal. E-Mail-Marketer nennen das Passive — das stille Laden eines Pixels zum Protokollieren von Opens — das Rückgrat ihrer Engagement-Metriken. Plattformen wie Mailchimp und Klaviyo bauen Absender-Reputation und „Sunset"-Regeln genau darauf auf: Konten, die nie Öffnungen verzeichnen, werden gelöscht, damit die aktiven im Posteingang landen.
Die zwielichtigere Version überspringt den Einzelhändler komplett. Datenmakler und Spammer verschicken Low-Stakes-Nachrichten genau um Opens zu ernten, dann verkaufen oder regruppieren sie die bestätigten Adressen. Apples eigene Dokumentation für Mail Privacy Protection, gestartet 2021, benennt das Problem deutlich: Absender nutzen unsichtbare Pixel, um „Informationen zu erfahren", einschließlich ob du eine Nachricht geöffnet hast und deinen IP-abgeleiteten Standort. Apples Gegenmaßnahme — Remote-Inhalte durch einen Proxy für alle laden — zeigt dir, wie Routine das Tracking war. Man baut keine Feature dieser Größe für eine Randtaktik.
Wie unterscheide ich die ehrliche Bewertungsanfrage vom Harvester?
Schau dir an, wer fragt und wie sehr er sich um deine Aufmerksamkeit bemüht. Eine echte Post-Purchase-E-Mail von einer Marke, bei der du gekauft hast, wird das tatsächliche Produkt erwähnen, von einer Domain versendet, die zum Shop passt, und wird eine Authentifizierungsprüfung bestehen. Der Junk ist eher generisch („Bewerte dein kürzliches Erlebnis"), vage darüber, was du angeblich gekauft hast, und wird von einer lookalike oder unverbundenen Domain versendet.
Drei konkrete Schritte:
- Schalte Remote-Bilder standardmäßig aus. Gmail und Apple Mail erlauben dir das beide; das verhindert, dass der Pixel feuert, wenn du öffnest.
- Klick nicht auf „Abmelden" bei E-Mails, bei denen du dich nie angemeldet hast. Auf der Liste eines Harvesters ist dieser Klick einfach eine zweite, lautere Bestätigung, dass du lebst.
- Überprüfe die Sendende-Domain gegen die Marke. Eine Bewertungsanfrage für einen echten Kauf kommt von der Domain des Shops und besteht SPF-, DKIM- und DMARC-Prüfungen; ein Spoof fällt normalerweise mindestens bei einer durch, und ein gut gebauter Filter wird es abfangen. Ein KI-Assistent, der die Header für dich liest — der in AI-E-Mail mit Scam-Flagging eingebaut ist — flaggt die Nichtübereinstimmung, bevor du jemals den Pixel lädst.
Das Erkennungszeichen ist die Asymmetrie. Die E-Mails, die nichts fordern, nehmen oft das meiste: deine bestätigte Existenz, protokolliert in dem Moment, in dem du hinschaust.
Warum spielt das über eine kleine Unannehmlichkeit hinaus eine Rolle?
Eine bestätigte-live-Adresse ist das Rohmaterial für die teuren Betrügereien. Die FTC protokollierte mehr als 2,6 Millionen Betrugsmeldungen im 2024, mit gemeldeten Verlusten über $12,5 Milliarden — ein Anstieg von 25% gegenüber dem Vorjahr — und der erste Schritt bei vielem davon ist einfach zu wissen, welche Postfächer ein echter Mensch liest. Phishing- und Fake-Invoice-Operatoren zahlen für validierte Listen, weil das Bombardieren toter Adressen Aufwand verschwendet und ihren Sendungs-Ruf beschädigt.
Also die Einsätze eines einzigen Opens potenzieren sich. Heute ist es eine Bewertungsanfrage. Morgen ist dein „bestätigte aktiv, öffnet Promotional-Mail"-Flag an eine Liste angehängt, die in eine schlimmere Gegend verkauft wird, und die nächste Nachricht fragt nicht nach fünf Sternen. Es ist eine geklonte Rechnung von einem Anbieter, den du erkennst. Der Pixel hat dich nicht betrogen. Er hat dich einfach unter erreichbar abgelegt.
Quellen
- Apple Support — Mail Privacy Protection — explains tracking-pixel open detection and the proxy countermeasure
- U.S. FTC — Consumer Sentinel / fraud report data 2024 — 2.6M+ fraud reports and $12.5B losses, up 25% year over year
- Mailchimp — About open and click tracking — documents pixel-based open tracking and engagement scoring