read receipts
Az „Az Ön véleménye segít másoknak" e-mail egy pulzuscheck
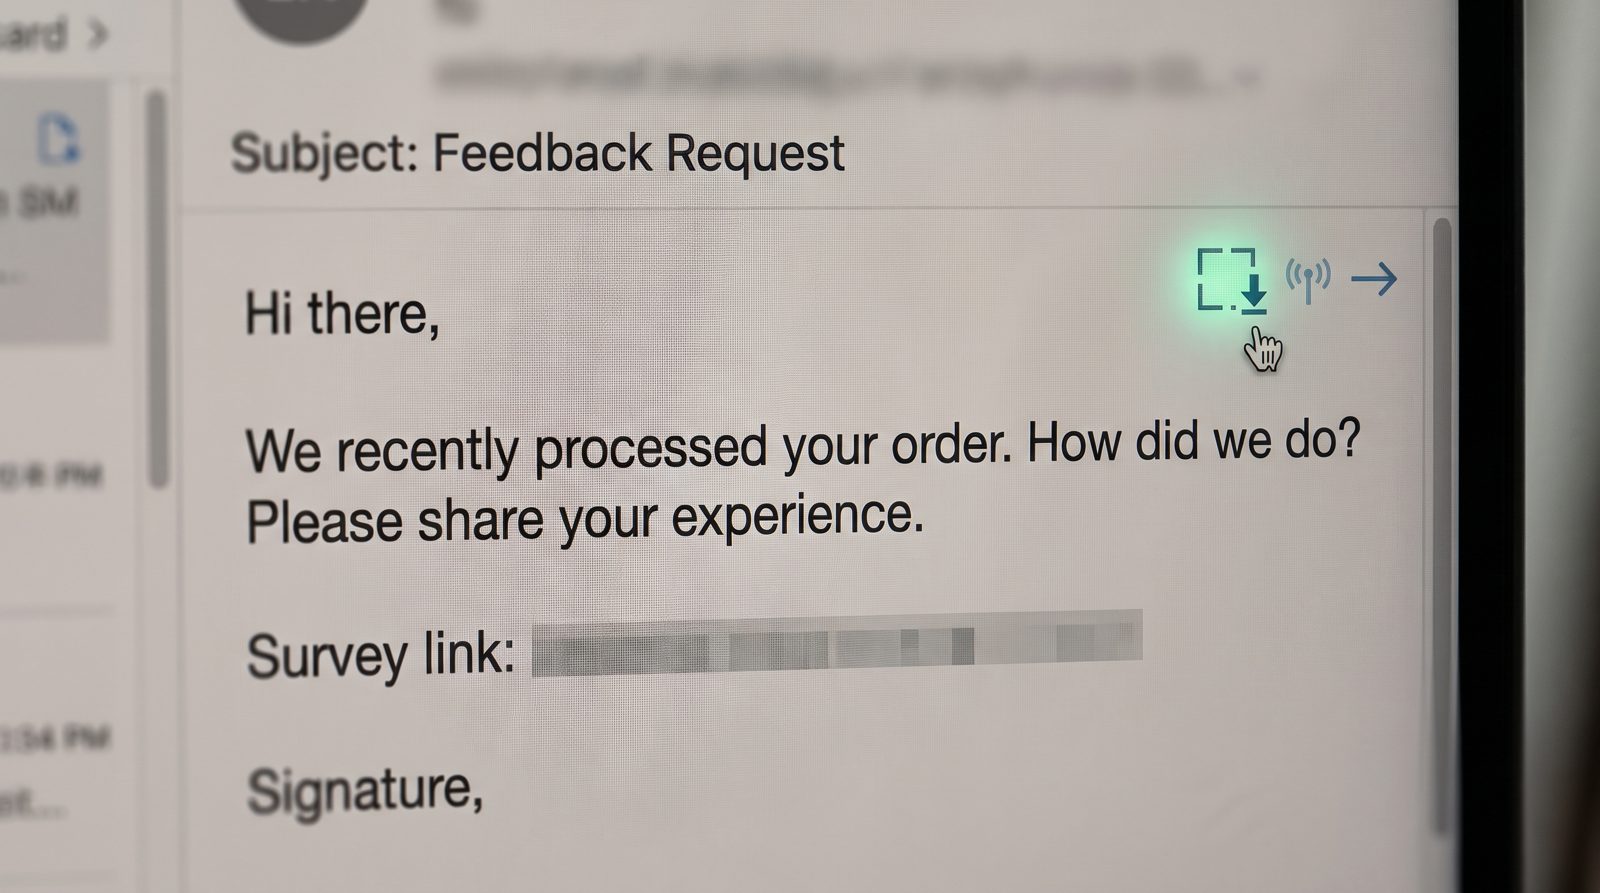
A véleménykérés e-mail nem a csillagaiddal foglalkozik. Azzal, hogy megnyitottad.
Minden „Hogy teljesítettünk?" és „Hiányozzál!" e-mail előtte minden másnak egy élőléc-vizsgálat. Amikor megnyitod, egy egypixeles kép betöltődik a küldő szerveréről, és ez az egyetlen kérés megerősíti, hogy az e-mail-címed aktív, az e-mail-kliens megjeleníti a képeket, és valaki valódi személy a másik végén. Ez a megerősítés pénzbe kerül. Ezért pontosan azok az alacsony értékű küldők kérnek a legkevesebbet tőled.
Miért küldene nekem egy cég olyan e-mailt, amely semmit sem kér?
Mert a kérés nem a lényeg — a te reakciód az. Egy véleménykérés vagy egy „már egy ideje nem láttuk az Öntől" üzenet olcsó a küldéshez, és arra tervezték, hogy enyhe bűntudat vagy kíváncsiság miatt megnyitottassák. A pillanatban, amikor megnyitod, aktiválódik egy követési pixel. Ez egy apró, átlátszó kép, gyakran 1×1-es, a küldő doménjén üzemeltetett, az egyedi URL-lel beépítve az Ön konkrét küldésbe. Amikor az e-mail-kliens lekéri, a szerver naplózza, hogy az adott URL-en lévő cím lekérte a képet. Most már tudják, hogy a postafiók valódi, figyelemmel kísért, és elérhető.
Egy legitim kiskereskedő számára ez az elköteleződési pontozásnak táplál — ki érdemli meg még az e-mailt. Egy gyanús listamáknak pedig valami hidegebb történik: az „egyszer begépelt cím" „megerősített élő emberré" válik, ami a különbség a szemét adatok és az eladható adatok között.
Hogyan válik egy pixel egy megnyitásból pénz?
A listahitelesítés valódi iparág, és egy megerősített megnyitás az aranystandard szignál. Az e-mail-marketingesek azt, hogy csendesen töltödik be egy pixel a megnyitások rögzítéséhez — ezt az elköteleződési mérőszámok gerincének nevezik. Az olyan platformok, mint a Mailchimp és a Klaviyo, a küldő reputációját és a „naplemeneti" szabályokat pontosan erre alapozzák: azok a fiókok, amelyek soha nem nyitnak meg, kimagaslanak, így az élő fiókok maradnak az inboxban.
Az árnyékabb verzió kihagyja teljesen a kiskereskedőt. Az adatmáklók és a spammerek pontosan az alacsony tét üzeneteket küldik szét, hogy megnyitásokat tarítsanak be, majd az megerősített címeket adják el vagy újra célozzák meg. Az Apple saját Mail Privacy Protection dokumentációja, amely 2021-ben indult, tisztán nevezi meg a problémát: a küldők láthatatlan pixeleket használnak az információk „megtanulásához", beleértve, hogy megnyitottad-e az üzenetet és az IP-ből származó helyadataidat. Az Apple ellenlépése — a távoli tartalom egy proxyn keresztül való betöltésé mindenki számára — azt mutatja, mennyire rutin volt a követés. Nem hozol létre ezt a méretű funkciót egy marginális taktikához.
Hogyan tudom meg az őszinte véleménykérést a betakarítótól?
Nézd meg, ki kér és mennyire fáradnak a te figyelmeddel. Egy valódi vásárlás utáni e-mail egy márkától, amelyet vásárolsz, hivatkozni fog a konkrét termékre, a tárolt tartománytól fog küldeni, és túléli az autentikációs ellenőrzést. A szemét általában általános („Értékelje a legutóbbi tapasztalatát"), homályos azzal kapcsolatban, mit is vásároltál, és egy hasonmás vagy nem kapcsolódó tartományról küldik.
Három konkrét lépés:
- Alapértelmezés szerint tartsa ki a távoli képeket. A Gmail és az Apple Mail is lehetővé teszi ezt; ez megakadályozza, hogy a pixel aktiválódjon a megnyitáskor.
- Ne kattints a „leiratkozás" gombra olyan posta mellett, amelyre soha nem fizettél elő. Egy betakarító listáján ez a kattintás csak egy második, hangosabb megerősítés, hogy élsz.
- Ellenőrizd a küldő tartományt a márkával szemben. A valódi vásárláshoz tartozó véleménykérés a bolt tartományáról érkezik, és megfelel az SPF, DKIM és DMARC; egy hamisítás általában legalább az egyikben megbukik, és egy jól felépített szűrő elkapja. Az AI asszisztens, amely az Ön számára olvassa a fejléceket — az olyan AI e-mailbe beépített csalásjelzéssel — megjelöli az eltérést, mielőtt valaha is betöltötted volna a pixelt.
A nyom az aszimmetria. Az e-mailek, amelyek semmit sem kérnek, gyakran azok a legtöbbet veszik el: a megerősített létezésed, rögzítve a pillanatban, amikor megnézel.
Miért számít ez azon túl, hogy egy kicsit bosszantó?
A megerősített-élő cím a drága csalások nyers anyaga. Az FTC több mint 2,6 millió csalási bejelentést naplózott 2024-ben, a jelentett veszteségek meghaladták a $12,5 milliárdot — 25%-os ugrás az előző évhez képest — és a sok ilyen közül az első lépés egyszerűen az, hogy tudod, mely postafiókokat olvas egy valódi ember. A phishing és a hamis számla operátorok a hitelesített listákat fizetik, mivel az elhalt címekre való szórás vesz el erőfeszítést és égeti a küldő reputációját.
Így az egyik megnyitás tétje növekszik. Ma egy véleménykérés. Holnap az Ön „megerősített aktív, promóciós postát nyit meg" jelzője egy rosszabb vidékre értékesített listához van csatolva, és a következő üzenet nem csillagokért kér. Ez egy klónozott számla egy felismert szállítótól. A pixel nem vetett el téged. Csak elraktározta elérhetőnek.
Források
- Apple Support — Mail Privacy Protection — explains tracking-pixel open detection and the proxy countermeasure
- U.S. FTC — Consumer Sentinel / fraud report data 2024 — 2.6M+ fraud reports and $12.5B losses, up 25% year over year
- Mailchimp — About open and click tracking — documents pixel-based open tracking and engagement scoring