read receipts
Email „Twoja opinia pomaga innym" to test żywotności skrzynki
Prośba o opinię nie obchodzi cię twoje pięć gwiazdek. Obchodzi ją, że go otworzyłeś.
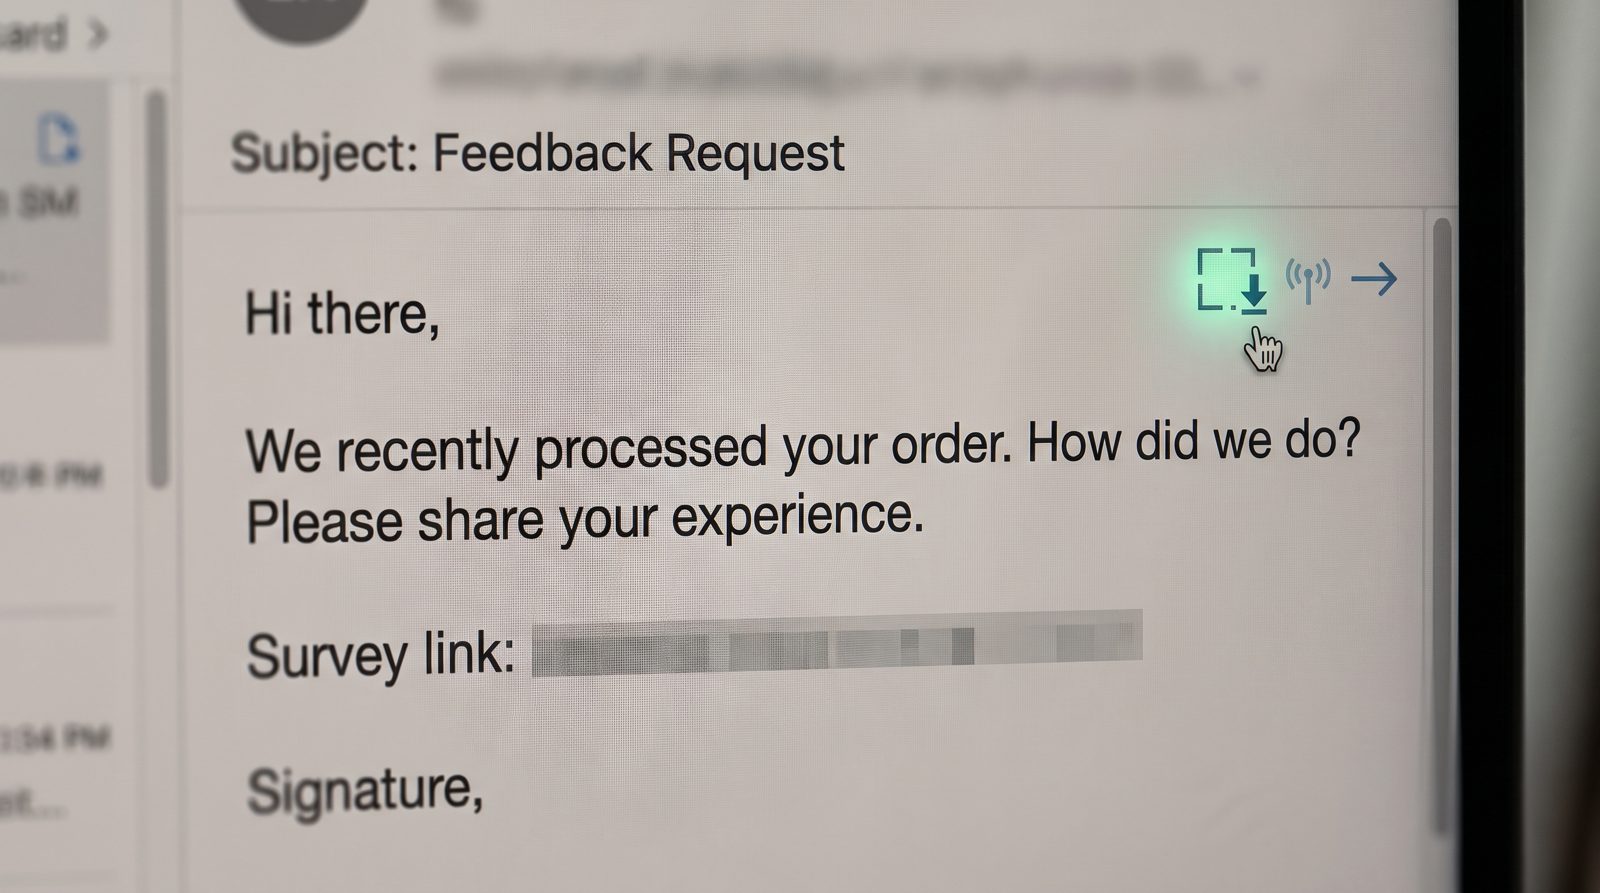
Każdy email „Jak nam poszło?" i „Tęsknimy za tobą!" to przede wszystkim test aktywności. Kiedy go otworzysz, obraz o rozmiarze jednego piksela ładuje się z serwera nadawcy i jedno żądanie potwierdza, że twój adres jest aktywny, twój klient renderuje obrazy i człowiek czeka na drugiej stronie. To potwierdzenie ma swoją wartość. I dlatego właśnie nadawcy o najniższej wartości żądają od ciebie najmniej.
Dlaczego firma miałaby wysłać mi email, który nic nie żąda?
Bo żądanie to nie jest celem — twoją reakcja. Prośba o opinię lub notatka „nie widzieliśmy cię od dawna" jest tania w wysyłaniu i zaprojektowana tak, aby ją otworzyć motywowany lekkimi wyrzutami sumienia lub ciekawością. W momencie otwarcia załącza się piksel śledzący. To mały przezroczysty obraz, często 1×1, hostowany w domenie nadawcy z unikalnym adresem URL wbudowanym w twoje konkretne wysłanie. Kiedy twój klient pocztowy go pobiera, serwer zalogowuje, że adres pod tym URL-em pobrał obraz. Teraz wiedzą, że skrzynka odborcza jest rzeczywista, monitorowana i osiągalna.
Dla legalnego sprzedawcy to zasilają wyniki zaangażowania — kto jeszcze wart jest mailowania. Dla podejrzanego brokera list robi coś zimniejszego: zamienia „adres, który ktoś wpisał raz" w „potwierdzony żywy człowiek", czyli różnicę między śmietnymi danymi a danymi sprzedawalnymi.
Jak piksel zamienia otwarcie w pieniądze?
Walidacja list to prawdziwy biznes, a potwierdzone otwarcie to sygnał złotego standardu. Marketerzy email-owi zwą pasywny element — cichy ładunek piksela w celu zalogowania otwarć — kręgosłupem swoich metryk zaangażowania. Platformy takie jak Mailchimp i Klaviyo budują reputację nadawcy i reguły „sunset" dokładnie na tym: konta, które nigdy się nie otwierają, są usuwane, aby żywe mogły lądować w skrzynce odbiorczej.
Bardziej podejrzana wersja pomija sprzedawcę całkowicie. Brokerzy danych i spammerzy wysyłają niskonawisowe wiadomości dokładnie po to, aby zbierać otwarcia, a następnie sprzedają lub retargetują potwierdzone adresy. Sama dokumentacja Apple'a dla Mail Privacy Protection, uruchomiona w 2021 roku, jasno nazwała problem: nadawcy używają niewidocznych pikseli, aby „zbierać informacje", w tym czy otworzyłeś wiadomość i twoje pochodzące z IP lokalizacje. Kontramiara Apple'a — ładowanie zdalnej zawartości przez serwer proxy dla wszystkich — mówi ci, jak rutynowe było śledzenie. Nie budujesz funkcji takiej wielkości dla taktyki marginalnej.
Jak odróżnić uczciwe żądanie opinii od żniwarza?
Spójrz, kto pyta i jak ciężko pracuje na twoją uwagę. Rzeczywisty email po zakupie od marki, od której coś kupiłeś, będzie odwoływać się do konkretnego produktu, wysłany z domeny, która pasuje do sklepu, i przejdzie sprawdzenie uwierzytelniania. Śmieci bywają ogólne („Oceń ostatnie doświadczenie"), niejasne o tym, co miałeś kupić, i wysłane z domeny podrabiającej lub niezwiązanej.
Trzy konkretne ruchy:
- Domyślnie wyłącz obrazy zdalne. Gmail i Apple Mail pozwalają na to; blokuje to piksel od wystrzału po otwarciu.
- Nie klikaj „anuluj subskrypcję" na mailu, na który się nigdy nie zapisałeś. Na liście żniwarza ten klik to po prostu drugie, głośniejsze potwierdzenie, że jesteś żywy.
- Sprawdź domenę wysyłającą względem marki. Prośba o opinię do rzeczywistego zakupu pochodzi z domeny sklepu i przechodzi SPF, DKIM i DMARC; fałszerstwo zwykle zawodzi na co najmniej jednym, a dobrze zbudowany filtr je połapie. Asystent AI, który czyta nagłówki za ciebie — tego rodzaju wbudowany w AI email z flagowaniem scamów — oznacza niezgodność, zanim kiedykolwiek załadujesz piksel.
Znaka jest asymetria. Emaile nie żądające nic to często te, które biorą najbardziej: twoje potwierdzone istnienie, zalogowane w momencie, kiedy patrzysz.
Dlaczego to ma znaczenie poza małą przykrością?
Potwierdzone aktywny adres to surowy materiał do drogich scamów. FTC zalogowała więcej niż 2,6 miliona zgłoszeń oszustw w 2024 roku, ze straty sięgające 12,5 miliarda dolarów — wzrost o 25% w porównaniu z rokiem poprzednim — a pierwszy ruch w wielu z nich to po prostu wiedza, które skrzynki odborcze czyta osoba. Operatorzy phishingowych i fałszywych faktur płacą za zatwierdzane listy, ponieważ wysyłanie na martwe adresy marnuje wysiłek i pali ich reputację wysyłania.
Tak stawki jednego otwarcia się łączą. Dziś jest to prośba o opinię. Jutro twoja flaga „potwierdzona aktywna, otwiera promocyjny mail" jest dołączona do listy sprzedanej do gorszych części, a następna wiadomość nie prosi o pięć gwiazdek. To sklonowana faktura od dostawcy, którego rozpoznajesz. Piksel cię nie oszukał. Po prostu zaklasyfikował cię jako osiągalny.
Źródła
- Apple Support — Mail Privacy Protection — explains tracking-pixel open detection and the proxy countermeasure
- U.S. FTC — Consumer Sentinel / fraud report data 2024 — 2.6M+ fraud reports and $12.5B losses, up 25% year over year
- Mailchimp — About open and click tracking — documents pixel-based open tracking and engagement scoring