read receipts
वह 'आपकी समीक्षा दूसरों की मदद करती है' ईमेल एक पल्स चेक है
समीक्षा अनुरोध आपके पाँच सितारों की परवाह नहीं करता। यह परवाह करता है कि आपने इसे खोला।
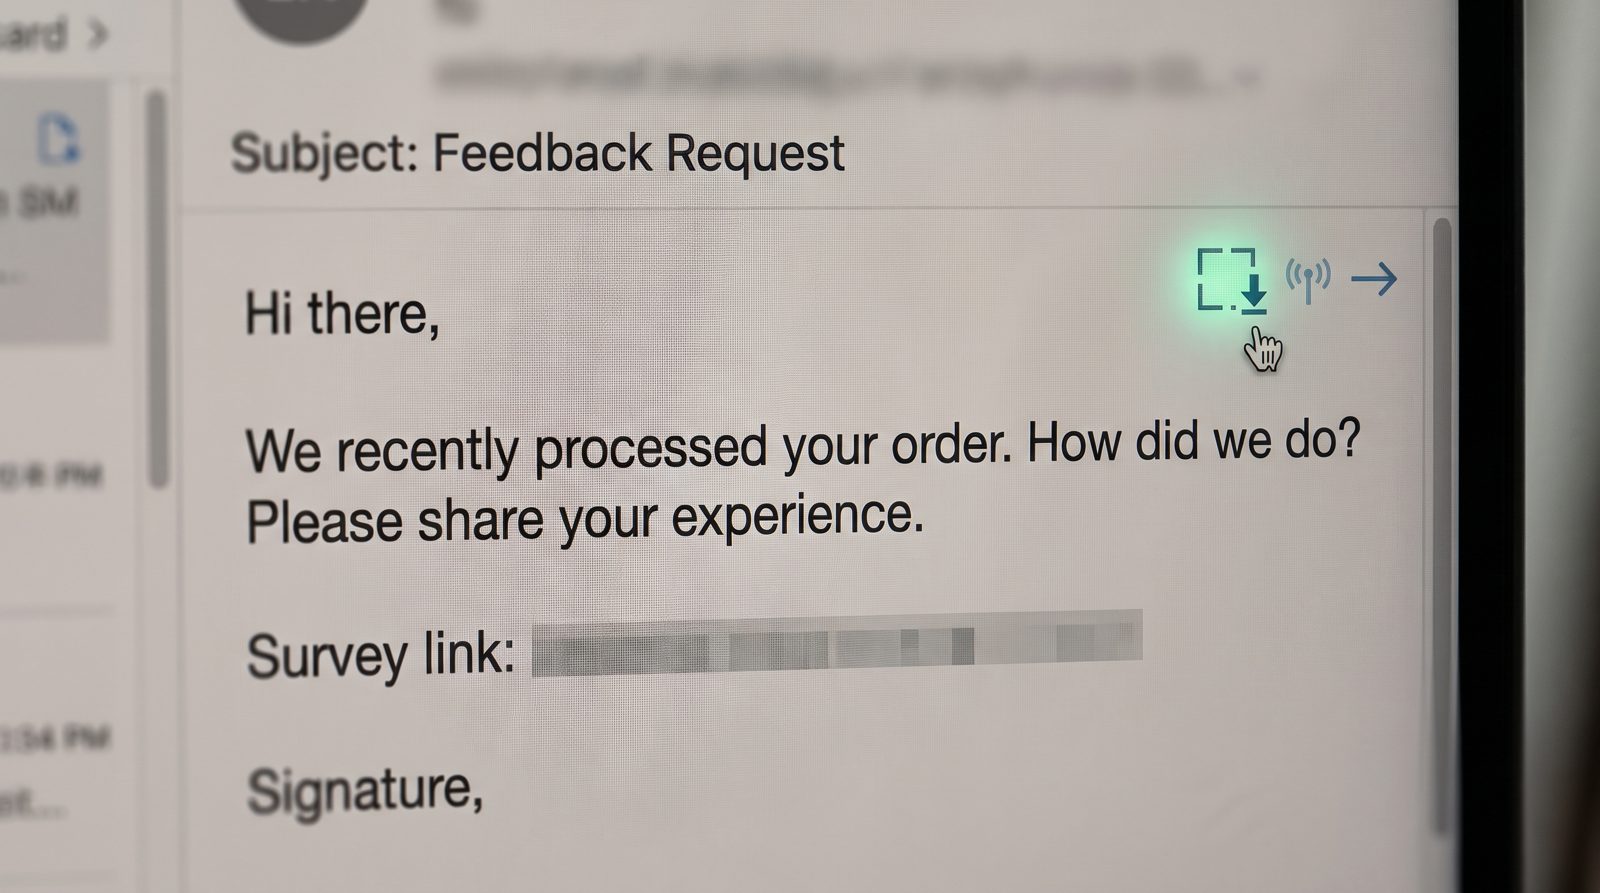
हर "हमने कैसा किया?" और "हम आपको याद करते हैं!" ईमेल, किसी और चीज़ से पहले, एक लाइवनेस टेस्ट है। जब आप इसे खोलते हैं, तो एक वन-पिक्सल छवि भेजने वाले के सर्वर से लोड होती है, और यह एकल अनुरोध पुष्टि करता है कि आपका पता लाइव है, आपका क्लायंट छवियों को रेंडर करता है, और दूसरी ओर एक मानव है। यह पुष्टि पैसे की कीमत है। जो ठीक वही कारण है कि सबसे कम मूल्य वाले भेजने वाले आपसे सबसे कम माँगते हैं।
कोई कंपनी मुझे ऐसा ईमेल क्यों भेजेगी जो कुछ भी न माँगे?
क्योंकि माँग मुद्दा नहीं है — आपकी प्रतिक्रिया है। एक समीक्षा अनुरोध या "हमने आपको कुछ समय से नहीं देखा है" नोट भेजना सस्ता है और हल्के अपराध बोध या जिज्ञासा से खुलने के लिए डिज़ाइन किया गया है। जिस पल आप इसे खोलते हैं, एक ट्रैकिंग पिक्सल फायर होती है। यह एक छोटी स्वच्छ छवि है, अक्सर 1×1, भेजने वाले के डोमेन पर होस्ट की गई और आपके विशेष भेजने में बेक किया गया अद्वितीय URL के साथ। जब आपका मेल क्लायंट इसे प्राप्त करता है, तो सर्वर लॉग करता है कि उस URL पर पता छवि को खींचा गया है। अब वे जानते हैं कि इनबॉक्स वास्तविक, निगरानी में है, और पहुँचने योग्य है।
एक वैध खुदरा विक्रेता के लिए, यह एनगेजमेंट स्कोरिंग को खिलाता है — कौन अभी भी ईमेल करने के लिए लायक है। एक संदिग्ध सूची दलाल के लिए, यह कुछ ठंडा करता है: यह "एक पता जो किसी ने एक बार टाइप किया" को "एक पुष्टि की गई लाइव मानव" में बदल देता है, जो कचरा डेटा और बिक्री योग्य डेटा के बीच का अंतर है।
एक पिक्सल एक ओपन को पैसे में कैसे बदलता है?
सूची सत्यापन एक वास्तविक उद्योग है, और एक पुष्टि की गई ओपन सोने-मानक संकेत है। ईमेल मार्केटर्स निष्क्रिय सामग्री को कहते हैं — ओपन लॉग करने के लिए चुपचाप एक पिक्सल लोड करना — उनकी एनगेजमेंट मेट्रिक्स की रीढ़। Mailchimp और Klaviyo जैसे प्लेटफॉर्म भेजने वाले की प्रतिष्ठा और "सनसेट" नियम ठीक इसी पर बनाते हैं: खाते जो कभी नहीं खुलते हैं उन्हें हटा दिया जाता है ताकि लाइव वाले इनबॉक्स में उतरते रहें।
अधिक संदिग्ध संस्करण खुदरा विक्रेता को पूरी तरह छोड़ देता है। डेटा दलाल और स्पैमर्स ओपन की कटाई के लिए कम दांव वाले संदेशों को ठीक से ब्लास्ट करते हैं, फिर पुष्टि किए गए पते को बेचते या पुनः लक्षित करते हैं। Apple के Mail Privacy Protection के अपने दस्तावेज़, 2021 में लॉन्च किया गया, समस्या को स्पष्ट रूप से नाम देते हैं: भेजने वाले "जानकारी सीखने" के लिए अदृश्य पिक्सल का उपयोग करते हैं, जिसमें वह भी शामिल है कि आपने कोई संदेश खोला है या नहीं और आपका IP-व्युत्पन्न स्थान। Apple का प्रतिरोध — सभी के लिए एक प्रॉक्सी के माध्यम से रिमोट सामग्री लोड करना — आपको बताता है कि ट्रैकिंग कितनी दिनचर्या थी। आप इस आकार की सुविधा एक सीमांत रणनीति के लिए नहीं बनाते।
मैं ईमानदार समीक्षा अनुरोध को कटाई करने वाले से कैसे अलग करूँ?
देखो कि कौन पूछ रहा है और वे आपके ध्यान के लिए कितनी मेहनत कर रहे हैं। एक ब्रांड से एक वास्तविक क्रय-पश्चात ईमेल जिससे आपने खरीदा है वह वास्तविक उत्पाद का संदर्भ देगा, एक डोमेन से भेजा जाएगा जो स्टोर से मेल खाता है, और एक प्रमाणीकरण जाँच में जीवित रहेगा। कचरा सामान्य होता है ("अपने हाल के अनुभव को रेट करें"), आप कथित रूप से जो खरीदा है उसके बारे में अस्पष्ट, और एक देखभाल करने वाले या असंबंधित डोमेन से भेजा जाता है।
तीन ठोस चाल:
- रिमोट छवियों को डिफ़ॉल्ट रूप से बंद रखें। Gmail और Apple Mail दोनों आपको यह करने देते हैं; यह पिक्सल को तब फायर होने से रोकता है जब आप खोलते हैं।
- मेल पर "अनसबस्क्राइब" पर क्लिक न करें जिसके लिए आपने कभी साइन अप नहीं किया। एक कटाई करने वाले की सूची पर, यह क्लिक सिर्फ एक दूसरी, जोर से पुष्टि है कि आप जीवित हैं।
- भेजने वाले डोमेन को ब्रांड के विरुद्ध जाँचें। एक वास्तविक खरीद के लिए एक समीक्षा अनुरोध स्टोर के डोमेन से आता है और SPF, DKIM और DMARC पास करता है; एक स्पूफ आमतौर पर कम से कम एक में विफल होता है, और एक अच्छी तरह से निर्मित फिल्टर इसे पकड़ेगा। एक AI सहायक जो आपके लिए हेडर पढ़ता है — जो scam flagging के साथ AI ईमेल में निर्मित है — बेमेल को फ्लैग करता है इससे पहले कि आप कभी पिक्सल लोड करें।
बताने वाली बात असमानता है। जो ईमेलें कुछ भी माँगते नहीं हैं वे अक्सर सबसे अधिक ले रहे होते हैं: आपका पुष्टि किया हुआ अस्तित्व, उसी पल में लॉग किया गया जब आप देखते हैं।
यह एक छोटी सी परेशानी से परे क्यों मायने रखता है?
एक पुष्टि किया गया-लाइव पता महँगे स्कैम के लिए कच्चा माल है। FTC ने 2024 में 2.6 million से अधिक धोखाधड़ी रिपोर्टें दर्ज कीं, पिछले वर्ष की तुलना में 25% की वृद्धि के साथ $12.5 billion से अधिक की रिपोर्ट की गई हानि के साथ — और बहुत सारे स्कैम में पहली चाल बस यह जानना है कि किन इनबॉक्स को एक वास्तविक व्यक्ति पढ़ता है। फिशिंग और नकली-चालान संचालक सत्यापित सूचियों के लिए भुगतान करते हैं क्योंकि मृत पते को ब्लास्ट करना प्रयास को बर्बाद करता है और उनकी भेजने की प्रतिष्ठा को जलाता है।
तो एक ओपन के दांव जुड़ते हैं। आज यह एक समीक्षा अनुरोध है। कल आपका "पुष्टि किया गया सक्रिय, प्रचारात्मक मेल खोलता है" झंडा एक भयावह पड़ोस में बेची गई सूची से जुड़ा हुआ है, और अगला संदेश पाँच सितारों के लिए नहीं माँग रहा है। यह एक विक्रेता से एक क्लोन किया गया चालान है जिसे आप पहचानते हैं। पिक्सल ने आपको स्कैम नहीं किया। इसने सिर्फ आपको पहुँचने योग्य के तहत दाखिल किया।
@@END@@स्रोत
- Apple Support — Mail Privacy Protection — explains tracking-pixel open detection and the proxy countermeasure
- U.S. FTC — Consumer Sentinel / fraud report data 2024 — 2.6M+ fraud reports and $12.5B losses, up 25% year over year
- Mailchimp — About open and click tracking — documents pixel-based open tracking and engagement scoring