read receipts
那封"您的评价帮助他人"的邮件是一次活跃度检测
评价请求邮件并不在乎你的五星评价。它在乎的是你打开了它。
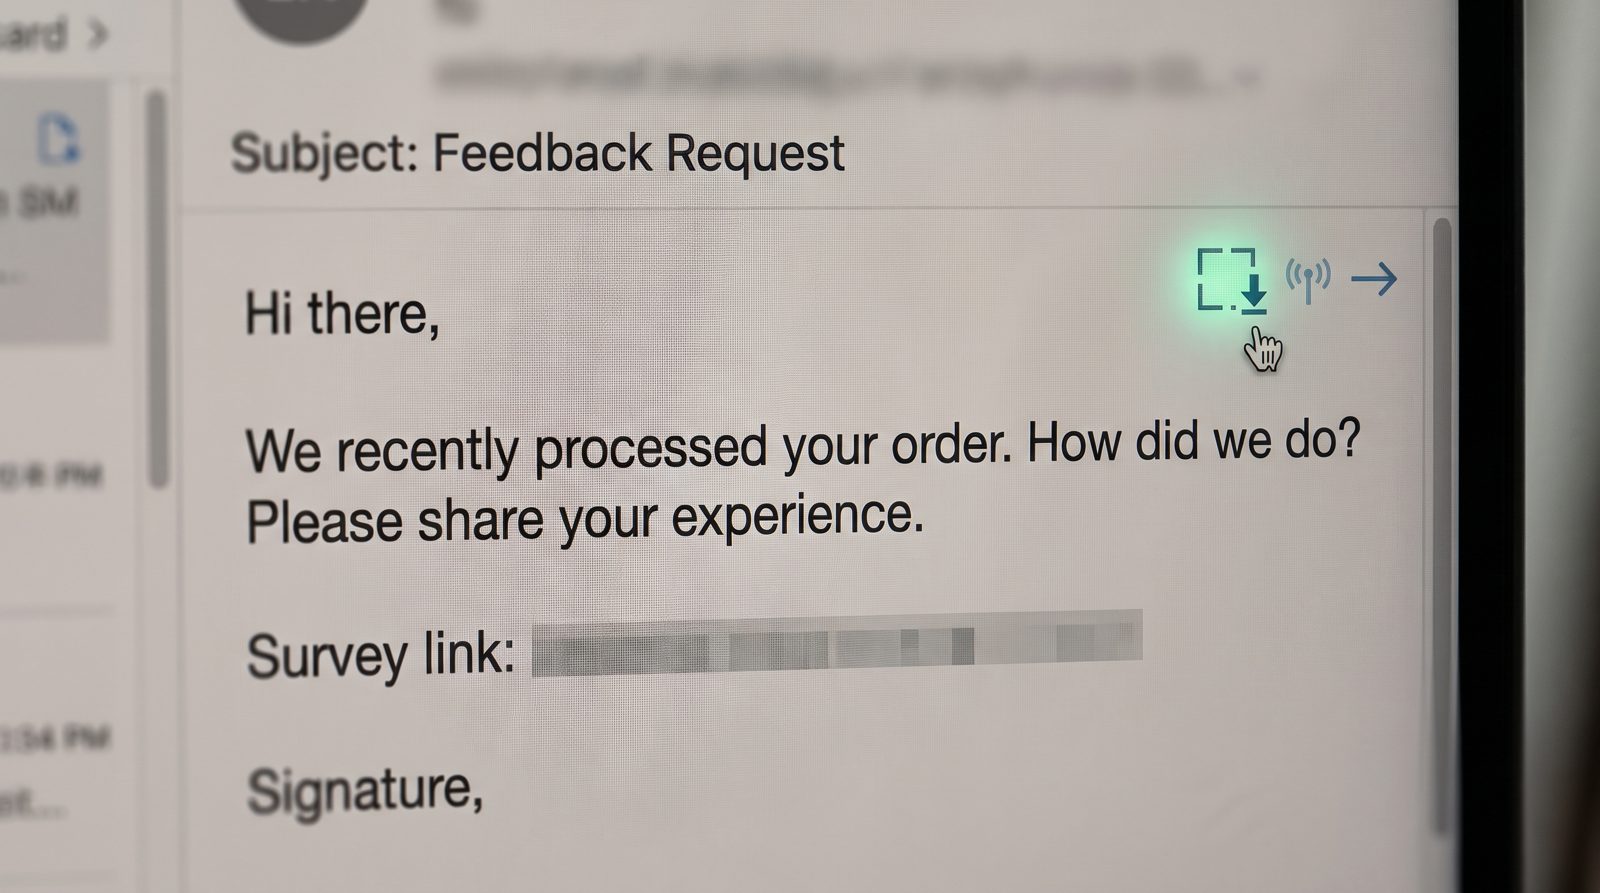
每一封"我们表现如何?"和"我们想念你!"的邮件,首先是一次活跃度测试。当你打开它时,一张单像素图片会从发件人的服务器加载,这个单一的请求确认了你的地址是活跃的、你的邮件客户端会渲染图片,以及另一端确实有人。这个确认值钱。这正是为什么最低价值的发件人会向你要求最少的东西。
为什么一家公司会发送一封对我没有要求的邮件?
因为要求不是重点——你的反应才是。一个评价请求或"我们好久没看到你了"的便条成本低廉,旨在被出于轻微的内疚感或好奇心而打开。你打开它的那一刻,一个追踪像素就会触发。那是一张微小的透明图片,通常是1×1的,托管在发件人的域名上,并在你的特定邮件中嵌入了唯一的URL。当你的邮件客户端获取它时,服务器会记录该URL处的地址获取了这张图片。现在他们知道这个邮箱是真实的、有人监控的、可以到达的。
对于合法的零售商来说,这反馈到参与度评分——谁还值得发邮件。对于可疑的名单经纪人来说,它做的是更冷酷的事情:它把"某人曾输入过一次的地址"变成了"已确认的活跃人类",这是垃圾数据和可销售数据之间的区别。
一个像素如何把打开转化为金钱?
名单验证是一个真实的行业,已确认的打开是黄金标准信号。电子邮件营销人员称这种被动的东西——无声地加载像素来记录打开——是他们参与度指标的骨干。像Mailchimp和Klaviyo这样的平台完全基于这个来建立发件人声誉和"日落"规则:从不打开的账户会被清除,这样活跃的账户才能继续进入收件箱。
更阴暗的版本完全跳过零售商。数据经纪人和垃圾邮件发送者发送低风险信息,正是为了收获打开,然后销售或重新定向这些已确认的地址。Apple在2021年推出的邮件隐私保护的官方文档中明确指出了这个问题:发件人使用不可见像素来"学习信息",包括你是否打开了邮件以及你的IP衍生位置。Apple的对策——通过代理为所有人加载远程内容——告诉你这种追踪有多么常见。你不会为一个边缘策术建立这样大的功能。
我如何区分诚实的评价请求和收割者?
看谁在要求以及他们在争取你的注意力方面有多努力。来自你购买过的品牌的真实购后邮件会引用实际产品,从与商店匹配的域名发送,并通过身份验证检查。垃圾邮件往往是通用的("评价你最近的体验"),对你声称购买的东西含糊其辞,并从冒充域名或无关域名发送。
三个具体步骤:
- 默认关闭远程图片。Gmail和Apple邮件都允许你这样做;它会阻止像素在你打开时触发。
- 不要点击你从未注册过的邮件上的"取消订阅"。在收割者的名单上,这个点击只是第二次、更大声的确认你是活跃的。
- 检查发送域名与品牌是否相符。来自真实购买的评价请求来自商店的域名,并通过SPF、DKIM和DMARC;冒充通常至少会在其中之一失败,而构建良好的过滤器会捕捉到它。一个为你读取邮件头的AI助手——内置于具有诈骗标记功能的AI邮件中的那种——会在你加载像素之前标记不匹配。
关键是不对称。那些没有要求的邮件往往是索取最多的:你的已确认存在,记录在你查看的那一刻。
这为什么比小烦恼更重要?
已确认活跃的地址是昂贵诈骗的原始材料。FTC在2024年记录了超过2.6百万份欺诈报告,报告的损失超过$12.5十亿——比前一年增长了25%——而很多情况下的第一步是简单地知道哪些邮箱是真人在读。网络钓鱼和虚假发票操作者为已验证的名单付费,因为向死亡地址发送垃圾邮件会浪费精力并损害他们的发送声誉。
所以一次打开的风险会复合。今天是一个评价请求。明天你的"已确认活跃,打开促销邮件"标签就被附加到一个进入更黑暗领域的名单,下一条消息就不是要求五星评价。它是来自你认识的供应商的克隆发票。像素没有诈骗你。它只是把你归档在可到达的名单中。
来源
- Apple Support — Mail Privacy Protection — explains tracking-pixel open detection and the proxy countermeasure
- U.S. FTC — Consumer Sentinel / fraud report data 2024 — 2.6M+ fraud reports and $12.5B losses, up 25% year over year
- Mailchimp — About open and click tracking — documents pixel-based open tracking and engagement scoring