read receipts
A Reunião em Que Você Nunca Concordou Já Está Bloqueando Seu Horário das 2 P.M.
Um arquivo .ics não solicitado pode plantar um link malicioso no seu calendário antes de você abrir um único email. O motivo é uma configuração que você provavelmente nunca tocou.
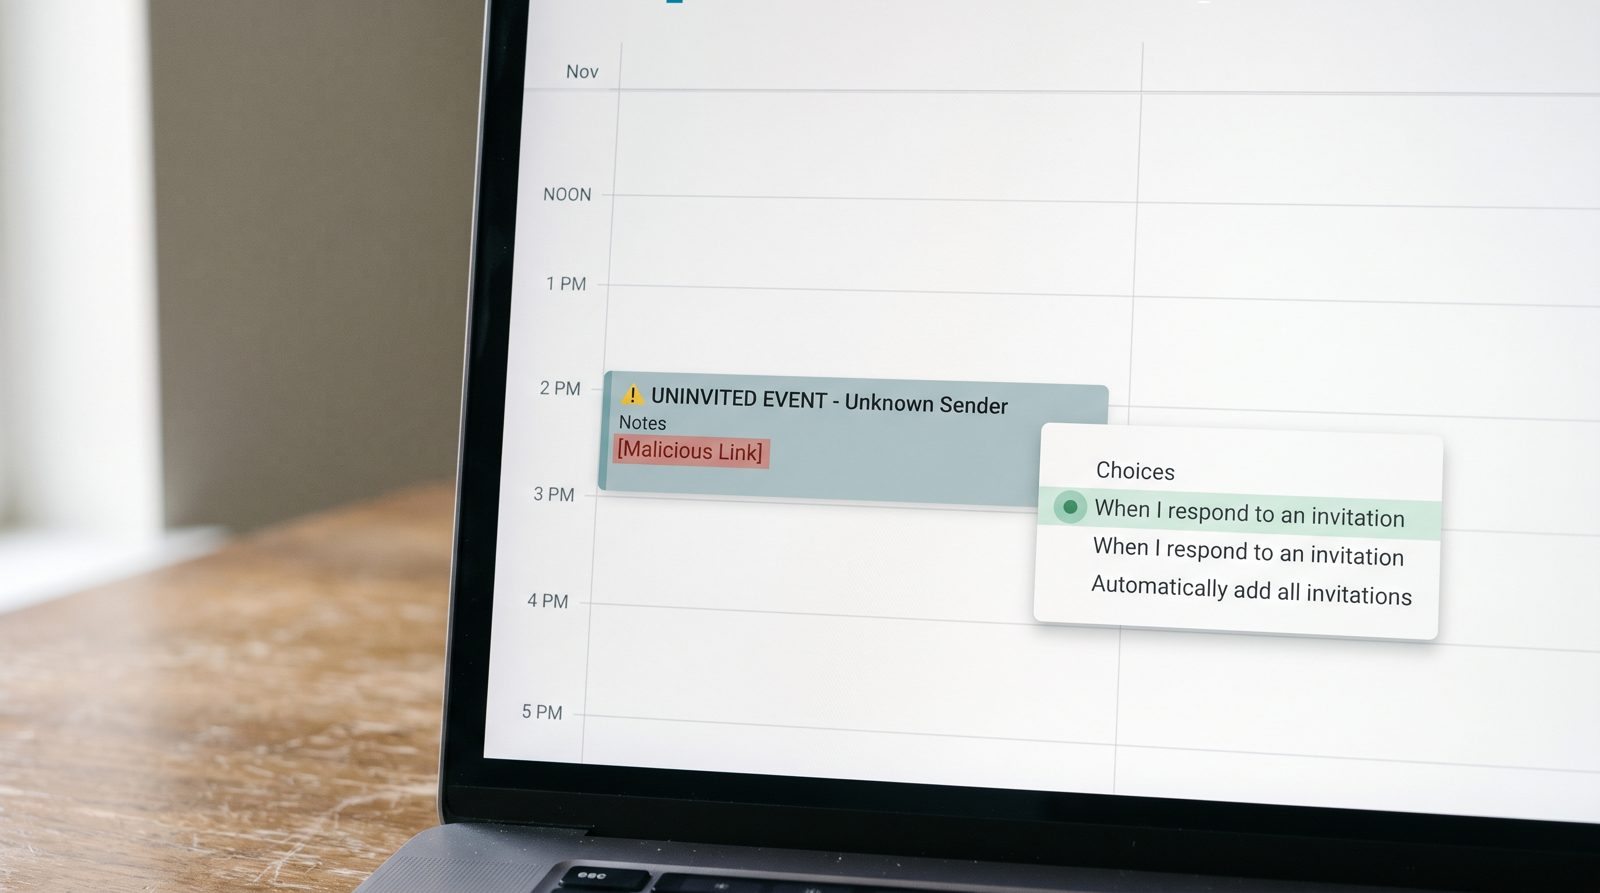
Um convite de calendário de um desconhecido pode chegar na sua agenda — completo com um link clicável e uma notificação — sem que você jamais o aceite, abra o email ou até mesmo o veja chegar na sua caixa de entrada. Isso é proposital: o comportamento padrão do Google Calendar adiciona convites automaticamente. A solução é um menu suspenso que a maioria das pessoas nunca abriu, e ativá-lo fecha completamente esse truque.
Como um convite de calendário chega na minha agenda se eu nunca cliquei em nada?
Porque o Google Calendar foi construído para adicionar convites para você, e por anos a configuração padrão fazia isso independentemente de você ter respondido. Um arquivo .ics é apenas um pequeno anexo de texto descrevendo um evento — título, horário, local e um campo de notas. Quando um email contendo um chega, o calendário do Google o lê e coloca um evento provisório direto na sua grade. A própria documentação de ajuda do Google descreve a configuração "Adicionar convites ao meu calendário" com opções incluindo "De todos" — significando qualquer remetente, conhecido ou não. O Microsoft 365 tem a mesma mecânica no lado do Outlook, razão pela qual a Microsoft publica orientação separada sobre como lidar com spam de calendário. O evento aparece com um lembrete, e lembretes são o ponto: uma notificação às 2 p.m. parece algo que você esqueceu, não algo que um golpista agendou.
Por que uma entrada de calendário é um truque de phishing melhor do que um email?
Pula a parte em que você decide se confia no remetente. Um email de phishing tem que sobreviver ao seu ceticismo — o endereço estranho, a saudação estranha, o reflexo de passar o mouse antes de clicar que algumas pessoas treinaram. Um evento de calendário contorna tudo isso. Chega parecendo seu próprio compromisso. O campo de notas e o campo de localização aceitam URLs, então o atacante planta um link com rótulo de algo urgente — "revise o documento compartilhado", "confirme seu pagamento" — e seu telefone o avisa no topo da sua atenção no minuto exato que ele escolheu. O Better Business Bureau sinalizou golpes com convites de calendário anos atrás precisamente porque chegam pré-confiáveis. Você não está avaliando uma mensagem. Está lendo sua própria agenda, na qual você não tem razão nenhuma para duvidar.
Qual é o único botão que para isso?
Mude quem pode adicionar eventos automaticamente ao seu calendário, e configure-o para que apenas convites aos quais você responde apareçam. No Google Calendar na web, abra Configurações, vá para Configurações de eventos, encontre Adicionar convites ao meu calendário e mude de "De todos" para "Quando eu respondo ao convite por email." Agora nada chega até você realmente dizer sim. Algumas notas práticas: esta é uma configuração apenas da web, então faça isso em um desktop mesmo que você viva no seu telefone. Deletar um evento de spam tocando "Não" pode indicar ao remetente que seu endereço está ativo, então a solução mais limpa é marcá-lo como spam e deletar sem responder. E se você administra um calendário compartilhado ou de trabalho, verifique a mesma configuração na sua conta do Microsoft 365, onde admins de locatário podem apertar o processamento de calendário para todos. Esta é a mesma categoria de higiene silenciosa de caixa de entrada que ferramentas como a sinalização de golpes do xmail existem para automatizar — mas o botão de calendário, você controla.
Essa solução fecha todos os golpes de calendário?
Não — fecha a porta mais fácil, não todas elas. Mudar a configuração de adição automática impede que eventos não convidados apareçam por conta própria, o que mata a versão drive-by do ataque. Não vai impedir um convite com aparência legítima de alguém se passando por um colega, e não vai ajudar se você realmente aceitou algo que não deveria. A lição subjacente vale para qualquer coisa que chegue ao seu calendário: um link dentro de um evento é exatamente tão confiável quanto um link dentro de um email, o que é dizer, não por padrão. O Internet Crime Complaint Center do FBI registrou mais de 193.000 reclamações de phishing e spoofing em seu relatório de 2024, a maioria de qualquer tipo de crime. Nem todas vieram através de calendários. Mas as que vieram funcionaram porque a vítima nunca pensou em desconfiar de sua própria agenda.
Fontes
- Google Calendar Help — documentation for the 'Add invitations to my calendar' setting
- Microsoft Support — guidance on handling calendar spam in Outlook / Microsoft 365
- FBI IC3 2024 Internet Crime Report — annual complaint counts by crime type, including phishing/spoofing
- Better Business Bureau — scam warnings covering unsolicited calendar invites