read receipts
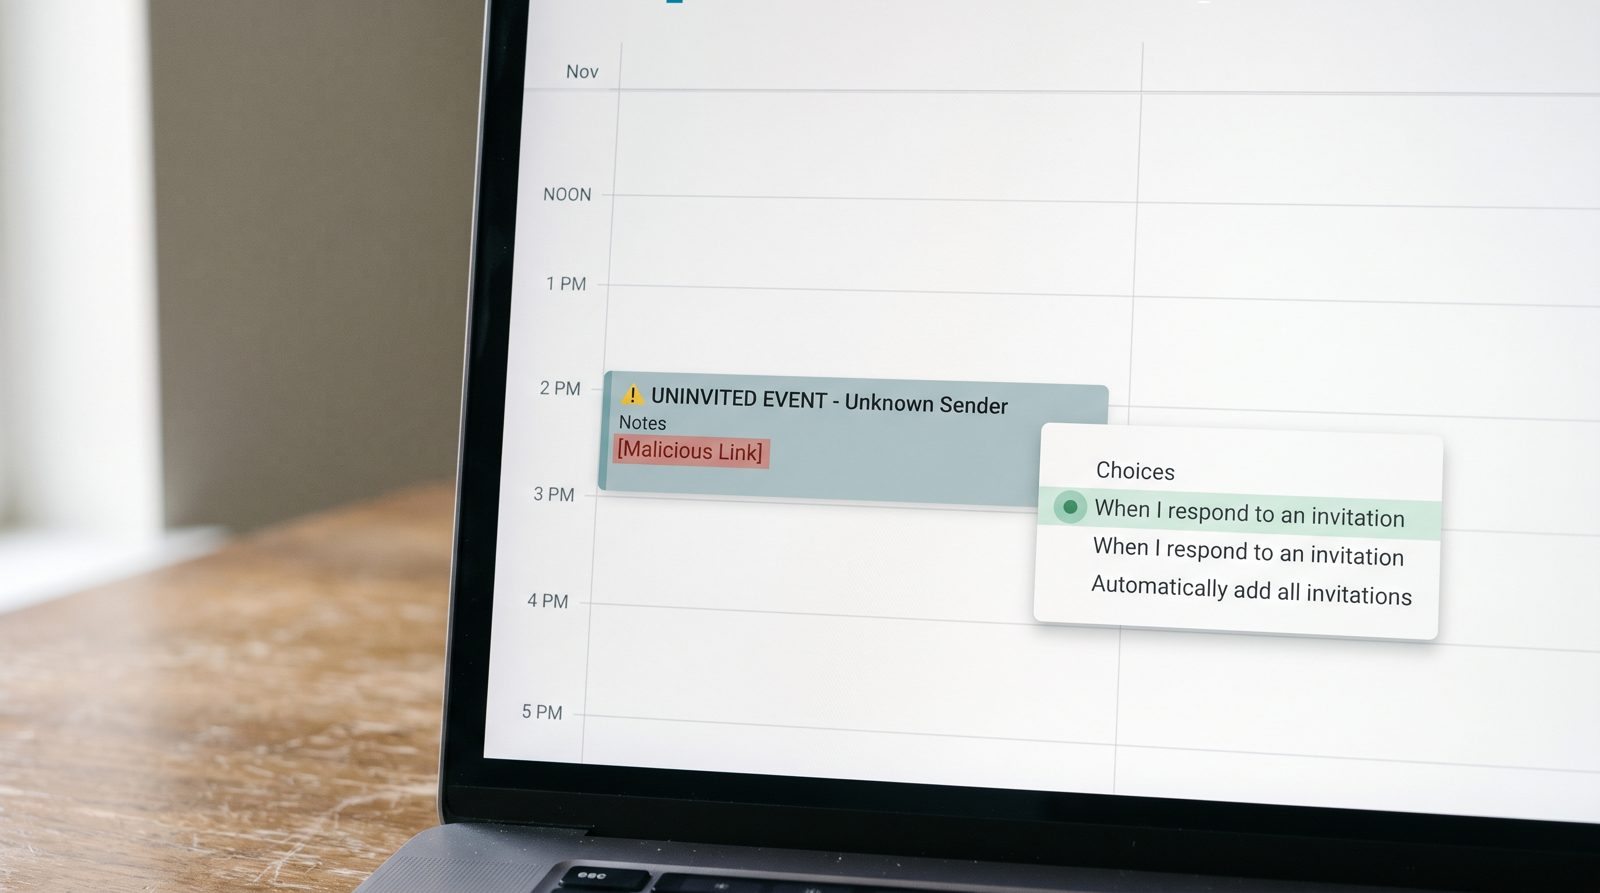
La reunión a la que nunca accediste ya está bloqueando tu 2 P.M.
Un archivo .ics no solicitado puede plantar un enlace malicioso en tu calendario antes de que abras un solo correo. La razón es una configuración que probablemente nunca has tocado.
Una invitación a calendario de un desconocido puede llegar a tu agenda —completa con un enlace interactivo y una notificación— sin que jamás la aceptes, abras el correo, o ni siquiera la veas llegar a tu bandeja. Eso es por diseño: el comportamiento predeterminado de Google Calendar añade invitaciones automáticamente. La solución es un menú desplegable que la mayoría nunca ha abierto, y cambiar esa opción cierra todo el truco.
¿Cómo llega una invitación a calendario a mi agenda si nunca hice clic?
Porque Google Calendar está diseñado para añadir invitaciones por ti, y durante años la configuración predeterminada lo hacía independientemente de si habías respondido. Un archivo .ics es solo un pequeño archivo de texto adjunto que describe un evento —título, hora, ubicación y un campo de notas. Cuando llega un correo con uno, el calendario de Google lo lee y coloca un evento tentativo directamente en tu cuadrícula. La propia documentación de ayuda de Google describe la configuración "Agregar invitaciones a mi calendario" con opciones que incluyen "De cualquiera" —es decir, de cualquier remitente, conocido o no. Microsoft 365 tiene la misma mecánica en Outlook, por eso Microsoft publica orientación separada sobre cómo manejar el correo no deseado de calendario. El evento aparece con un recordatorio, y los recordatorios son el objetivo: una notificación a las 2 p.m. parece algo que olvidaste, no algo que un estafador programó.
¿Por qué una entrada de calendario es un mejor truco de phishing que un correo?
Omite la parte donde decides si confiar en el remitente. Un correo de phishing tiene que sobrevivir tu escepticismo —la dirección extraña, el saludo raro, ese reflejo de pasar el ratón antes de hacer clic que algunas personas han entrenado. Un evento de calendario elude todo eso. Llega pareciendo tu propio compromiso. El campo de notas y el campo de ubicación aceptan ambos URLs, así que el atacante planta un enlace etiquetado como algo urgente —"revisa el documento compartido", "confirma tu pago"— y tu teléfono te lo notifica en la parte superior de tu atención exactamente en el minuto que eligieron. La Better Business Bureau marcó los estafas por invitación a calendario hace años precisamente porque llegan con confianza preestablecida. No estás evaluando un mensaje. Estás leyendo tu propia agenda, que no tienes razón para dudar.
¿Cuál es el único switch que lo detiene?
Cambia quién puede añadir eventos automáticamente a tu calendario, y configúralo para que solo aparezcan las invitaciones a las que respondes. En Google Calendar en la web, abre Configuración, ve a Configuración de eventos, encuentra Agregar invitaciones a mi calendario, y cámbialo de "De cualquiera" a "Cuando respondo a la invitación por correo". Ahora nada llega hasta que realmente digas que sí. Algunos apuntes prácticos: esta es una configuración solo web, así que hazlo en un escritorio aunque vivas en tu teléfono. Eliminar un evento de spam tocando "No" puede indicarle al remitente que tu dirección es activa, así que el movimiento más limpio es reportarlo como spam y eliminarlo sin responder. Y si administras un calendario compartido o de trabajo, verifica la misma configuración en tu cuenta de Microsoft 365, donde los administradores de inquilino pueden restringir el procesamiento de calendario para todos. Esta es la misma categoría de higiene silenciosa de bandeja que herramientas como la detección de estafas de xmail existen para automatizar —pero el switch de calendario, te pertenece a ti.
¿Esto corrige todas las estafas de calendario?
No —cierra la puerta más fácil, no todas. Cambiar la configuración de añadir automáticamente evita que eventos no invitados aparezcan por su cuenta, lo que elimina la versión de ataque repentino. No detendrá una invitación que se vea legítima de alguien que se hace pasar por un colega, y no ayudará si genuinamente aceptaste algo que no deberías haber aceptado. La lección subyacente se aplica a cualquier cosa que llegue a tu calendario: un enlace dentro de un evento es exactamente tan confiable como un enlace dentro de un correo, es decir, no por defecto. El Centro de Quejas de Delitos por Internet del FBI registró más de 193,000 quejas de phishing y suplantación en su informe 2024, la mayoría de cualquier tipo de delito. No todas vinieron a través de calendarios. Pero las que lo hicieron funcionaron porque la víctima nunca pensó en desconfiar de su propia agenda.
Fuentes
- Google Calendar Help — documentation for the 'Add invitations to my calendar' setting
- Microsoft Support — guidance on handling calendar spam in Outlook / Microsoft 365
- FBI IC3 2024 Internet Crime Report — annual complaint counts by crime type, including phishing/spoofing
- Better Business Bureau — scam warnings covering unsolicited calendar invites