read receipts
وہ میٹنگ جس پر آپ نے کبھی رضامندی نہیں دی، پہلے ہی آپ کے 2 P.M. کو بلاک کر رہی ہے
ایک نہ مانگا ہوا .ics فائل آپ کے کیلنڈر پر ایک خطرناک لنک لگا سکتا ہے، اس سے پہلے کہ آپ ایک بھی ای میل کھولیں۔ وجہ یہ ہے کہ ایک ترتیب ہے جو آپ نے شاید کبھی نہیں چھیڑی۔
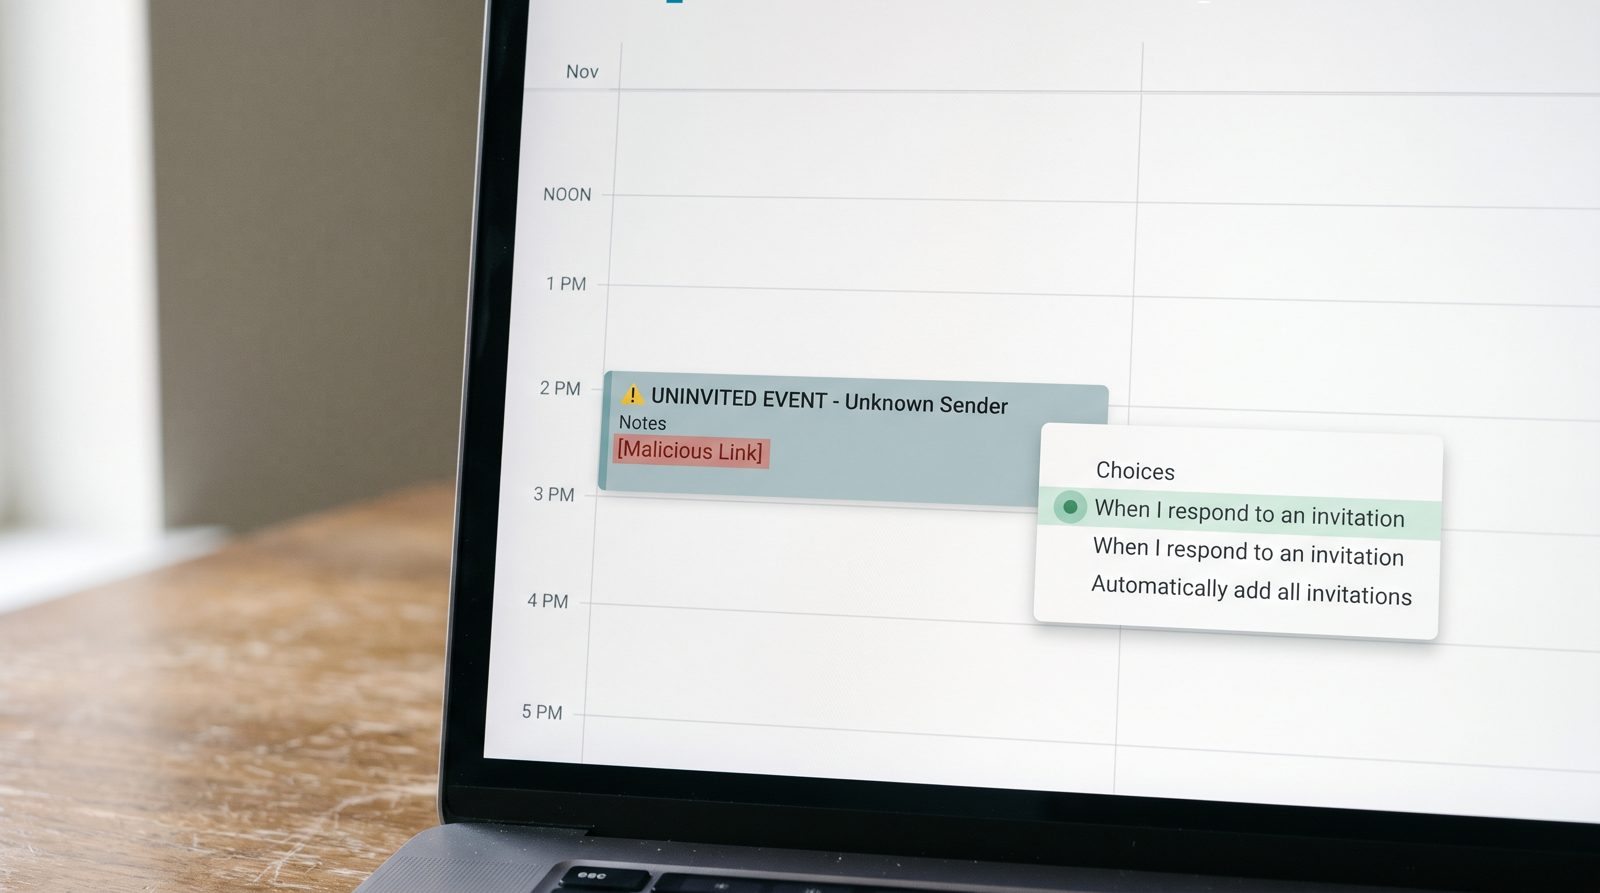
کسی اجنبی سے آنے والی کیلنڈر دعوت آپ کے شیڈول پر آ سکتی ہے — مکمل طور پر ایک کلک کے قابل لنک اور ایک اطلاع کے ساتھ — بغیر اس کے کہ آپ نے اسے قبول کیا ہو، ای میل کھولی ہو، یا یہاں تک کہ اسے اپنے ان باکس میں آتے دیکھا ہو۔ یہ ڈیزائن سے ہے: Google Calendar کی ڈیفالٹ سیٹنگ خود بخود دعوتوں کو شامل کرتی ہے۔ حل ایک ڈراپ ڈاؤن ہے جو زیادہ تر لوگوں نے کبھی نہیں کھولا، اور اسے پلٹانا پوری چال کو بند کر دیتا ہے۔
میرے شیڈول پر کیلنڈر دعوت کیسے آتی ہے اگر میں نے کچھ بھی کلک نہیں کیا؟
کیونکہ Google Calendar کو آپ کے لیے دعوتیں شامل کرنے کے لیے بنایا گیا ہے، اور سالوں سے ڈیفالٹ ترتیب نے یہ کیا، چاہے آپ نے جواب دیا ہو یا نہیں۔ ایک .ics فائل محض ایک چھوٹی ٹیکسٹ فائل ہے جو کسی واقعے کی تفصیل دیتی ہے — عنوان، وقت، مقام، اور ایک نوٹس فیلڈ۔ جب ایک ای میل جو اس کے ساتھ آتی ہے، Google کا کیلنڈر اسے پڑھتا ہے اور سیدھا ایک عارضی واقعہ آپ کے گرڈ پر ڈالتا ہے۔ Google کی اپنی مدد کی دستاویزات "Add invitations to my calendar" کی ترتیب کو اختیارات کے ساتھ بیان کرتی ہے جس میں "From everyone" شامل ہے — یعنی کوئی بھی بھیجنے والا، معلوم ہو یا نہ ہو۔ Microsoft 365 کے پاس Outlook کی جانب سے بھی یہی میکانکس ہیں، یہی وجہ ہے کہ Microsoft کیلنڈر اسپام کو سنبھالنے پر الگ رہنمائی شائع کرتا ہے۔ واقعہ ایک یاد دہانی کے ساتھ نظر آتا ہے، اور یاد دہانیاں اہم ہیں: 2 p.m. پر ایک اطلاع ایسا لگتا ہے جیسے آپ کچھ بھول گئے ہیں، نہ کہ کوئی سکیمر نے شیڈول کیا ہے۔
کیلنڈر کی انٹری ای میل سے بہتر فشنگ چال کیوں ہے؟
یہ اس حصے کو چھوڑ دیتا ہے جہاں آپ یہ فیصلہ کرتے ہیں کہ بھیجنے والے پر بھروسہ کریں یا نہیں۔ ایک فشنگ ای میل کو آپ کی شکوک کو برداشت کرنا ہوتا ہے — عجیب پتہ، غیر معمولی سلام، ہوور سے پہلے کلک کرنے کی عادت جو کچھ لوگوں نے سکھائی ہے۔ ایک کیلنڈر واقعہ یہ سب کچھ نظر انداز کر دیتا ہے۔ یہ آپ کی اپنی ذمہ داری کی طرح آتا ہے۔ نوٹس فیلڈ اور مقام کی فیلڈ دونوں URLs کو قبول کرتے ہیں، تو حملہ آور کوئی لنک لگاتا ہے جس پر کوئی جلدی والا لیبل ہو — "shared document کا جائزہ لیں،" "اپنی ادائیگی کی تصدیق کریں" — اور آپ کا فون اسے اس وقت بالکل آپ کی توجہ کے اوپر بز کرتا ہے جو وہ منتخب کریں۔ Better Business Bureau نے کیلنڈر دعوت کے سکیم کو سالوں پہلے اہم بنایا تھا کیونکہ وہ پہلے سے بھروسے کے ساتھ آتے ہیں۔ آپ کوئی پیغام کا تجزیہ نہیں کر رہے۔ آپ اپنا اپنا ایجنڈا پڑھ رہے ہیں، جس میں آپ کو شک کی کوئی وجہ نہیں ہے۔
ایک ٹوگل کون سا ہے جو اسے روکتا ہے؟
یہ تبدیل کریں کہ کون آپ کے کیلنڈر میں خود بخود واقعات شامل کر سکتے ہیں، اور یہ سیٹ کریں کہ صرف وہ دعوتیں ظاہر ہوں جن پر آپ جواب دیں۔ ویب پر Google Calendar میں، Settings کھولیں، Event settings پر جائیں، Add invitations to my calendar تلاش کریں، اور اسے "From everyone" سے "When I respond to the invitation in email." میں تبدیل کریں۔ اب کچھ بھی نہیں آتا جب تک آپ واقعی ہاں نہ کہیں۔ کچھ عملی نکات: یہ ایک صرف ویب کی ترتیب ہے، تو اسے ڈیسک ٹاپ پر کریں یہاں تک کہ اگر آپ اپنے فون پر رہتے ہیں۔ کسی اسپام واقعے کو ٹیپ کر کے "No" دبانا بھیجنے والے کو اشارہ کر سکتا ہے کہ آپ کا پتہ زندہ ہے، تو صاف ستھرا حرکت یہ ہے کہ اسے اسپام کے طور پر رپورٹ کریں اور بغیر جواب دیے حذف کریں۔ اور اگر آپ ایک مشترکہ یا کام کا کیلنڈر چلاتے ہیں، تو اپنے Microsoft 365 اکاؤنٹ میں بھی یہی ترتیب چیک کریں، جہاں ٹینٹ ایڈمن سب کے لیے کیلنڈر پروسیسنگ کو سخت کر سکتے ہیں۔ یہ خاموشی سے انباکس کی صفائی کی بھی ایسی ہی زمرہ ہے جو xmail کی scam flagging جیسے ٹولز خودکار کرنے کے لیے موجود ہیں — لیکن کیلنڈر ٹوگل، یہ آپ کا ہے۔
کیا یہ ہر کیلنڈر سکیم کو ٹھیک کرتا ہے؟
نہیں — یہ سب سے آسان دروازے کو بند کرتا ہے، سب کو نہیں۔ خود بخود شامل کرنے کی ترتیب کو تبدیل کرنا نہ مانگے ہوئے واقعات کو اپنے آپ سے ظاہر ہونے سے روکتا ہے، جو حملے کے drive-by ورژن کو ختم کرتا ہے۔ یہ کسی ایسے شخص سے ملنے والی جائز نظر آنے والی دعوت کو نہیں روکے گا جو کسی ساتھی کا نقل کر رہا ہو، اور یہ مدد نہیں کرے گا اگر آپ نے واقعی کچھ ایسا قبول کیا ہو جو آپ نہیں کریں۔ بنیادی سبق کسی بھی چیز کے لیے ہے جو آپ کے کیلنڈر تک پہنچتی ہے: کسی واقعے کے اندر ایک لنک بالکل ای میل کے اندر ایک لنک جتنا قابل اعتماد ہے، یعنی ڈیفالٹ کے لحاظ سے نہیں۔ FBI کے Internet Crime Complaint Center نے اپنی 2024 رپورٹ میں 193,000 سے زیادہ فشنگ اور spoofing شکایات درج کی ہیں، کسی بھی جرم کی قسم سے سب سے زیادہ۔ ان میں سے سب کیلنڈر کے ذریعے نہیں آئے۔ لیکن جو آئے وہ کام کیے کیونکہ متاثرہ نے کبھی اپنے اپنے شیڈول کے بارے میں مشکوک ہونے کے بارے میں سوچا۔
ذرائع
- Google Calendar Help — documentation for the 'Add invitations to my calendar' setting
- Microsoft Support — guidance on handling calendar spam in Outlook / Microsoft 365
- FBI IC3 2024 Internet Crime Report — annual complaint counts by crime type, including phishing/spoofing
- Better Business Bureau — scam warnings covering unsolicited calendar invites