read receipts
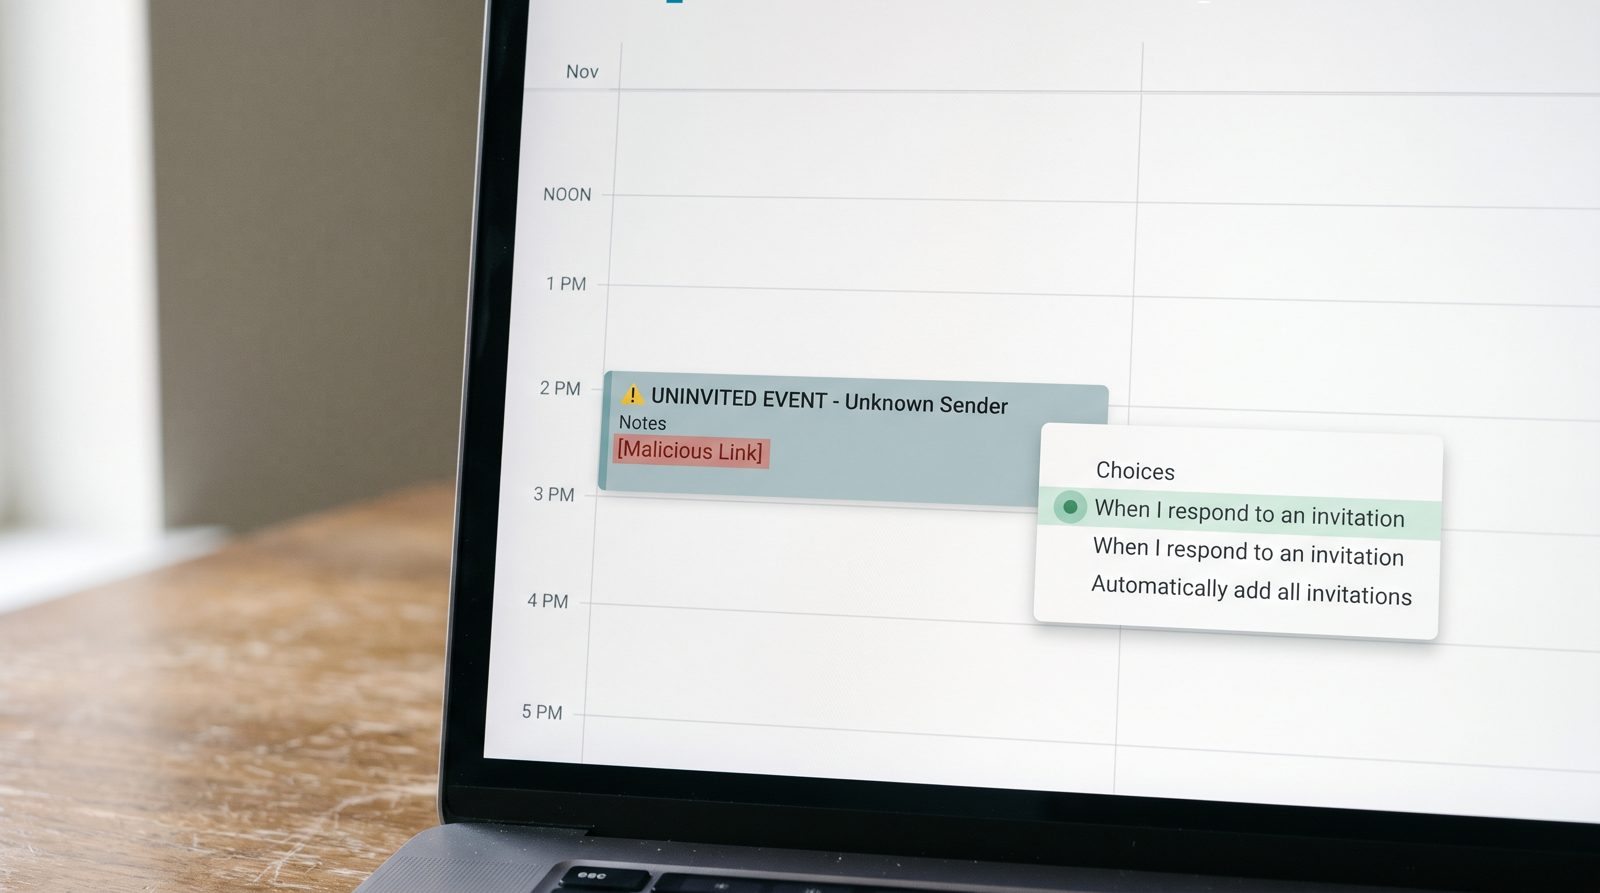
那场你从未同意的会议已经占据你下午2点的日程
一份未经请求的 .ics 文件可以在你打开任何一封邮件之前,就在你的日历上植入一个恶意链接。原因是一个你可能从未改动过的设置。
陌生人发来的日历邀请可以直接出现在你的日程表上——附带一个可点击的链接和一条通知——即使你从未接受、打开邮件,甚至没看到它进入收件箱。这是设计使然:Google 日历的默认行为会自动添加邀请。解决办法是一个大多数人从未打开过的下拉菜单,翻转这个设置就能关闭整个漏洞。
如果我从未点击任何东西,日历邀请是如何出现在我的日程上的?
因为 Google 日历的构建目的就是为你添加邀请,多年来默认设置会这样做,无论你是否回复过。.ics 文件只是一个描述事件的小型文本附件——包括标题、时间、位置和备注字段。当包含它的邮件到达时,Google 的日历会读取它,然后在你的日程表上直接放置一个暂定事件。Google 自己的帮助文档对"将邀请添加到我的日历"这个设置的描述中包括"来自所有人"这个选项——意思是任何发件人,无论是否认识。Microsoft 365 在 Outlook 端有相同的机制,这就是为什么 Microsoft 会发布关于处理日历垃圾邮件的单独指南。该事件会显示一个提醒,而提醒恰好是关键所在:下午2点的通知感觉像是你忘记的事情,而不是诈骗犯安排的事情。
为什么日历条目比邮件更能用作钓鱼诈骗?
它跳过了你决定是否信任发件人的部分。钓鱼邮件必须通过你的怀疑——奇怪的地址、奇怪的问候、某些人已经训练出的悬停后再点击的反射。日历事件绕过了所有这一切。它以你自己的承诺的形式到达。备注字段和位置字段都接受 URL,所以攻击者植入一个标记为紧急的链接——"查看共享文档"、"确认你的支付"——你的手机在他们选择的确切时刻把它的通知发送到你的注意力顶部。Better Business Bureau 多年前就曾标记过日历邀请诈骗,正是因为它们是带着预先信任到达的。你不是在评估一条消息。你是在阅读你自己的日程表,你没有理由去怀疑它。
什么是能阻止它的那一个开关?
改变谁可以自动添加事件到你的日历,并将其设置为只有你回复的邀请才会出现。在网页上的 Google 日历中,打开"设置",转到"事件设置",找到"将邀请添加到我的日历",并将其从"来自所有人"改为"当我在邮件中回复邀请时"。现在任何东西都不会出现,除非你真正说了"是"。几个实用提示:这是一个仅限网页的设置,所以即使你主要在手机上操作,也要在桌面上做这个改动。通过点击"否"来删除垃圾邮件事件可能会向发件人提示你的地址是活跃的,所以更干净的做法是将其报告为垃圾邮件并删除,不要回复。如果你运行的是共享或工作日历,请检查你的 Microsoft 365 账户中的相同设置,租户管理员可以为所有人加强日历处理。这与xmail 的诈骗标记这类工具存在的目的是同一类别的安静收件箱卫生——但日历开关,你可以自己控制。
这是否能修复所有日历诈骗?
不——它关闭了最容易的入口,而非所有入口。改变自动添加设置会阻止未邀请的事件自行出现,这会杀死这种攻击的即插即用版本。它不会阻止来自冒充同事的人的看起来合法的邀请,也不会帮助你已经接受了你不应该接受的事情的情况。对于任何到达你的日历的东西,潜在的教训都是一样的:事件内的链接和邮件内的链接一样值得信任,也就是说,默认情况下不值得信任。FBI 互联网犯罪投诉中心在其 2024 年报告中记录了超过 193,000 起钓鱼和欺骗投诉,是任何犯罪类型中最多的。并非所有这些都是通过日历进行的。但确实通过日历进行的那些之所以有效,是因为受害者从未想过要对自己的日程表产生怀疑。
来源
- Google Calendar Help — documentation for the 'Add invitations to my calendar' setting
- Microsoft Support — guidance on handling calendar spam in Outlook / Microsoft 365
- FBI IC3 2024 Internet Crime Report — annual complaint counts by crime type, including phishing/spoofing
- Better Business Bureau — scam warnings covering unsolicited calendar invites