read receipts
Asla Kabul Etmediğiniz Toplantı Zaten Saat 2'yi Bloke Ediyor
Davet edilmemiş bir .ics dosyası, tek bir e-postayı açmadan önce takviminizdeki kötü amaçlı bir bağlantıyı yerleştirebilir. Bunun nedeni, muhtemelen hiç dokunmadığınız bir ayar.
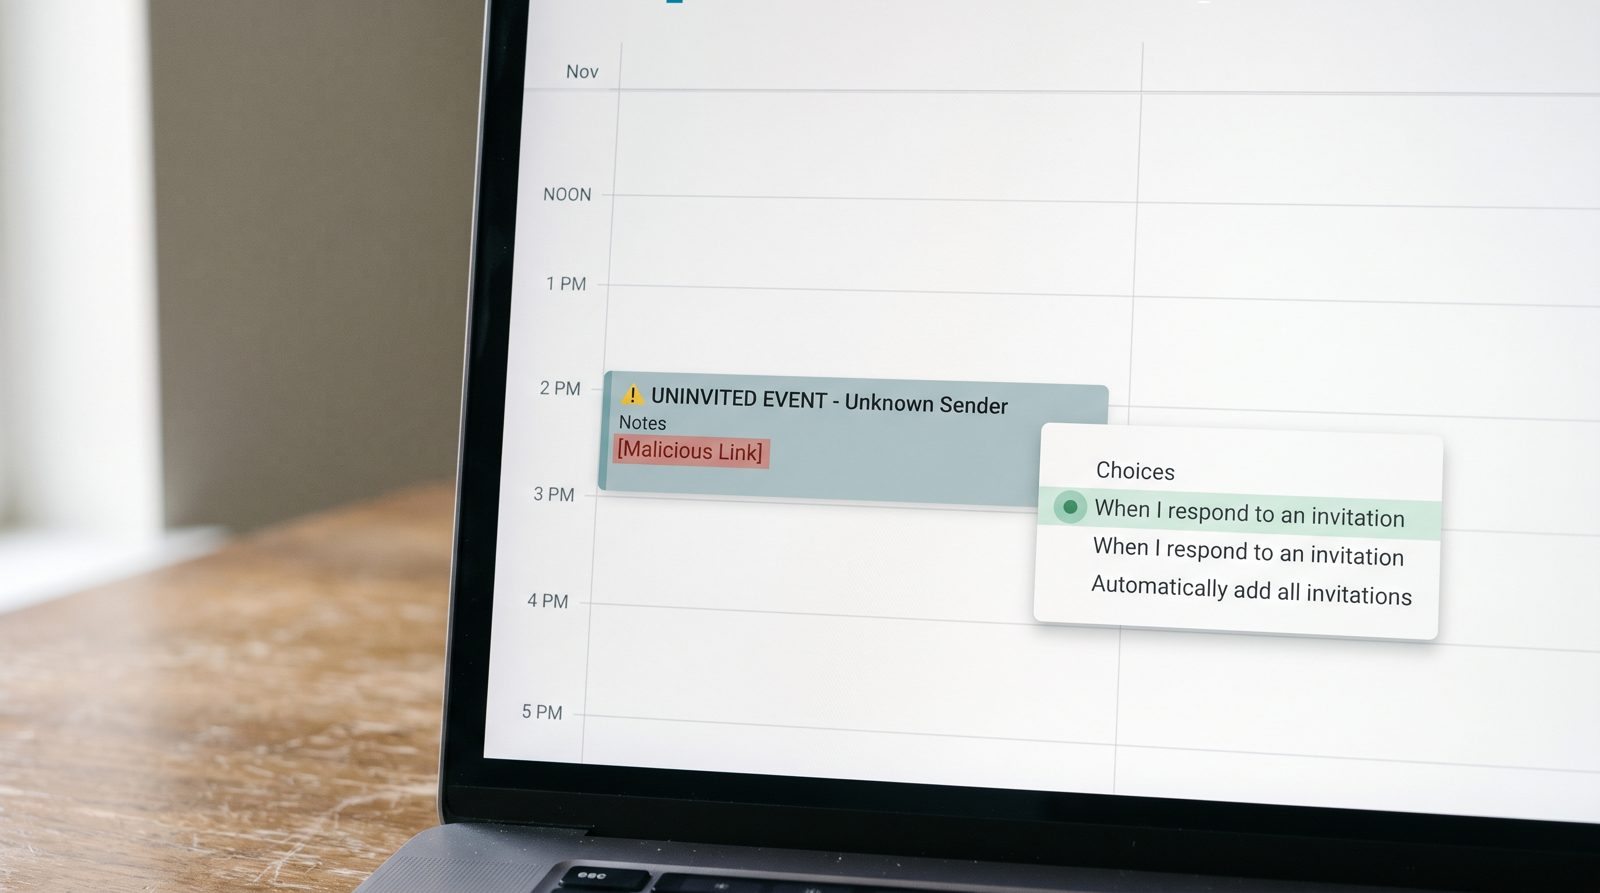
Yabancı birinden gelen bir takvim daveti, hiçbir zaman kabul etmediğiniz, e-postayı açmadığınız veya hatta gelen kutunuzda görmediğiniz halde — tıklanabilir bir bağlantı ve bir bildirimle birlikte — programınıza inebilir. Bu kasıtlıdır: Google Calendar'ın varsayılan davranışı davetleri otomatik olarak ekler. Çözüm, çoğu kişinin hiç açmadığı bir açılır menüdür ve bunu değiştirmek tüm numarayı ortadan kaldırır.
Hiçbir şeye tıklamadığım halde bir takvim daveti nasıl takvimime gelir?
Çünkü Google Calendar size davetleri eklemek için oluşturulmuştur ve uzun yıllar boyunca varsayılan ayar, yanıt verip vermediğinize bakılmaksızın bunu yapmıştır. Bir .ics dosyası, bir olayı açıklayan küçük bir metin eki içerir — başlık, saat, konum ve notlar alanı. Böyle bir dosya taşıyan bir e-posta geldiğinde, Google'ın takvimi bunu okur ve doğrudan bir geçici olay tablonuza düşürür. Google'ın kendi yardım dokümantasyonu, "Davetleri takvimime ekle" ayarını "Herkes tarafından" seçeneği de dahil olmak üzere açıklar — yani tanınan veya tanınmayan herhangi bir gönderici. Microsoft 365'in Outlook tarafında aynı mekanikleri vardır, bu yüzden Microsoft takvim istemlerini ele almakla ilgili ayrı rehberlik yayınlar. Olay bir anımsatıcıyla birlikte gösterilir ve anımsatıcılar ana noktadır: saat 2'de bir bildirim, bir scammer'ın planladığı bir şey değil, unuttuğunuz bir şey gibi hissettirir.
Bir takvim girişi, bir e-postadan neden daha iyi bir kimlik avı numarası?
Gönderene güvenip güvenmemeyi kararlaştırdığınız kısmı atlar. Kimlik avı e-postası, şüpheciliğinizden kurtulması gerekir — tuhaf adres, garip selamlaşma, birçok kişinin antrenman yaptığı tıklamadan önce kontrol etme refleksi. Bir takvim olayı tüm bunları atlar. Kendi taahhüdünüz gibi görünerek gelir. Notlar alanı ve konum alanı her ikisi de URL'leri kabul eder, bu yüzden saldırgan acil görünen bir etiketli bağlantı yerleştirir — "paylaşılan belgeyi incele," "ödemenizi doğrula" — ve telefonunuz bunu tam olarak seçtikleri dakikada dikkat çerçevenizin tepesine gönderir. Better Business Bureau, tam olarak önceden güvenilir olarak geldikleri için yıllar önce takvim davetleri dolandırıcılığını işaretledi. Bir mesajı değerlendirmiyorsunuz. Kendi gündeминizi okuyorsunuz, buna şüphe duymak için nedenинiz yoktur.
Bunu durduran tek açılır menü nedir?
Takviminizdeki etkinlikleri kimin otomatik olarak ekleyebileceğini değiştirin ve yalnızca yanıt verdiğiniz davetlerin görünmesini sağlayın. Web üzerindeki Google Calendar'da Ayarları açın, Olay ayarları bölümüne gidin, Davetleri takvimime ekle'yi bulun ve "E-postada davete yanıt verdiğimde" olacak şekilde "Herkes tarafından" değiştirin. Artık gerçekten evet diyene kadar hiçbir şey inmez. Pratik birkaç not: bu yalnızca web ayarıdır, bu yüzden telefonunuzda yaşasanız bile bir masaüstünde yapın. İstem olayını "Hayır" dokunuşuyla silmek, gönderici için adresinizin canlı olduğunun sinyalini verebilir, bu yüzden daha temiz hareket, bunu spam olarak bildirmek ve yanıt vermeden silmektir. Paylaşılan veya iş takvimi işletiyorsanız, kuruluş yöneticilerinin herkese yönelik takvim işlemesini sıkılaştırabileceği Microsoft 365 hesabınızda aynı ayarı kontrol edin. Bu, xmail'in dolandırıcılık bayraklama gibi araçların otomatikleştirmek için var olduğu sessiz gelen kutusu hijyeninin aynı kategorisidir — ancak takvim açılır menüsü sizin kontrolünüz altındadır.
Bu her takvim dolandırıcılığını düzeltir mi?
Hayır — en kolay kapıyı kapatır, hepsini değil. Otomatik ekleme ayarını değiştirmek, davet edilmemiş olayların kendi başlarına görmesini engeller, bu da saldırının drive-by versiyonunu öldürür. Bir meslektaşı taklit eden meşru görünen bir davetten gelmesini engellemez ve gerçekten kabul ettiğiniz bir şeyi açmaz. Temel ders, takviminizdeki herhangi bir şeye uygulanır: bir olay içindeki bağlantı, bir e-posta içindeki bağlantı kadar güvenilirdir, yani varsayılan olarak değil. FBI'ın Internet Crime Complaint Center, 2024 raporunda 193,000'den fazla kimlik avı ve spoofing şikayeti kaydetti, herhangi bir suç türünün en fazlası. Bunların hepsi takvimlerden gelmedi. Ama gelen olanlar işe yaradı çünkü kurban kendi programından şüphelenmeyi asla düşünmedi.
Kaynaklar
- Google Calendar Help — documentation for the 'Add invitations to my calendar' setting
- Microsoft Support — guidance on handling calendar spam in Outlook / Microsoft 365
- FBI IC3 2024 Internet Crime Report — annual complaint counts by crime type, including phishing/spoofing
- Better Business Bureau — scam warnings covering unsolicited calendar invites