read receipts
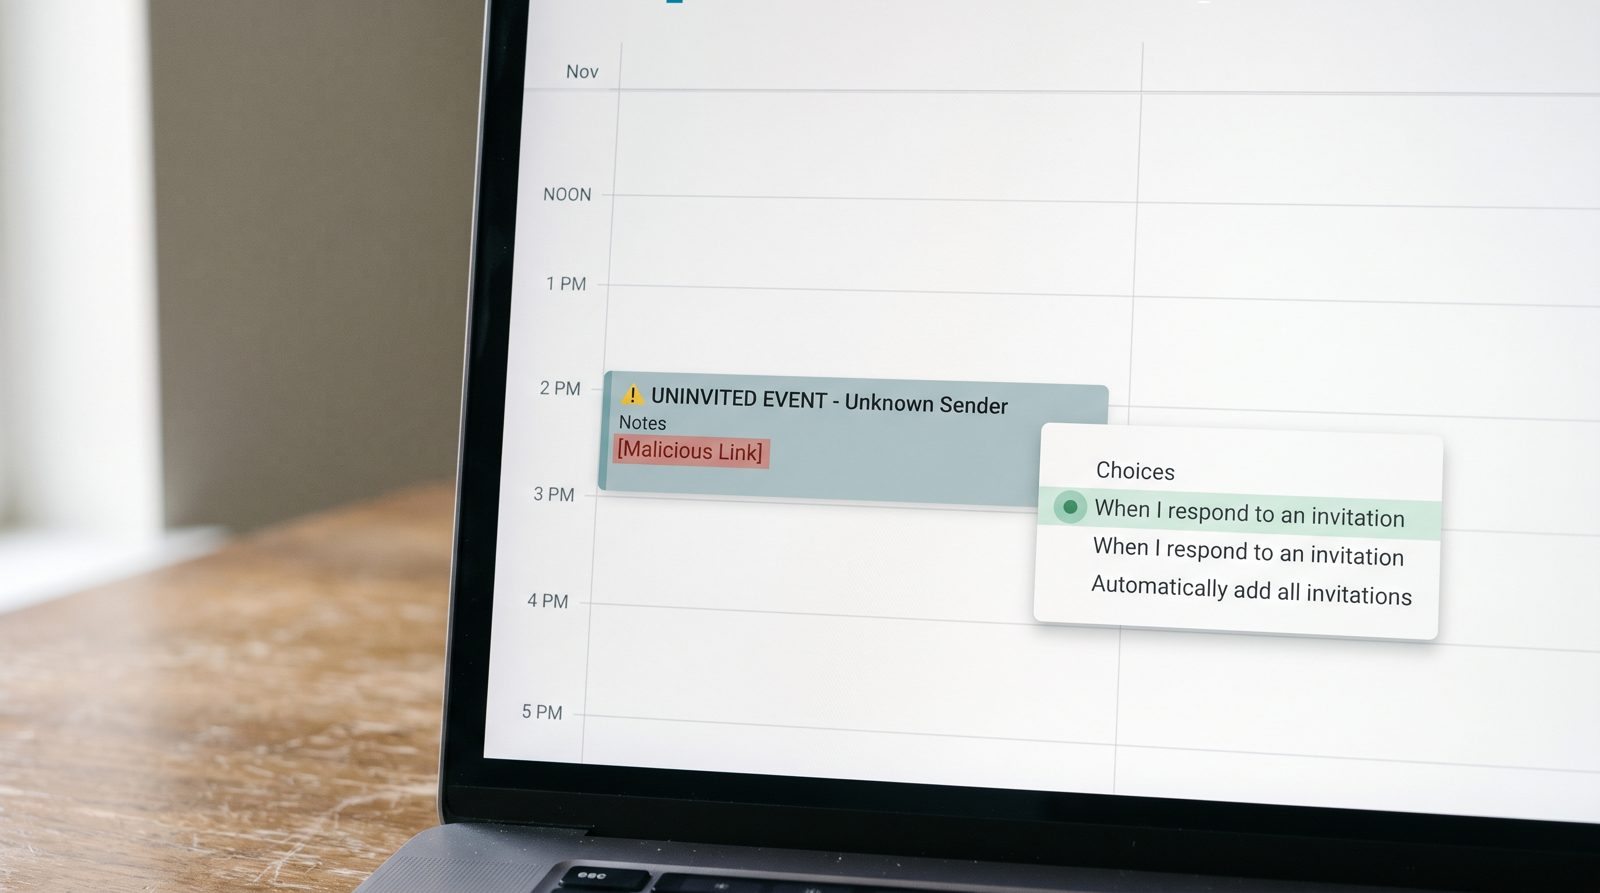
वह मीटिंग जिसके लिए आपने कभी सहमति नहीं दी, पहले से ही आपके 2 P.M. को ब्लॉक कर रही है
एक अनचाहा .ics फाइल आपके कैलेंडर पर एक दुर्भावनापूर्ण लिंक लगा सकता है, इससे पहले कि आप एक भी ईमेल खोलें। कारण एक सेटिंग है जिसे आपने शायद कभी छुआ ही नहीं है।
किसी अजनबी का कैलेंडर इनवाइट आपके शेड्यूल पर उतर सकता है — क्लिक योग्य लिंक और एक नोटिफिकेशन के साथ — भले ही आपने इसे कभी स्वीकार नहीं किया, ईमेल नहीं खोला, या इसे अपने इनबॉक्स में आते हुए भी नहीं देखा। यह डिजाइन का हिस्सा है: Google Calendar की डिफॉल्ट सेटिंग इनवाइटेशन को स्वचालित रूप से जोड़ देती है। इसका समाधान एक ड्रॉपडाउन है जिसे ज्यादातर लोगों ने कभी नहीं खोला है, और इसे फ्लिप करने से यह पूरी ट्रिक बंद हो जाती है।
अगर मैंने कभी कुछ क्लिक नहीं किया तो कैलेंडर इनवाइट मेरे शेड्यूल पर कैसे आता है?
क्योंकि Google Calendar को इनवाइटेशन आपके लिए जोड़ने के लिए बनाया गया है, और वर्षों तक डिफॉल्ट सेटिंग ने इसे तब भी किया है जब आपने जवाब नहीं दिया हो। एक .ics फाइल सिर्फ एक छोटी टेक्स्ट अटैचमेंट है जो एक इवेंट का वर्णन करती है — शीर्षक, समय, स्थान, और एक नोट्स फील्ड। जब ऐसी फाइल वाला ईमेल आता है, तो Google का कैलेंडर इसे पढ़ता है और सीधे आपके ग्रिड पर एक अनंतिम इवेंट डाल देता है। Google के अपने हेल्प डॉक्यूमेंटेशन में "Add invitations to my calendar" सेटिंग का वर्णन है, जिसमें विकल्प हैं जैसे "From everyone" — यानी कोई भी भेजने वाला, चाहे परिचित हो या नहीं। Microsoft 365 के पास Outlook की ओर से भी यही मैकेनिक्स है, यही वजह है कि Microsoft कैलेंडर स्पैम से निपटने के लिए अलग गाइडेंस प्रकाशित करता है। इवेंट एक रिमाइंडर के साथ दिखता है, और रिमाइंडर ही मकसद है: दोपहर 2 बजे की सूचना ऐसा लगती है कि आप कुछ भूल गए, न कि कि किसी स्कैमर ने शेड्यूल किया।
कैलेंडर एंट्री ईमेल से बेहतर फिशिंग ट्रिक क्यों है?
यह उस हिस्से को छोड़ देता है जहां आप भेजने वाले पर भरोसा करने का फैसला लेते हैं। एक फिशिंग ईमेल को आपकी शंका से बचना पड़ता है — अजीब पता, अजीब अभिवादन, होवर-क्लिक से पहले की रिफ्लेक्स जो कुछ लोगों ने सीखी है। एक कैलेंडर इवेंट इस सब को छोड़ देता है। यह आपके अपने कमिटमेंट की तरह दिखता है। नोट्स फील्ड और लोकेशन फील्ड दोनों URL स्वीकार करते हैं, इसलिए अटैकर एक लिंक लगाता है जो कुछ जरूरी बताता है — "साझा दस्तावेज़ की समीक्षा करें," "अपने भुगतान की पुष्टि करें" — और आपका फोन इसे बिल्कुल उस मिनट पर सबसे ऊपर आपके ध्यान में ले आता है जो वे चुनते हैं। Better Business Bureau ने कैलेंडर-इनवाइट स्कैम को साल पहले ही फ्लैग किया था, बिल्कुल इसलिए क्योंकि ये पहले से ही विश्वसनीय दिखते हुए आते हैं। आप एक संदेश का मूल्यांकन नहीं कर रहे हैं। आप अपना खुद का एजेंडा पढ़ रहे हैं, जिस पर आपको संदेह करने का कोई कारण नहीं है।
कौन सी एक टॉगल इसे रोकती है?
बदलें कि कौन आपके कैलेंडर पर ऑटो-ऐड इवेंट कर सकता है, और इसे इस तरह सेट करें कि केवल वे इनवाइटेशन दिखें जिनका आप जवाब देते हैं। वेब पर Google Calendar में, Settings खोलें, Event settings पर जाएं, Add invitations to my calendar खोजें, और इसे "From everyone" से बदलकर "When I respond to the invitation in email." में करें। अब कुछ भी नहीं उतरेगा जब तक आप वास्तव में हां न कहें। कुछ व्यावहारिक नोट्स: यह केवल वेब सेटिंग है, इसलिए इसे डेस्कटॉप पर करें भले ही आप अपने फोन पर रहते हों। स्पैम इवेंट को "No" पर टैप करके डिलीट करने से भेजने वाले को संकेत मिल सकता है कि आपका पता लाइव है, इसलिए साफ तरीका इसे स्पैम के रूप में रिपोर्ट करना और जवाब दिए बिना डिलीट करना है। और अगर आप एक साझा या कार्य कैलेंडर चलाते हैं, तो अपने Microsoft 365 खाते में भी यही सेटिंग जांचें, जहां टेनेंट एडमिन सभी के लिए कैलेंडर प्रोसेसिंग को कस बना सकते हैं। यह उसी तरह की शांत इनबॉक्स हाइजीन की श्रेणी है जिसके लिए xmail's scam flagging जैसे टूल मौजूद हैं — लेकिन कैलेंडर टॉगल, आप इसके मालिक हैं।
क्या यह हर कैलेंडर स्कैम को ठीक करता है?
नहीं — यह सबसे आसान दरवाजा बंद करता है, सभी नहीं। ऑटो-ऐड सेटिंग को बदलने से अनुमति के बिना इवेंट खुद दिखना बंद हो जाता है, जो अटैक के ड्राइव-बाय संस्करण को खत्म करता है। यह किसी सहकर्मी का नाम धारण करने वाले किसी से एक वैध दिखने वाले इनवाइट को नहीं रोकेगा, और यह मदद नहीं करेगा अगर आपने वास्तव में कुछ ऐसा स्वीकार किया है जो आपको नहीं करना चाहिए था। अंतर्निहित सबक वह सब कुछ के लिए रखता है जो आपके कैलेंडर तक पहुंचता है: एक इवेंट के अंदर एक लिंक बिल्कुल उतना ही विश्वसनीय है जितना एक ईमेल के अंदर एक लिंक, यानी डिफॉल्ट रूप से, बिल्कुल नहीं। FBI के Internet Crime Complaint Center ने अपनी 2024 की रिपोर्ट में 193,000 से अधिक फिशिंग और स्पूफिंग शिकायतें दर्ज कीं, जो किसी भी अपराध प्रकार की सबसे अधिक है। उनमें से सभी कैलेंडर के माध्यम से नहीं आए। लेकिन जो आए, वह काम करते थे क्योंकि पीड़ित को अपने खुद के शेड्यूल पर संदेह करने का कभी ख्याल नहीं आया।
स्रोत
- Google Calendar Help — documentation for the 'Add invitations to my calendar' setting
- Microsoft Support — guidance on handling calendar spam in Outlook / Microsoft 365
- FBI IC3 2024 Internet Crime Report — annual complaint counts by crime type, including phishing/spoofing
- Better Business Bureau — scam warnings covering unsolicited calendar invites