read receipts
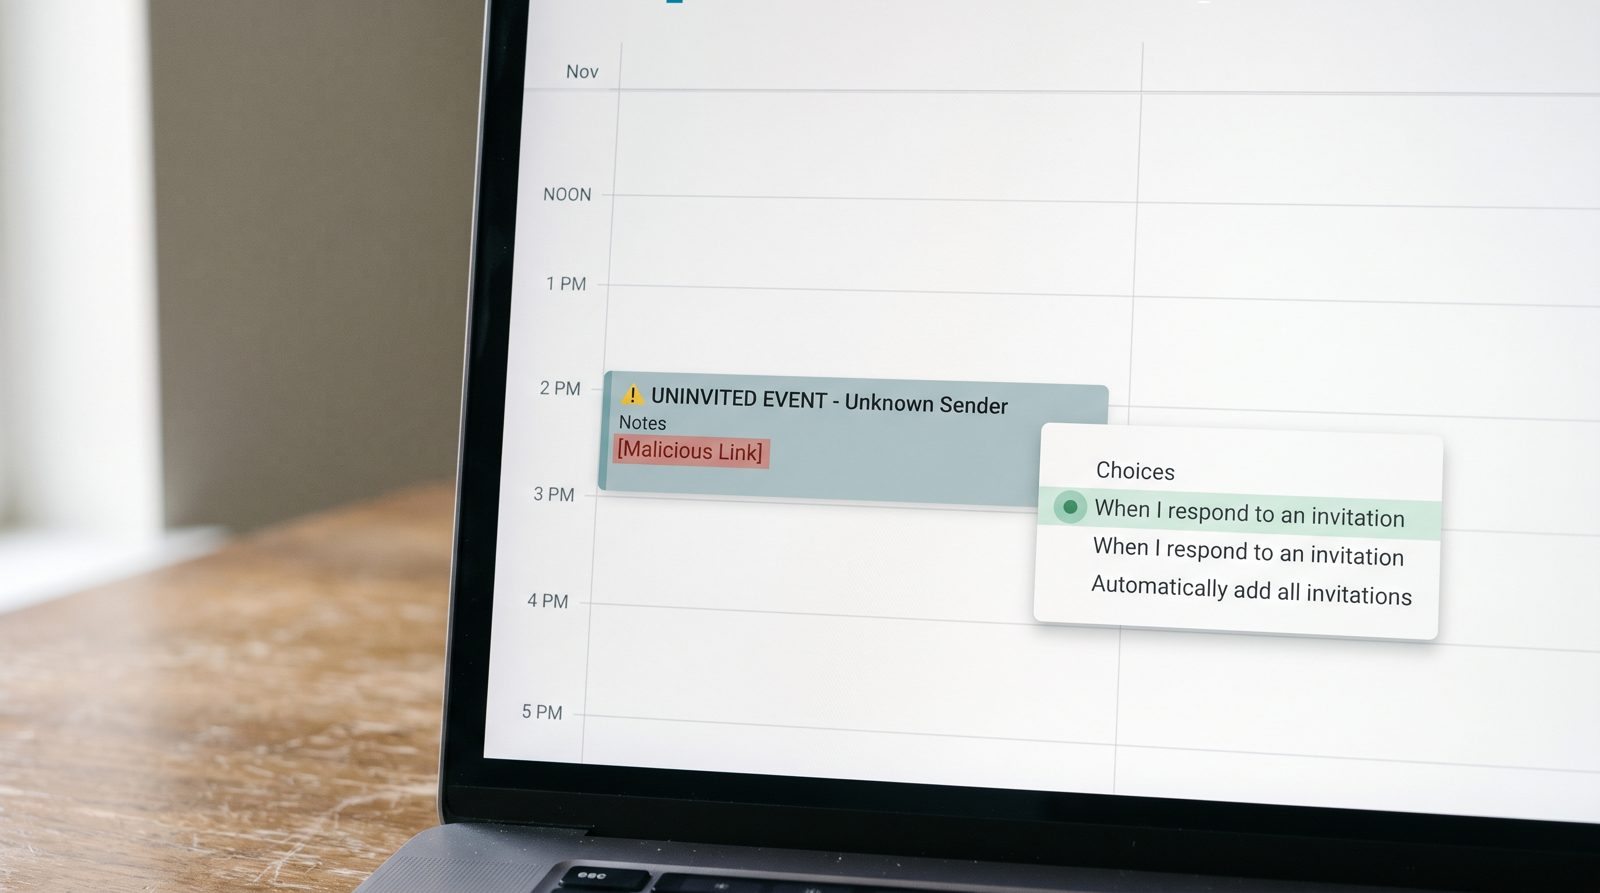
Reuniunea cu care nu ai fost de acord te blochează deja la ora 2 p.m.
Un fișier .ics nesolicitant poate planta o legătură malițioasă pe calendarul tău înainte să deschizi măcar un email. Motivo? O setare pe care probabil nu ai atins-o niciodată.
O invitație de calendar de la un străin poate ajunge în programul tău — cu o legătură pe care o poți face clic și o notificare — fără să o accepți vreodată, să deschizi emailul, sau măcar să o vezi în inbox. Asta e de proiectare: comportamentul implicit al Google Calendar adaugă invitații automat. Soluția e un meniu derulant pe care cei mai mulți nu l-au deschis niciodată, iar schimbarea setării închide toată trica.
Cum ajunge o invitație de calendar în programul meu dacă nu am făcut clic pe nimic?
Pentru că Google Calendar e construit să adauge invitații pentru tine, și mulți ani setarea implicită o făcea indiferent de răspunsul tău. Un fișier .ics e doar un mic atașament text care descrie un eveniment — titlu, oră, locație și câmp de note. Când un email care conține unul sosește, calendarul lui Google l-o citește și aruncă un eveniment provizoriu direct pe grila ta. Documentația proprie a Google descrie setarea "Add invitations to my calendar" cu opțiuni inclusiv "From everyone" — adică orice expediator, cunoscut sau nu. Microsoft 365 are aceeași mecanică pe partea Outlook, motiv pentru care Microsoft publică ghiduri separate pentru gestionarea spam-ului de calendar. Evenimentul apare cu o reamintire, iar reamintirile sunt scopul: o notificare la ora 2 p.m. pare ceva ce ai uitat, nu ceva ce a programat un infractor.
De ce o intrare pe calendar e o viață de phishing mai bună decât un email?
Sare peste partea în care tu decizi dacă să ai încredere în expediator. Un email de phishing trebuie să supraviețuiască ședinei tale — adresa ciudată, salutul impar, reflexul hover-înainte-de-clic pe care unii oameni l-au antrenat. Un eveniment pe calendar ocolește toate astea. Sosește arătând ca propria ta obligație. Atât câmpul de note cât și câmpul de locație acceptă URL-uri, deci atacatorul plantează o legătură etichetată ceva urgent — "examinează documentul partajat", "confirmă plata ta" — și telefonul tău o soarbe la vârful atenției tale exact la minutul pe care l-au ales. Better Business Bureau a marcat înșelătoriile prin invitație de calendar acum ani datorită faptului că sosesc pre-fiabile. Nu evaluezi un mesaj. Citești propriul agenda, pe care nu ai nici un motiv s-o pui la îndoială.
Care e singurul buton de comutare care o oprește?
Schimbă cine poate adăuga automat evenimente la calendarul tău, și setează-l ca doar invitațiile la care răspunzi să apară. În Google Calendar pe web, deschide Setări, mergi la Event settings, găsește Add invitations to my calendar, și comută-o din "From everyone" la "When I respond to the invitation in email." Acum nimic nu se adaugă până tu nu spui da. Câteva note practice: aceasta e o setare doar pentru web, deci fă-o pe desktop chiar dacă locuiești pe telefonul tău. Ștergerea unui eveniment spam atingând "Nu" poate sfătui expeditorul că adresa ta e vie, deci mișcarea mai curată e s-o raportezi ca spam și s-o ștergi fără a răspunde. Și dacă ții un calendar partajat sau de serviciu, verifică aceeași setare în contul tău Microsoft 365, unde administratorii tenant-ului pot strânge prelucrarea calendarului pentru toată lumea. Aceasta e aceeași categorie de igienă liniștitoare a inbox-ului pentru care instrumente cum ar fi semnalarea de înșelătorii a xmail există să automatizeze — dar butonul de calendar, e al tău.
Aceasta rezolvă fiecare înșelătorie pe calendar?
Nu — închide cea mai ușoară ușă, nu toate. Schimbarea setării auto-add oprește evenimentele neineloite să apară de la sine, ceea ce ucide versiunea drive-by a atacului. Nu va opri o invitație de aspect legitim de la cineva care se preface a fi coleg, și nu va ajuta dacă ai acceptat cu adevărat ceva ce nu ar trebui să accepți. Lecția de bază se ține pentru orice ajunge la calendarul tău: o legătură într-un eveniment e exact la fel de fiabilă ca o legătură într-un email, ceea ce e să spun, nu din implicit. Centrul de plângeri la crimă pe internet al FBI a înregistrat mai mult de 193.000 de plângeri de phishing și spoofing în raportul 2024, cel mai mult din orice tip de crimă. Nu toate dintre astea au sosit prin calendare. Dar cele care au fost funcționau pentru că victima nu s-a gândit niciodată să suspecteze propriul program.
Surse
- Google Calendar Help — documentation for the 'Add invitations to my calendar' setting
- Microsoft Support — guidance on handling calendar spam in Outlook / Microsoft 365
- FBI IC3 2024 Internet Crime Report — annual complaint counts by crime type, including phishing/spoofing
- Better Business Bureau — scam warnings covering unsolicited calendar invites