read receipts
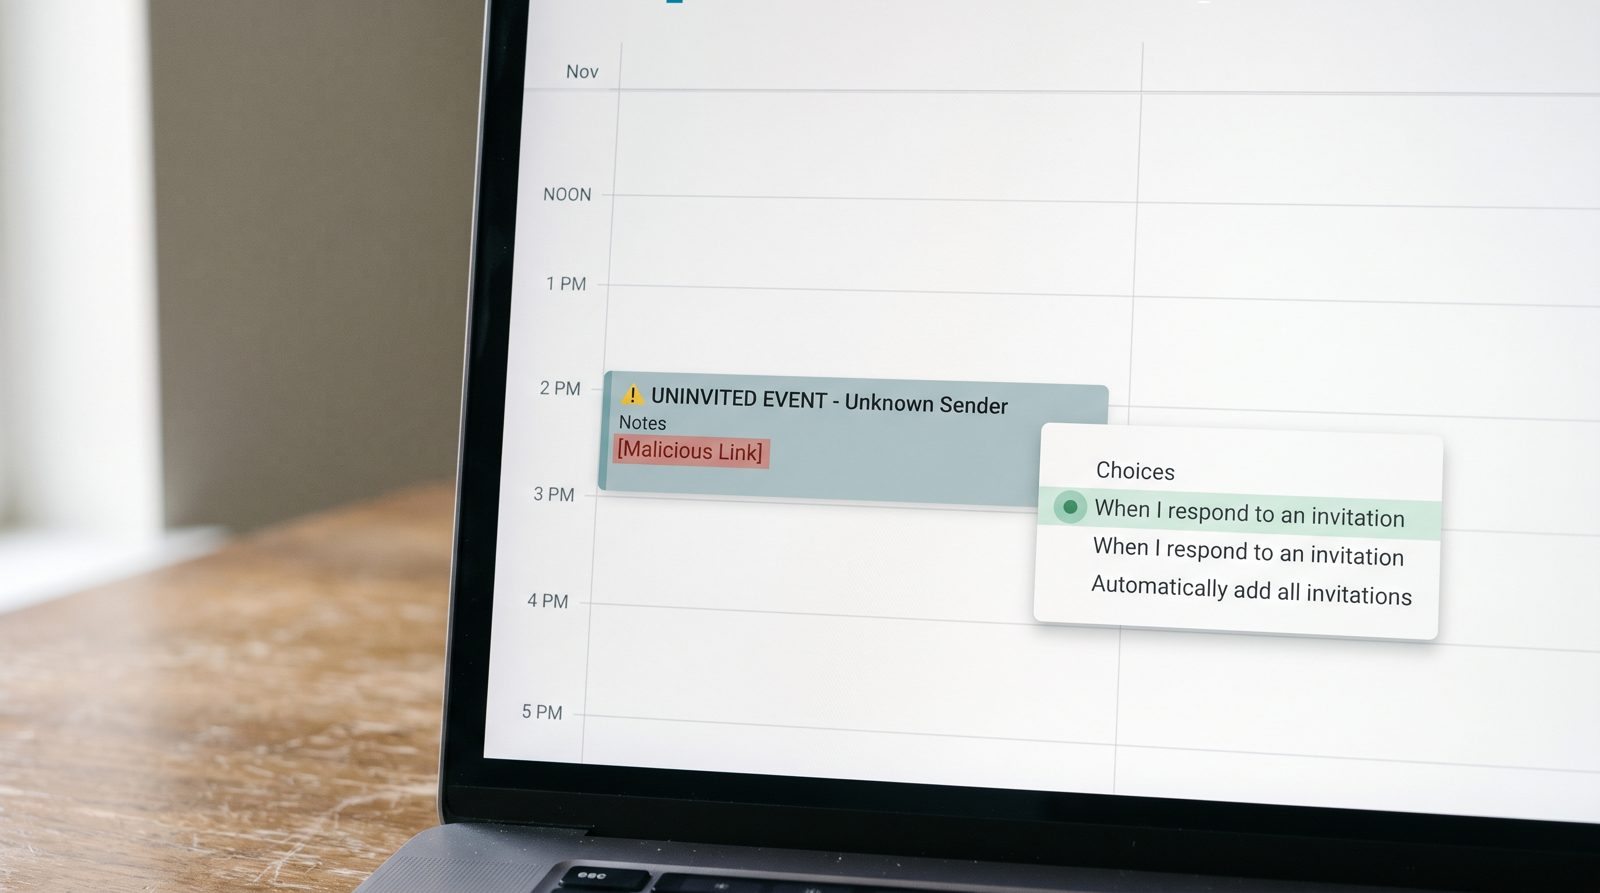
Det møde, du aldrig accepterede, blokerer allerede klokken 2.
En uopfordret .ics-fil kan placere et ondsindet link på din kalender, før du engang åbner en email. Årsagen er en indstilling, du sandsynligvis aldrig har berørt.
En kalenderinvitation fra en fremmed kan lande på din tidsplan — komplet med et klikbart link og en notifikation — uden at du nogensinde accepterer den, åbner emailen, eller endog ser den lande i din indbakke. Det er by design: Google Calendars standardadfærd tilføjer invitationer automatisk. Løsningen er ét rullemenu, som de fleste aldrig har åbnet, og at skifte det lukker hele tricket.
Hvordan ender en kalenderinvitation på min tidsplan, hvis jeg aldrig klikked på noget?
Fordi Google Calendar er bygget til at tilføje invitationer for dig, og standardindstillingen gjorde det i årevis, uanset om du havde svaret. En .ics-fil er bare en lille tekst-vedhæftelse, der beskriver en begivenhed — titel, tid, lokation og et notatfelt. Når en email med en sådan ankommer, læser Googles kalender den og placerer en tentativ begivenhed direkte på dit skema. Googles egen hjælpedokumentation beskriver indstillingen "Add invitations to my calendar" med muligheder, herunder "From everyone" — hvilket betyder enhver afsender, kendt eller ej. Microsoft 365 har de samme mekanismer på Outlook-siden, hvilket er grunden til, at Microsoft udgiver separat vejledning om håndtering af kalenderspam. Begivenheden vises med en påmindelse, og påmindelser er pointen: en notifikation klokken 2 føles som noget, du glemte, ikke noget, en svindler planlagde.
Hvorfor er en kalenderpost et bedre phishing-trick end en email?
Det springer over den del, hvor du beslutter dig for at stole på afsenderen. En phishing-email skal overleve din skepsis — den mærkelige adresse, hilsenen uden for det sædvanlige, den reflex nogle mennesker har trænet af at holde musen over et link før de klikker. En kalenderbegivenhed omgår alt dette. Den ankommer som din egen forpligtigelse. Notatfeltet og lokationsfeltet accepterer begge URL'er, så angriberen placerer et link mærket med noget presserende — "gennemgå det delte dokument," "bekræft din udbetaling" — og din telefon buzzer den til toppen af din opmærksomhed på det præcise minut, de valgte. Better Business Bureau flagede kalenderinvitations-svindel for år siden præcis fordi de ankommer prætillidede. Du evaluerer ikke en besked. Du læser din egen dagsorden, som du ikke har nogen grund til at tvivle på.
Hvad er det ene toggle, der stopper det?
Ændre hvem der kan automatisk tilføje begivenheder til din kalender, og indstil det, så kun invitationer, du svarer på, vises. I Google Calendar på nettet åbner du Indstillinger, går til Event settings, finder Add invitations to my calendar, og skifter det fra "From everyone" til "When I respond to the invitation in email." Nu lander intet, før du faktisk siger ja. Et par praktiske bemærkninger: dette er en web-only-indstilling, så gør det på en desktop, selvom du bor på din telefon. Hvis du sletter en spam-begivenhed ved at trykke "Nej", kan det tipse afsenderen om, at din adresse er aktiv, så det renere træk er at rapportere det som spam og slette uden at svare. Og hvis du kører en delt eller arbejdskalender, kontroller den samme indstilling på din Microsoft 365-konto, hvor tenant-administratorer kan stramme kalenderbehandling for alle. Dette er den samme kategori stille indbakke-hygiejne, som værktøjer som xmails svindelmarkering findes for at automatisere — men kalender-togglet ejer du.
Fikser dette alle kalendersvindel?
Nej — det lukker den nemmeste dør, ikke alle. Hvis du ændrer auto-add-indstillingen, stopper uopfordrede begivenheder fra at dukke op af sig selv, hvilket eliminerer drive-by-versionen af angrebet. Det vil ikke stoppe en legitim udseende invitation fra nogen, der udgiver sig for at være en kollega, og det hjælper ikke, hvis du faktisk har accepteret noget, du ikke skulle have. Den underliggende lektie holder for alt, der når din kalender: et link inden for en begivenhed er præcis så pålideligt som et link inden for en email, hvilket vil sige, ikke som standard. FBI's Internet Crime Complaint Center registrerede mere end 193.000 phishing- og spoofing-klager i sin 2024-rapport, det meste af enhver kriminaltype. Ikke alle dem kom gennem kalendere. Men dem der gjorde, virkede, fordi offeret aldrig tænkte på at være mistænksom over for deres egen tidsplan.
Kilder
- Google Calendar Help — documentation for the 'Add invitations to my calendar' setting
- Microsoft Support — guidance on handling calendar spam in Outlook / Microsoft 365
- FBI IC3 2024 Internet Crime Report — annual complaint counts by crime type, including phishing/spoofing
- Better Business Bureau — scam warnings covering unsolicited calendar invites