read receipts
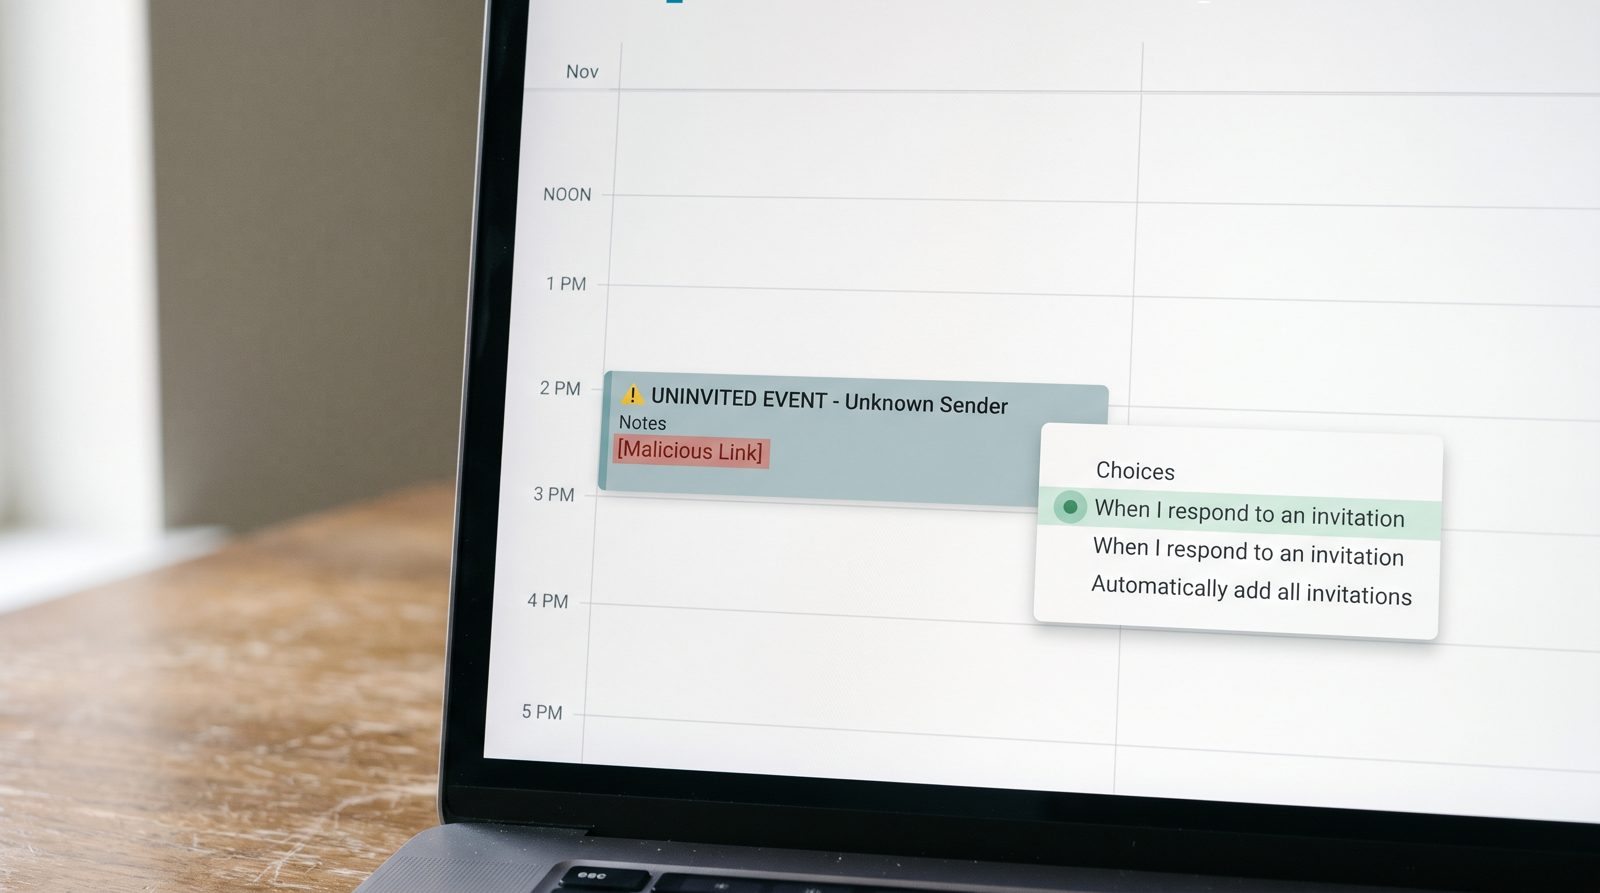
동의하지 않은 회의가 이미 오후 2시를 막고 있습니다
승인되지 않은 .ics 파일은 이메일을 한 번도 열기 전에 악성 링크를 캘린더에 심을 수 있습니다. 그 이유는 당신이 건드려본 적 없는 설정 때문입니다.
낯선 사람의 캘린더 초대장이 당신의 일정에 올라올 수 있습니다. 클릭 가능한 링크와 알림까지 함께 말이죠. 당신이 초대장을 수락하거나 이메일을 열거나 심지어 받은 메일함에서 보지 못했는데도 말입니다. 이것은 설계된 동작입니다. Google Calendar의 기본 동작은 초대장을 자동으로 추가합니다. 해결책은 대부분의 사람이 열어본 적 없는 드롭다운 메뉴 하나이며, 이를 변경하면 이 트릭 전체가 막힙니다.
아무것도 클릭하지 않았는데 어떻게 캘린더에 초대장이 올라오나요?
Google Calendar가 당신을 위해 초대장을 추가하도록 설계되었기 때문입니다. 수년 동안 기본 설정은 당신이 응답했는지 여부와 관계없이 이를 수행했습니다. .ics 파일은 단순히 이벤트를 설명하는 작은 텍스트 첨부파일일 뿐입니다. 제목, 시간, 장소, 그리고 메모 필드입니다. 이를 포함한 이메일이 도착하면 Google의 캘린더가 이를 읽고 임시 이벤트를 바로 당신의 일정표에 집어넣습니다. Google의 공식 도움말 문서는 "캘린더에 초대장 추가" 설정을 "모든 사람으로부터"를 포함한 옵션으로 설명합니다. 이는 알려진 발신자이든 아니든 모든 발신자를 의미합니다. Microsoft 365도 Outlook 쪽에서 동일한 메커니즘을 가지고 있으며, 이것이 Microsoft가 캘린더 스팸 처리에 대한 별도의 가이드를 발행하는 이유입니다. 이벤트는 알림과 함께 표시되고, 알림이 핵심입니다. 오후 2시의 알림은 당신이 스케줄한 무언가처럼 느껴집니다. 사기꾼이 스케줄한 것이 아니라 말이죠.
캘린더 항목이 이메일보다 피싱 트릭으로 더 나은 이유는 뭔가요?
발신자를 신뢰하는지 여부를 결정하는 부분을 건너뜁니다. 피싱 이메일은 당신의 의심을 견뎌내야 합니다. 이상한 주소, 어색한 인사말, 클릭 전에 링크를 확인하는 습관을 들인 사람들의 반사 작용 말입니다. 캘린더 이벤트는 이 모든 것을 우회합니다. 당신 자신의 약속처럼 보이며 도착합니다. 메모 필드와 위치 필드 모두 URL을 허용하므로 공격자는 "공유 문서 검토", "지급 확인"처럼 긴급해 보이는 레이블이 붙은 링크를 심고, 당신의 휴대폰은 공격자가 선택한 정확한 시간에 그것을 당신의 주의 상단으로 울립니다. Better Business Bureau는 캘린더 초대 사기가 사전에 신뢰를 받고 도착하기 때문에 몇 년 전부터 이를 지적했습니다. 당신은 메시지를 평가하고 있는 게 아닙니다. 당신 자신의 일정을 읽고 있으며, 그것을 의심할 이유가 없습니다.
이를 멈추는 유일한 토글은 뭔가요?
캘린더에 자동으로 이벤트를 추가할 수 있는 사람을 변경하고, 당신이 응답하는 초대장만 나타나도록 설정합니다. Google Calendar 웹에서 설정을 열고, 이벤트 설정으로 이동하여, 캘린더에 초대장 추가를 찾고, "모든 사람으로부터"을 "이메일에서 초대장에 응답할 때"로 변경합니다. 이제 아무것도 당신이 실제로 수락할 때까지 추가되지 않습니다. 몇 가지 실용적인 참고 사항이 있습니다. 이것은 웹 전용 설정이므로 휴대폰에서만 사용한다고 해도 데스크톱에서 이를 수행하세요. 스팸 이벤트를 탭하여 "아니오"로 삭제하는 것은 발신자에게 당신의 주소가 활성화되어 있다는 것을 알릴 수 있으므로, 더 깨끗한 방법은 이를 스팸으로 신고하고 응답하지 않고 삭제하는 것입니다. 그리고 공유하거나 작업용 캘린더를 운영한다면, Microsoft 365 계정에서 동일한 설정을 확인하세요. 여기서 테넌트 관리자는 모든 사람을 위해 캘린더 처리를 강화할 수 있습니다. 이것은 xmail의 사기 탐지와 같은 도구가 자동화하기 위해 존재하는 것과 동일한 범주의 조용한 받은 메일함 위생입니다. 하지만 캘린더 토글은 당신이 소유하고 있습니다.
이것이 모든 캘린더 사기를 해결하나요?
아니요. 가장 쉬운 문을 닫을 뿐, 모든 것을 닫는 것은 아닙니다. 자동 추가 설정을 변경하면 초청받지 않은 이벤트가 자동으로 나타나는 것을 막으며, 이는 공격의 드라이브 바이 버전을 종료합니다. 동료를 사칭하는 누군가로부터의 합법적으로 보이는 초대장을 막지는 못하며, 당신이 정말로 수락해서는 안 되는 것을 수락했다면 도움이 되지 않습니다. 캘린더에 도달하는 모든 것에 대해 기본 교훈이 성립합니다. 이벤트 내부의 링크는 이메일 내부의 링크와 정확히 같은 신뢰성을 가집니다. 즉, 기본적으로는 신뢰할 수 없습니다. FBI의 인터넷 범죄 민원 센터는 2024년 보고서에서 193,000건 이상의 피싱 및 스푸핑 민원을 기록했으며, 이는 모든 범죄 유형 중 가장 많습니다. 이 중 모두가 캘린더를 통해 온 것은 아닙니다. 하지만 캘린더를 통해 온 것들은 피해자가 자신의 일정을 의심해야 한다고 생각하지 않았기 때문에 작동했습니다.
출처
- Google Calendar Help — documentation for the 'Add invitations to my calendar' setting
- Microsoft Support — guidance on handling calendar spam in Outlook / Microsoft 365
- FBI IC3 2024 Internet Crime Report — annual complaint counts by crime type, including phishing/spoofing
- Better Business Bureau — scam warnings covering unsolicited calendar invites