read receipts
Penipuan Tanpa Muatan: Mengapa 'Hi, are you free?' Adalah Seluruh Triknya
Email yang tidak bisa ditangkap filter adalah email yang hampir tidak mengatakan apa pun.
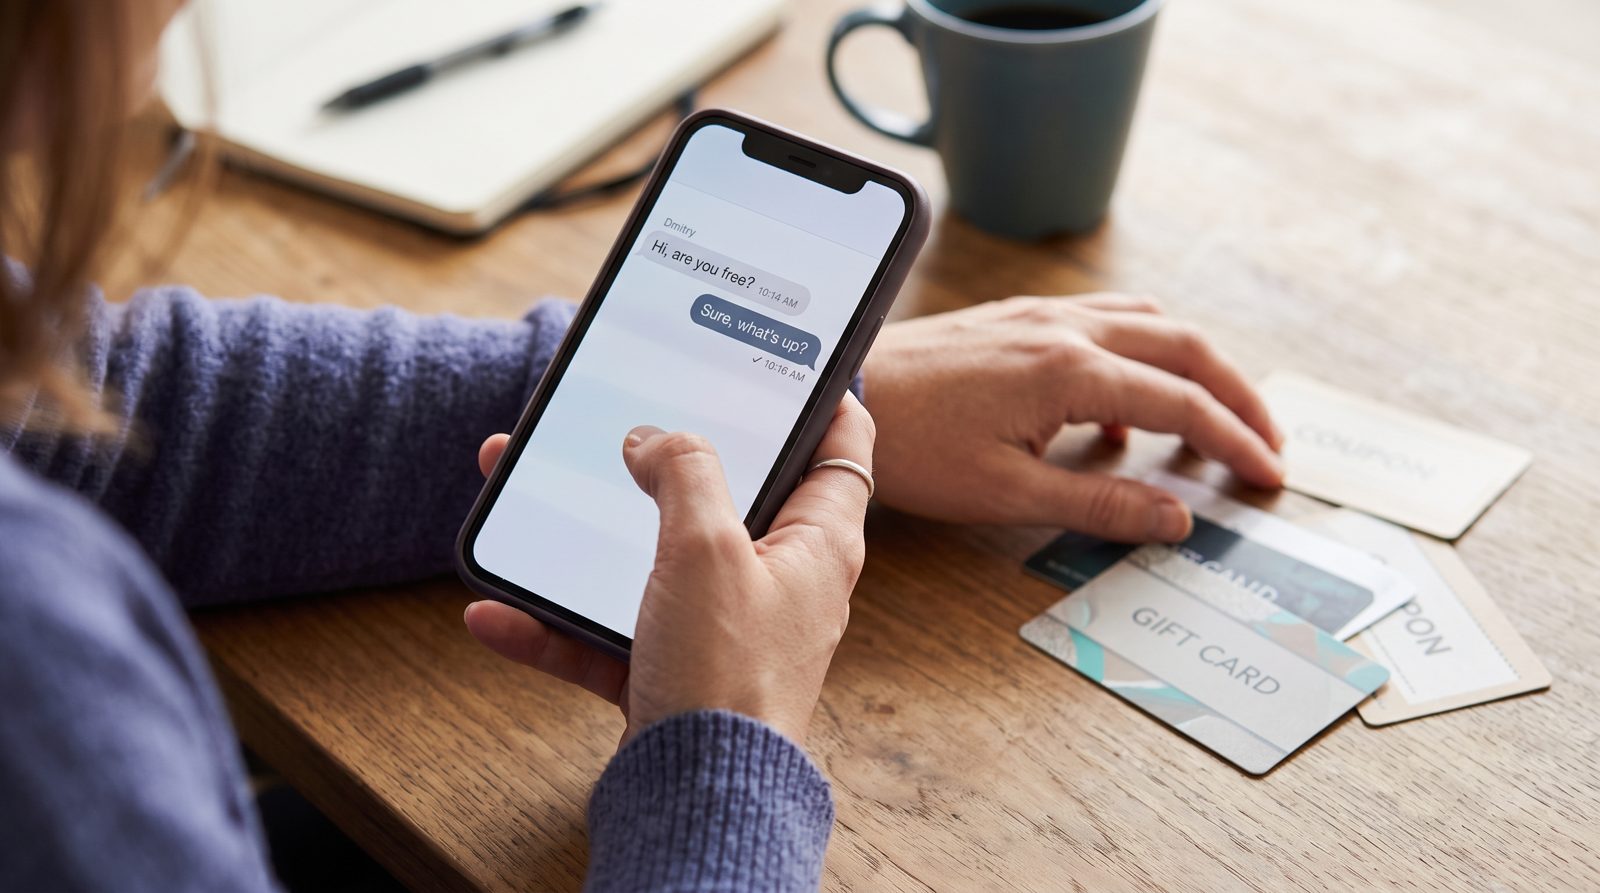
Email paling berbahaya yang tidak pernah dikirim atasan Anda tidak mengandung tautan, tidak ada lampiran, dan tidak ada peringatan bank dengan ejaan salah. Email itu berisi empat kata: "Hi, are you free?"
Itulah penipuannya. Semuanya. Dan itu berhasil karena dirancang untuk melintasi setiap pertahanan yang Anda miliki — termasuk insting Anda sendiri.
Berikut mekanikanya. Email phishing tradisional membawa senjata: tautan berbahaya, PDF yang tercemar, halaman login palsu. Filter spam Anda, gateway email Anda, dan semakin sering lapisan penyaringan AI Anda semuanya dilatih untuk mencium itu. Mereka memeriksa pengirim terhadap catatan SPF, DKIM, dan DMARC. Mereka memindai lampiran. Mereka menandai urgensi ditambah permintaan pembayaran. Pesan yang mengatakan "Hi, are you free?" tidak memicu apa pun dari itu, karena tidak ada yang perlu dipicu. Terlihat seperti hari Selasa.
Muatan tidak ada di email. Muatan adalah balasan Anda.
Setelah Anda menulis balasan — "Sure, what's up?" — Anda telah melakukan dua hal yang dibutuhkan penyerang. Anda telah mengonfirmasi bahwa akun aktif dan dipantau, dan Anda telah membuka utas di mana Anda sekarang adalah pihak yang menyediakan kepercayaan. Pesan berikutnya adalah tempat ia mendarat. Hampir selalu kecil, masuk akal, dan terbatas waktu: Saya terjebak dalam rapat, bisakah Anda membeli beberapa kartu hadiah untuk klien, saya akan mengganti Anda, cukup kirimkan kode di belakangnya. Kadang-kadang itu adalah transfer ke "vendor baru." Versi kartu hadiah populer justru karena kartu hadiah adalah hal terdekat dengan uang tunai yang tidak dapat dilacak yang bisa dibeli karyawan normal di CVS.
Ini adalah kompromi email bisnis, dan itu bukan masalah pinggiran. Internet Crime Complaint Center FBI mencatat $2.9 miliar dalam kerugian BEC yang dilaporkan pada tahun 2023 saja — kategori yang dibangun hampir seluruhnya pada pesan teks biasa yang tidak membawa apa pun untuk diuji pemindai — tidak ada lampiran, tidak ada tautan, tidak ada malware. FTC, secara terpisah, telah melacak kartu hadiah sebagai salah satu metode pembayaran teratas yang diminta penipu, dengan ratusan juta hilang dengan cara itu tahun demi tahun. Ini bukan orang-orang yang jatuh untuk email pangeran Nigeria kartun. Mereka adalah karyawan yang kompeten menjawab apa yang terlihat seperti ping normal dari nama yang mereka kenal.
Dan nama adalah bagian kedua dari trik. Lihat alamat pengirim sebenarnya, bukan nama tampilan. Penyerang mendaftarkan domain yang mirip — tukar rn dengan m, tambahkan tanda hubung, gunakan Gmail gratis dengan nama CEO Anda diketikkan ke bidang "from". Nama tampilan gratis untuk dipalsukan; domain di belakang @ tidak. Itu adalah petunjuk Anda. Jika "Dave Morgan, CEO" menulis dari dave.morgan.exec@gmail.com, Dave tidak mendapatkan alamat email baru. Dave tidak ada.
Alasan pembuka yang membosankan mengalahkan yang mencolok adalah psikologis, bukan teknis. Permintaan dingin untuk uang memicu kecurigaan. Pertanyaan hangat dan bertaruhan rendah membangun hubungan terlebih dahulu, sehingga pada saat uang memasuki percakapan, Anda sudah memutuskan bahwa orang ini adalah siapa yang mereka katakan. Scam meminjam konsistensi Anda sendiri melawan Anda.
Jadi pertahanannya bukan mendeteksi tautan buruk, karena tidak akan ada. Ini adalah aturan tentang permintaan, bukan pesan: permintaan apa pun untuk kartu hadiah, transfer kawat, atau pembayaran yang dirutekan melalui saluran selain proses normal Anda harus diverifikasi out-of-band. Panggil orang itu. Bukan nomor di tanda tangan email — nomor yang ada di ponsel Anda. Pergi ke meja mereka.
Penipu mengandalkan Anda cukup sopan untuk membalas dan cukup sibuk untuk tidak memeriksa. Buktikan mereka salah pada bagian yang kedua, dan bagian pertama berhenti penting.
Koreksi, 21 Oktober 2026. Versi sebelumnya mengatakan pesan ini adalah pesan yang "tidak ada filter yang menandai" — klaim tentang setiap filter yang ada, yang artikel ini tidak bisa dukung. Apa yang dijelaskan oleh angka FBI, dan apa yang benar-benar dibutuhkan argumen, adalah bahwa pesan tidak membawa apa pun untuk diuji pemindai.
Sumber
- FBI IC3 — 2023 Internet Crime Report, BEC losses
- FTC Consumer Advice — Gift card scam data and payment-method trends
- CISA — Social engineering and phishing guidance