read receipts
La truffa senza payload: perché "Ciao, sei libero?" è l'intero trucco
L'email che il tuo filtro non riesce a bloccare è quella che dice quasi niente.
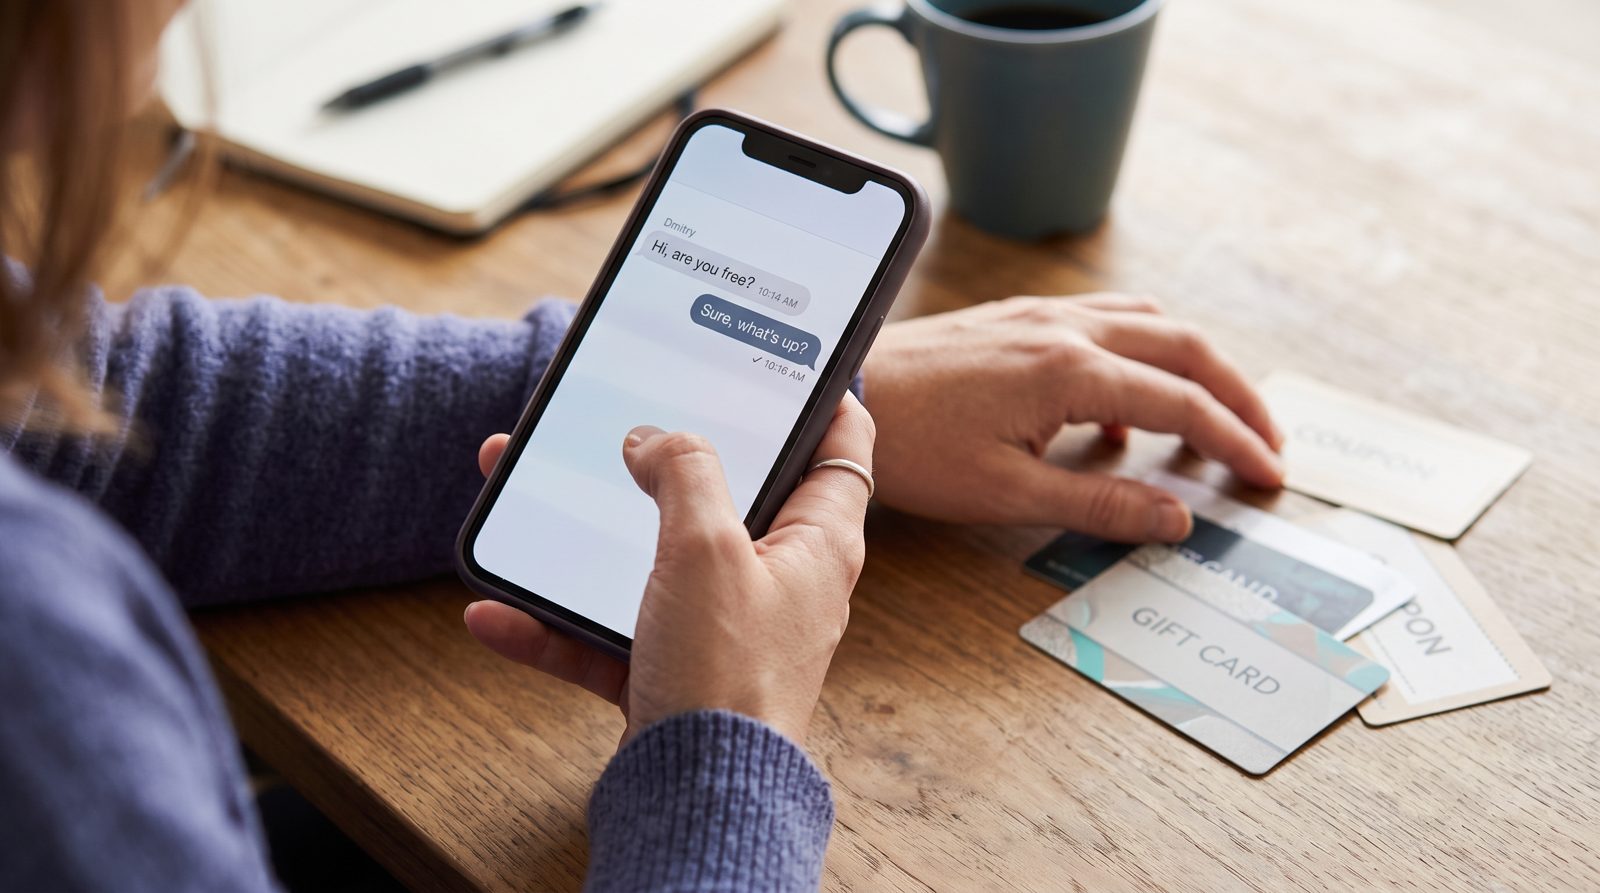
L'email più pericolosa che il tuo capo non ha mai inviato non contiene link, non contiene allegati, e non contiene avvisi bancari con errori di ortografia. Contiene quattro parole: "Ciao, sei libero?"
Questa è la truffa. L'intera faccenda. E funziona perché è costruita per scivolare oltre ogni difesa che possiedi — inclusi i tuoi stessi istinti.
Ecco la meccanica. Un'email di phishing tradizionale porta un'arma: un link malevolo, un PDF avvelenato, una pagina di login falsa. Il tuo filtro spam, il tuo gateway email, e sempre più spesso il tuo livello di screening AI sono tutti allenati a fiutare queste cose. Controllano il mittente rispetto ai record SPF, DKIM e DMARC. Scansionano gli allegati. Segnalano urgenza più richiesta di pagamento. Un messaggio che dice "Ciao, sei libero?" non attiva nulla di tutto ciò, perché non c'è nulla da attivare. Legge come un martedì qualunque.
Il payload non è nell'email. Il payload è la tua risposta.
Una volta che rispondi — "Certo, dimmi!" — hai fatto due cose di cui l'attaccante aveva bisogno. Hai confermato che l'account è attivo e monitorato, e hai aperto un thread dove tu sei ora quello che sta fornendo la fiducia. Il messaggio successivo è dove attacca. È quasi sempre piccolo, plausibile e limitato nel tempo: sono bloccato in una riunione, puoi prendere delle carte regalo per un cliente, ti rimborserò, mandami solo i codici sul retro. A volte è un bonifico a un "nuovo fornitore". La versione con le carte regalo è popolare proprio perché le carte regalo sono la cosa più vicina al denaro non tracciabile che un normale dipendente può comprare in una CVS.
Questo è il compromesso della posta aziendale, e non è un problema marginale. L'Internet Crime Complaint Center dell'FBI ha registrato $2,9 miliardi in perdite BEC segnalate solo nel 2023 — una categoria costruita quasi interamente su messaggi in testo semplice che non contengono nulla per uno scanner da testare — nessun allegato, nessun link, nessun malware. L'FTC, separatamente, ha tracciato le carte regalo come uno dei metodi di pagamento più richiesti dai truffatori, con centinaia di milioni persi in questo modo anno dopo anno. Queste non sono persone che cascano per email di principi nigeriani da cartone animato. Sono dipendenti competenti che rispondono a quello che sembra un ping normale da un nome che riconoscono.
E il nome è la seconda metà del trucco. Guarda l'indirizzo mittente effettivo, non il nome visualizzato. Gli attaccanti registrano domini che assomigliano — scambiano una rn con una m, aggiungono un trattino, usano un Gmail gratuito con il nome del tuo CEO digitato nel campo "da". I nomi visualizzati sono gratis da falsificare; il dominio dietro la @ non lo è. Questo è il tuo indizio. Se "Dave Morgan, CEO" sta scrivendo da dave.morgan.exec@gmail.com, Dave non ha ottenuto un nuovo indirizzo email. Dave non esiste.
Il motivo per cui l'apertura noiosa batte quella appariscente è psicologico, non tecnico. Una richiesta fredda di denaro innesca sospetto. Una domanda calda e a basso rischio costruisce prima una relazione, così che nel momento in cui il denaro entra in gioco, hai già deciso che questa persona è chi dice di essere. La truffa usa la tua stessa coerenza contro di te.
Quindi la difesa non è individuare un link cattivo, perché non ce ne sarà uno. È una regola sulla richiesta, non sul messaggio: qualsiasi richiesta di carte regalo, bonifici, o pagamenti instradati attraverso un canale diverso dal tuo processo normale viene verificata fuori banda. Chiama la persona. Non il numero nella firma dell'email — quello nel tuo telefono. Vai alla sua scrivania.
Il truffatore conta su di te che sia educato abbastanza da rispondere e occupato abbastanza da non verificare. Dimostragli che sbaglia sulla seconda parte, e la prima smette di importare.
Correzione, 21 ottobre 2026. Una versione precedente diceva che questi messaggi erano quelli che "nessun filtro aveva segnalato" — un'affermazione su ogni filtro in esistenza, cosa che questo articolo non può supportare. Quello che i numeri dell'FBI descrivono, e quello di cui l'argomento ha effettivamente bisogno, è che il messaggio non contiene nulla per uno scanner da testare.
Fonti
- FBI IC3 — 2023 Internet Crime Report, BEC losses
- FTC Consumer Advice — Gift card scam data and payment-method trends
- CISA — Social engineering and phishing guidance