read receipts
Der Betrug ohne Nutzlast: Warum „Hi, hast du Zeit?" der ganze Trick ist
Die E-Mail, die dein Filter nicht erwischen kann, ist diejenige, die fast nichts sagt.
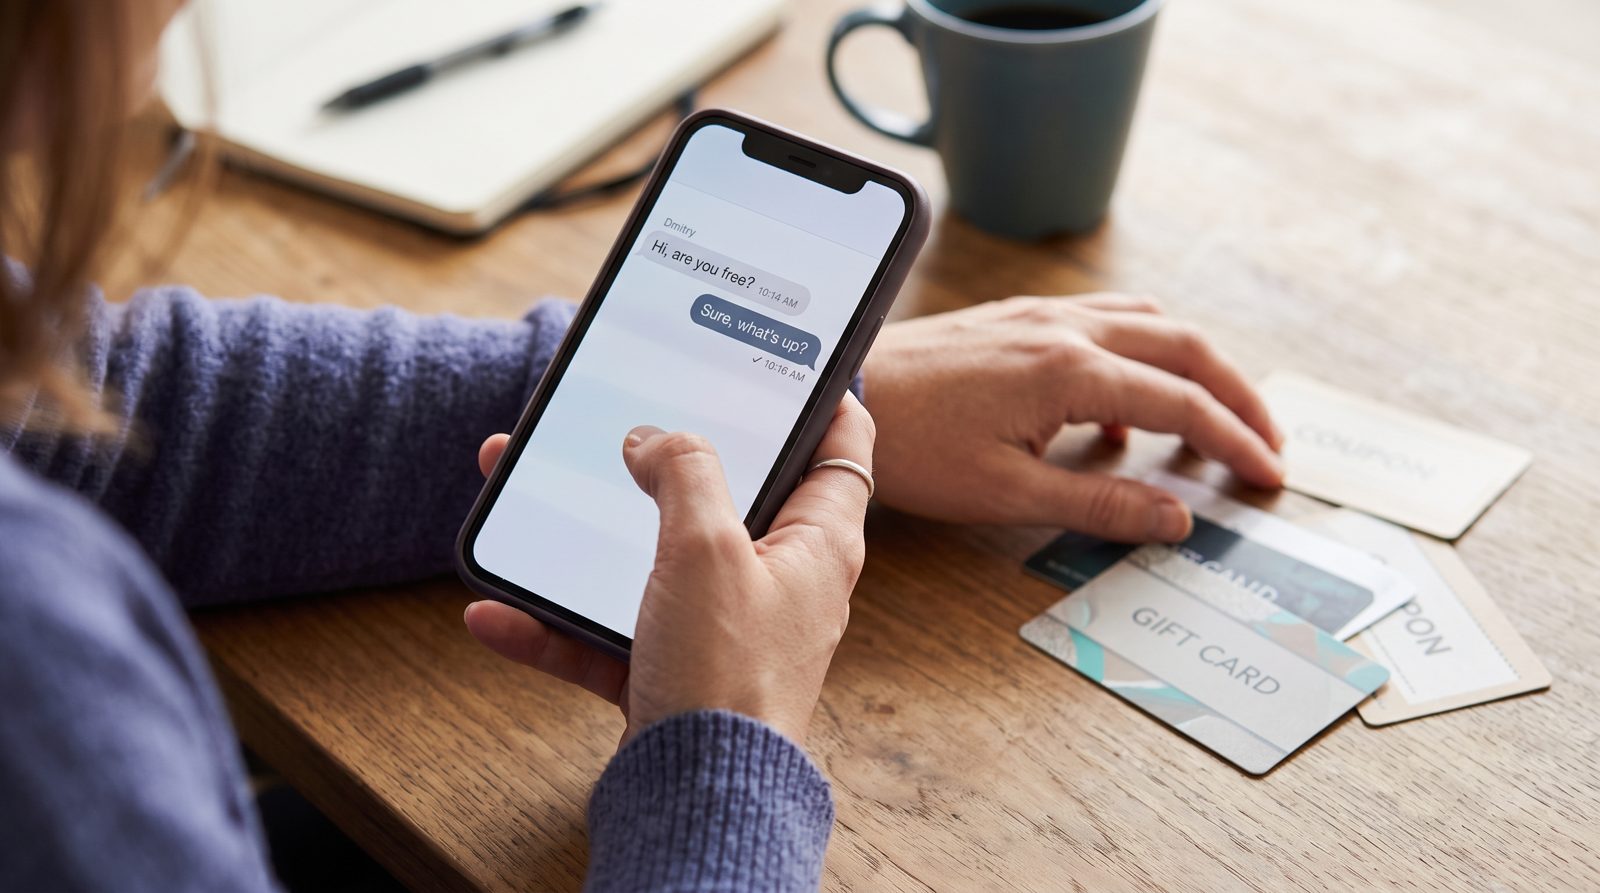
Die gefährlichste E-Mail, die dein Chef nie geschrieben hat, enthält keinen Link, keinen Anhang und keine falsch geschriebene Bankwarnung. Sie enthält vier Wörter: „Hi, hast du Zeit?"
Das ist der Betrug. Das Ganze. Und er funktioniert, weil er darauf ausgelegt ist, an all deinen Abwehrmechanismen vorbeizuschlüpfen — einschließlich deiner eigenen Instinkte.
So funktioniert die Mechanik. Eine klassische Phishing-E-Mail trägt eine Waffe: einen bösartigen Link, ein verseuchtes PDF, eine gefälschte Anmeldeseite. Dein Spam-Filter, dein E-Mail-Gateway und zunehmend deine KI-Screening-Schicht sind alle darauf trainiert, diese aufzuspüren. Sie überprüfen den Absender anhand von SPF-, DKIM- und DMARC-Einträgen. Sie scannen Anhänge. Sie kennzeichnen Dringlichkeit plus eine Zahlungsaufforderung. Eine Nachricht, die sagt „Hi, hast du Zeit?", löst nichts davon aus, weil es nichts auszulösen gibt. Sie liest sich wie ein Dienstag.
Die Nutzlast befindet sich nicht in der E-Mail. Die Nutzlast ist deine Antwort.
Sobald du zurückschreibst — „Klar, was ist los?" — hast du zwei Dinge getan, die der Angreifer brauchte. Du hast bestätigt, dass das Konto aktiv und überwacht ist, und du hast einen Thread geöffnet, in dem du jetzt derjenige bist, der das Vertrauen aufbaust. Die nächste Nachricht ist, wo er zuschlägt. Sie ist fast immer klein, plausibel und zeitlich begrenzt: Ich stecke in einem Meeting fest, kannst du schnell ein paar Geschenkkarten für einen Kunden kaufen, ich ersetze dir das, schreib mir einfach die Codes von der Rückseite. Manchmal ist es eine Überweisung an einen „neuen Lieferanten". Die Geschenkkarten-Variante ist beliebt, genau weil Geschenkkarten das Nächste zu anonymem Bargeld sind, das ein normaler Mitarbeiter bei CVS kaufen kann.
Das ist Business Email Compromise, und es ist kein Randproblem. Das Internet Crime Complaint Center des FBI verzeichnete 2023 allein $2,9 Milliarden gemeldete BEC-Verluste — eine Kategorie, die fast vollständig aus Klartextnachrichten besteht, die nichts für einen Scanner zu überprüfen bieten — kein Anhang, kein Link, keine Malware. Die FTC hat separat verfolgt, dass Geschenkkarten zu einer der Top-Zahlungsmethoden gehören, die Betrüger fordern, mit Hunderten von Millionen, die auf diese Weise Jahr für Jahr verloren gehen. Das sind keine Menschen, die auf kartoonhafte nigerianische Prinzen-E-Mails hereinfallen. Es sind kompetente Mitarbeiter, die auf das antworten, was wie ein normaler Ping von einem Namen aussieht, den sie kennen.
Und der Name ist die zweite Hälfte des Tricks. Schau dir die tatsächliche Absenderadresse an, nicht den Anzeigenamen. Angreifer registrieren ähnliche Domains — tauschen ein rn gegen ein m, fügen einen Bindestrich hinzu, nutzen ein kostenloses Gmail-Konto mit dem Namen deines CEOs im Feld „von". Anzeigenamen sind kostenlos zu fälschen; die Domain hinter dem @ nicht. Das ist dein Erkennungszeichen. Wenn „Dave Morgan, CEO" von dave.morgan.exec@gmail.com schreibt, hat Dave sich keine neue E-Mail-Adresse geholt. Dave existiert nicht.
Der Grund, warum die langweilige Anrede die flashige schlägt, ist psychologisch, nicht technisch. Eine kalte Geldforderung weckt Verdacht. Eine warme, niedrig-risiko Frage baut zuerst eine Beziehung auf, sodass am Ende, wenn Geld ins Spiel kommt, du bereits entschieden hast, dass diese Person ist, wer sie vorgibt zu sein. Der Betrug nutzt deine eigene Konsistenz gegen dich.
Die Abwehr besteht also nicht darin, einen schlechten Link zu erkennen, weil es keinen geben wird. Es ist eine Regel über die Anfrage, nicht die Nachricht: Jede Anforderung nach Geschenkkarten, Überweisungen oder einer Zahlung über einen Kanal außerhalb deines normalen Prozesses wird außerhalb des Systems überprüft. Ruf die Person an. Nicht die Nummer in der E-Mail-Signatur — die in deinem Telefon. Geh zu ihrem Schreibtisch.
Der Betrüger setzt darauf, dass du höflich genug antwortest und beschäftigt genug bist, um nicht nachzuprüfen. Beweis ihm das Gegenteil beim zweiten Punkt, und der erste Punkt hört auf zu zählen.
Korrektur, 21. Oktober 2026. Eine frühere Version sagte, diese Nachrichten seien solche, die „kein Filter gekennzeichnet hat" — eine Behauptung über jeden Filter, die dieser Artikel nicht belegen kann. Was die Zahlen des FBI beschreiben, und was das Argument tatsächlich braucht, ist, dass die Nachricht nichts für einen Scanner zu überprüfen enthält.
Quellen
- FBI IC3 — 2023 Internet Crime Report, BEC losses
- FTC Consumer Advice — Gift card scam data and payment-method trends
- CISA — Social engineering and phishing guidance