read receipts
الغش بدون حمولة: لماذا "مرحبا، هل أنت حر؟" هو الخدعة كاملة
رسالة البريد الإلكتروني التي لا يمكن لمرشحك أن يمسكها هي الرسالة التي تقول شيئا قليلا جدا.
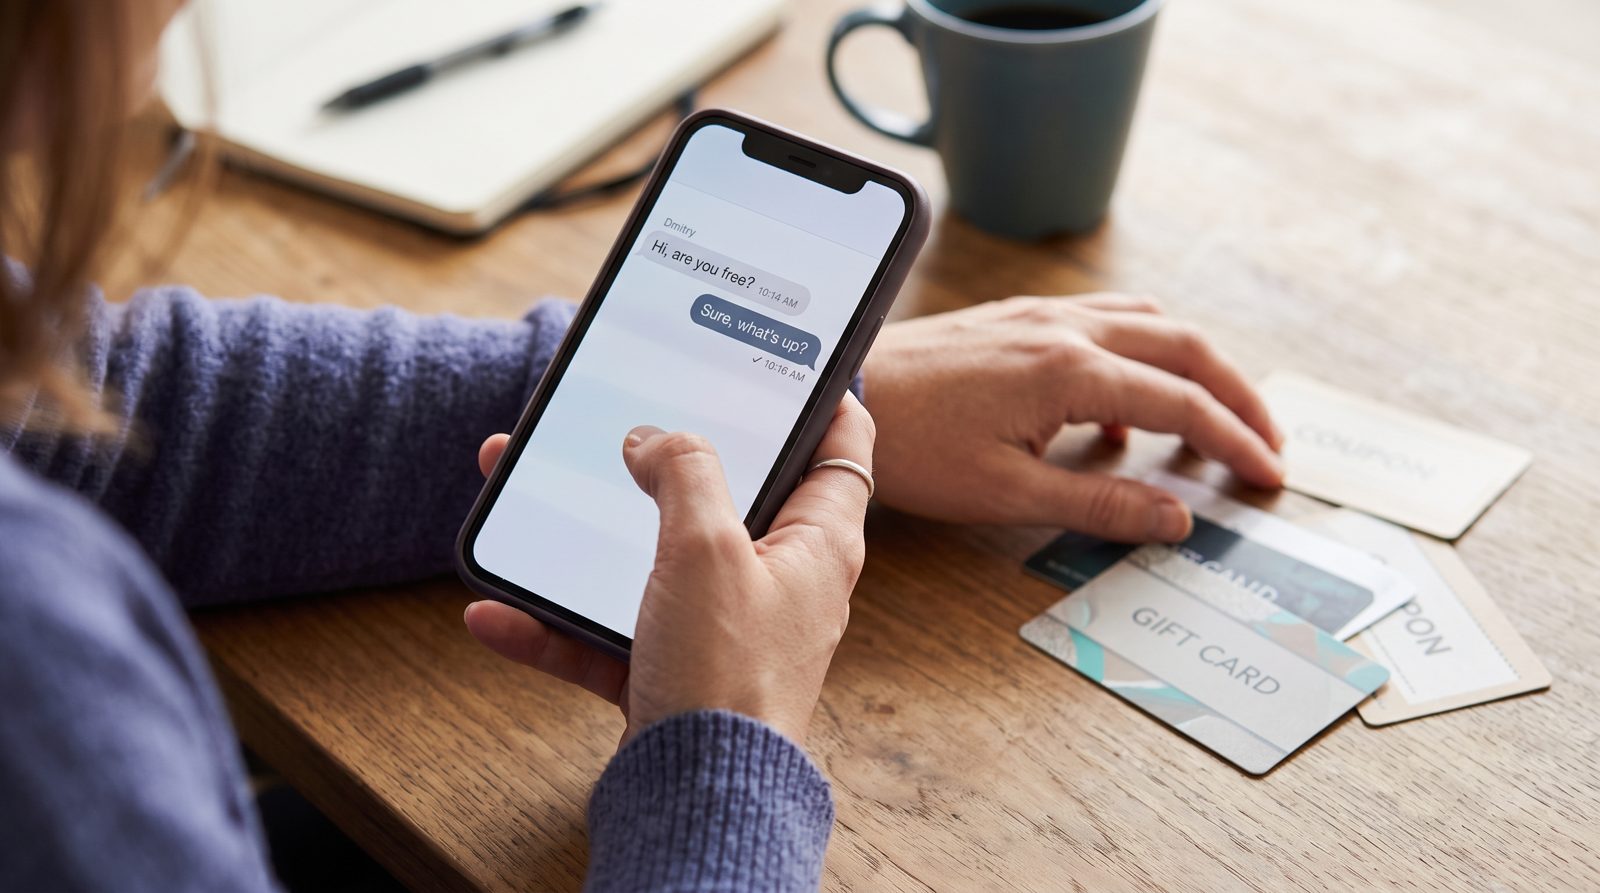
أخطر رسالة بريد إلكتروني لم يرسلها رئيسك مطلقا لا تحتوي على رابط ولا مرفق ولا تحذير بنكي مكتوب بشكل خاطئ. تحتوي على أربع كلمات: "مرحبا، هل أنت حر؟"
هذه هي الخدعة. الشيء كله. وهي تنجح لأنها مصممة للانزلاق عبر كل دفاع لديك — بما في ذلك حدسك الخاص.
إليك الآلية. رسالة الاحتيال التقليدية تحمل سلاحا: رابط خبيث أو ملف PDF مسموم أو صفحة دخول مزيفة. مرشح البريد العشوائي الخاص بك وبوابة البريد الإلكتروني الخاصة بك وبشكل متزايد طبقة الفرز بالذكاء الاصطناعي مدربة جميعا على اكتشاف تلك الأشياء. تفحص المرسل مقابل سجلات SPF و DKIM و DMARC. تمسح المرفقات. تشير إلى الاستعجالية مع طلب الدفع. الرسالة التي تقول "مرحبا، هل أنت حر؟" لا تؤدي إلى أي من ذلك، لأنه لا يوجد شيء لاستنتاجه. تبدو وكأنها يوم ثلاثاء عادي.
الحمولة ليست في البريد الإلكتروني. الحمولة هي ردك.
بمجرد أن ترد — "حسنا، ما الموضوع؟" — فقد قمت بفعل شيئين كان يحتاجهما المهاجم. لقد أكدت أن الحساب نشط ومراقب، وقد فتحت موضوعا أصبحت فيه أنت الآن هو من يوفر الثقة. الرسالة التالية هي حيث تهبط. إنها دائما صغيرة وقابلة للتصديق ومحددة بإطار زمني: أنا عالق في اجتماع، هل يمكنك شراء بطاقات هدايا لعميل، سأعيد لك المال، فقط أرسل لي الرموز من الخلف. أحيانا يكون تحويلا الى "بائع جديد". نسخة بطاقة الهدايا شهيرة تحديدا لأن بطاقات الهدايا هي أقرب شيء إلى النقود غير القابلة للتتبع يمكن لموظف عادي أن يشتريه في CVS.
هذا هو اختراق البريد الإلكتروني للشركة، وهو ليس مشكلة هامشية. سجل مركز FBI الخاص بشكايات الجرائم على الإنترنت $2.9 billion في خسائر BEC المبلغ عنها في 2023 وحدها — فئة مبنية تقريبا بالكامل على رسائل نصية عادية لا تحمل شيئا لماسح ضوئي لاختباره — لا مرفق، لا رابط، لا برمجيات خبيثة. تتبعت FTC بشكل منفصل بطاقات الهدايا كإحدى أفضل طرق الدفع التي يطلبها المحتالون، مع خسائر بمئات الملايين سنة بعد سنة. هؤلاء ليسوا أشخاصا يقعون في فخ رسائل البريد الإلكتروني الكرتونية الكلاسيكية عن الأمير النيجيري. إنهم موظفون أكفاء يردون على ما يبدو وكأنه فحص عادي من اسم يعرفونه.
والاسم هو النصف الثاني من الخدعة. انظر إلى عنوان الإرسال الفعلي، وليس اسم العرض. يسجل المهاجمون نطاقات متشابهة — استبدل rn بـ m أو أضف شرطة أو استخدم Gmail مجاني مع اسم الرئيس التنفيذي الخاص بك الذي تم إدراجه في حقل "من". أسماء العرض مجانية لتزييفها؛ النطاق خلف @ ليس كذلك. هذا هو الفخ. إذا كان "Dave Morgan, CEO" يكتب من dave.morgan.exec@gmail.com، فإن Dave لم يحصل على عنوان بريد إلكتروني جديد. Dave غير موجود.
السبب في أن المفتتح الممل يتفوق على المفتتح الفاخر هو نفسي وليس تقني. طلب بارد للمال يثير الريبة. سؤال دافئ منخفض الرهان يبني علاقة أولا، بحيث بحلول الوقت الذي يدخل فيه المال إلى الحوار، تكون قد قررت بالفعل أن هذا الشخص هو من يقول أنه هو. الخدعة تستخدم اتساقك ضدك.
لذا فإن الدفاع ليس اكتشاف رابط سيئ، لأنه لن يكون هناك واحد. إنها قاعدة عن الطلب وليس الرسالة: أي طلب لبطاقات هدايا أو تحويلات سلكية أو دفع يتم توجيهه عبر قناة أخرى غير العملية العادية يجب التحقق منها خارج النطاق. اتصل بالشخص. وليس الرقم في توقيع البريد الإلكتروني — الرقم الموجود في هاتفك. امشِ إلى مكتبهم.
المحتال يعتمد على أنك مهذب بما يكفي لترد وحسّاس بما يكفي لعدم التحقق. ثبت أنهم مخطئون في الجزء الثاني، والجزء الأول سيتوقف عن الأهمية.
تصحيح، 21 أكتوبر 2026. قالت نسخة سابقة إن هذه الرسائل كانت تلك التي "لم يشير إليها أي مرشح" — مطالبة عن كل مرشح موجود، وهذا المقال لا يستطيع دعمها. ما تصفه أرقام FBI، وما يحتاجه الجدل فعلا، هو أن الرسالة لا تحمل شيئا لماسح ضوئي لاختباره.
@@END@@المصادر
- FBI IC3 — 2023 Internet Crime Report, BEC losses
- FTC Consumer Advice — Gift card scam data and payment-method trends
- CISA — Social engineering and phishing guidance