read receipts
Oszustwo bez ładunku: dlaczego „Cześć, jesteś zajęty?" to cała sztuczka
Wiadomość e-mail, którą Twój filtr nie może złapać, to ta, która prawie nic nie mówi.
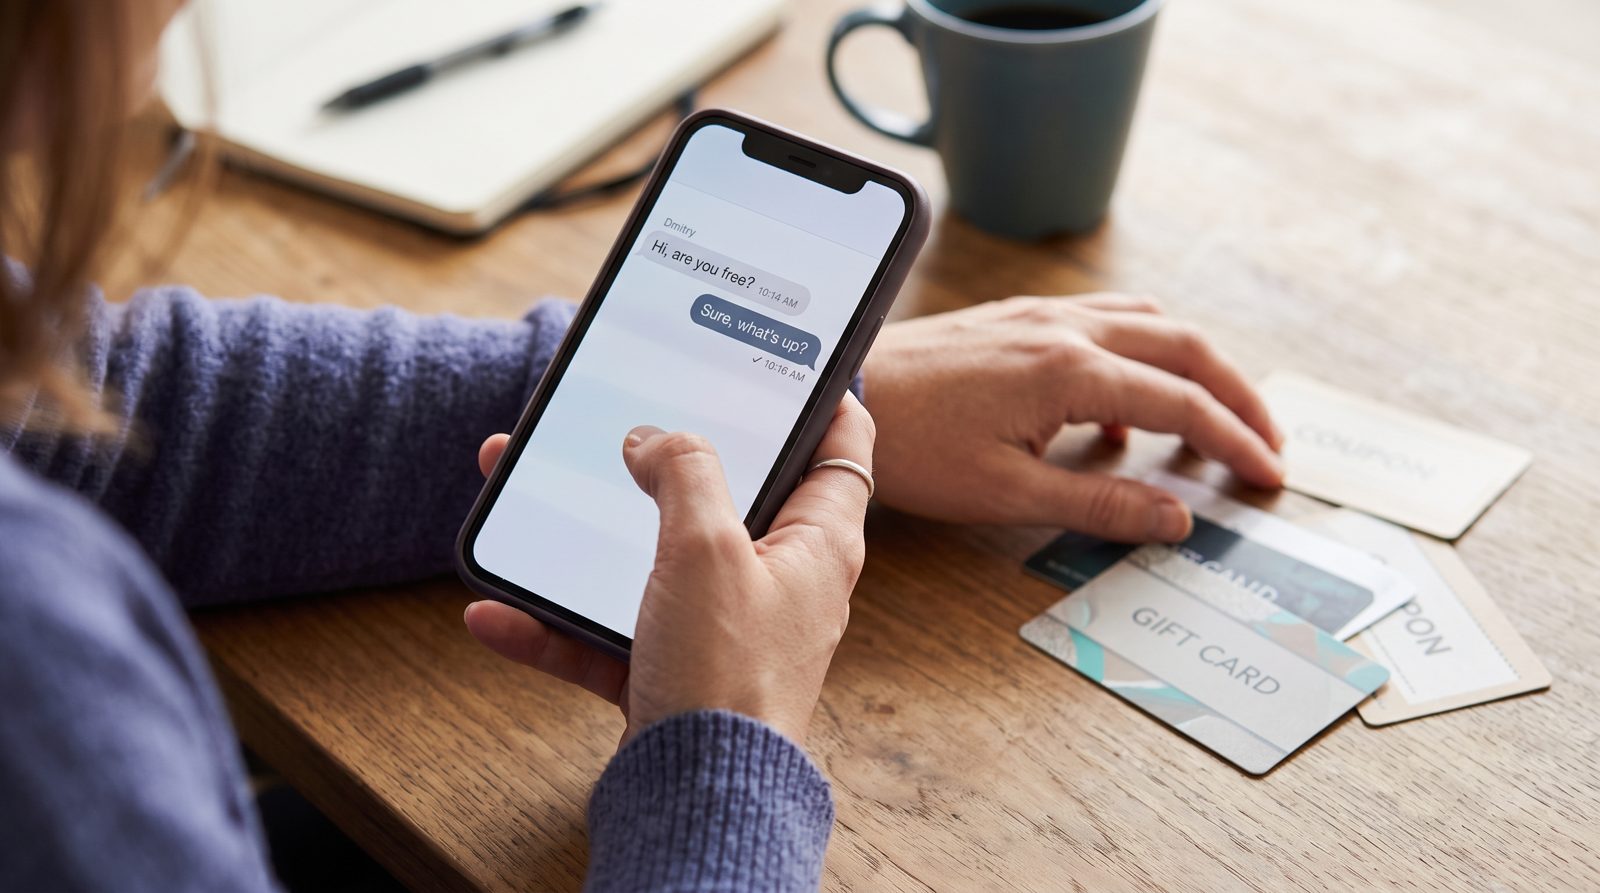
Najniebezpieczniejsza wiadomość e-mail, którą Twój szef nigdy nie wysłał, nie zawiera linku, nie zawiera załącznika i nie zawiera źle napisanego ostrzeżenia banku. Zawiera cztery słowa: „Cześć, jesteś zajęty?"
To oszustwo. Cała rzecz. I działa, ponieważ zostało zbudowane tak, aby przejść obok każdej Twojej obrony — łącznie z Twoimi własnymi instynktami.
Oto mechanika. Tradycyjna wiadomość phishingowa nosi broń: złośliwy link, zatruta PDF-ka, fałszywą stronę logowania. Twój filtr spamu, Twoja brama e-mailowa i coraz częściej Twoja warstwa screeningu AI są wszystkie wytrenowane, aby wyczuć takie rzeczy. Sprawdzają nadawcę względem rekordów SPF, DKIM i DMARC. Skanują załączniki. Oznaczają pilność plus żądanie płatności. Wiadomość, która mówi „Cześć, jesteś zajęty?" nie uruchamia niczego z tego, bo nie ma nic do uruchomienia. Brzmi jak wtorek.
Ładunek nie znajduje się w wiadomości e-mail. Ładunkiem jest Twoja odpowiedź.
Gdy odpiszesz — „Jasne, o co chodzi?" — zrobiłeś dwie rzeczy, których napastnik potrzebował. Potwierdziłeś, że konto jest aktywne i monitorowane, i otworzyłeś wątek, w którym ty jesteś teraz osobą dostarczającą zaufanie. Następna wiadomość to tam, gdzie to się rozwija. To prawie zawsze coś małego, wiarygodnego i ograniczonego czasowo: utknąłem na spotkaniu, możesz kupić karty podarunkowe dla klienta, refunduje ci to, po prostu wyślij mi kody z tyłu. Czasami to przelew do „nowego dostawcy". Wersja z kartami podarunkowymi jest popularna właśnie dlatego, że karty podarunkowe są najbliżej czego do nieśledowalnych gotówki, co normalny pracownik może kupić w CVS-ie.
To jest kompromis biznesowej poczty e-mail, a nie jest to problem marginalny. Internet Crime Complaint Center FBI zalogował $2,9 miliarda w zgłoszonych stratach BEC tylko w 2023 roku — kategoria zbudowana prawie całkowicie na wiadomościach zwykłym tekstem, które nie przenoszą nic do przetestowania przez skaner — brak załącznika, brak linku, brak złośliwego oprogramowania. FTC, oddzielnie, śledzi karty podarunkowe jako jedną z najczęstszych metod płatności, którą oszuści żądają, ze stotkami milionów utraconych w ten sposób rok za rokiem. To nie są ludzie wpadający w kreskówkowe e-maile od nigeryjskiego księcia. To kompetentni pracownicy odpowiadający na to, co wygląda jak normalny ping od nazwy, którą znają.
A nazwa to druga połowa sztuczki. Spójrz na rzeczywisty adres wysyłającego, nie na wyświetlaną nazwę. Atakujący rejestrują podobne domeny — zamieniają rn na m, dodają myślnik, używają bezpłatnego Gmaila z wpisaną nazwą Twojego CEO w polu „od". Wyświetlane nazwy są bezpłatne do sfałszowania; domena za znakiem @ nie jest. To Twoja wskazówka. Jeśli „Dave Morgan, CEO" pisze z dave.morgan.exec@gmail.com, Dave nie dostał nowego adresu e-mail. Dave nie istnieje.
Powód, dla którego nudne otwarcie bije efektowne, to psychologia, nie technika. Zimne żądanie pieniędzy wzbudza podejrzliwość. Ciepłe, niskoprognowe pytanie buduje relację najpierw, tak że do czasu, gdy pieniądze wejdą do gry, zdecydowałeś już, że ta osoba jest tym, za kogo się podaje. Oszustwo wykorzystuje Twoją własną spójność przeciwko Tobie.
Więc obrona to nie zauważenie złego linku, bo go nie będzie. To reguła dotycząca żądania, nie wiadomości: każde żądanie kart podarunkowych, przelewów lub płatności przekierowywanych przez kanał inny niż Twój normalny proces zostaje zweryfikowane poza kanałem. Zadzwoń do tej osoby. Nie na numer w podpisie e-mail — ten ze swojego telefonu. Idź do jej biurka.
Oszust liczy na to, że będziesz uprzejmy na tyle, aby odpowiedzieć i wystarczająco zajęty, aby nie sprawdzić. Udowodnij mu się na drugiej części, a pierwsza część przestanie się liczyć.
Sprostowanie, 21 października 2026. Wcześniejsza wersja mówiła, że te wiadomości to takie, które „żaden filtr nie oznaczył" — twierdzenie o każdym filtrze na świecie, które ten artykuł nie może wspierać. To, co opisują liczby FBI i co argument rzeczywiście potrzebuje, to że wiadomość nie nosi nic do przetestowania przez skaner.
Źródła
- FBI IC3 — 2023 Internet Crime Report, BEC losses
- FTC Consumer Advice — Gift card scam data and payment-method trends
- CISA — Social engineering and phishing guidance