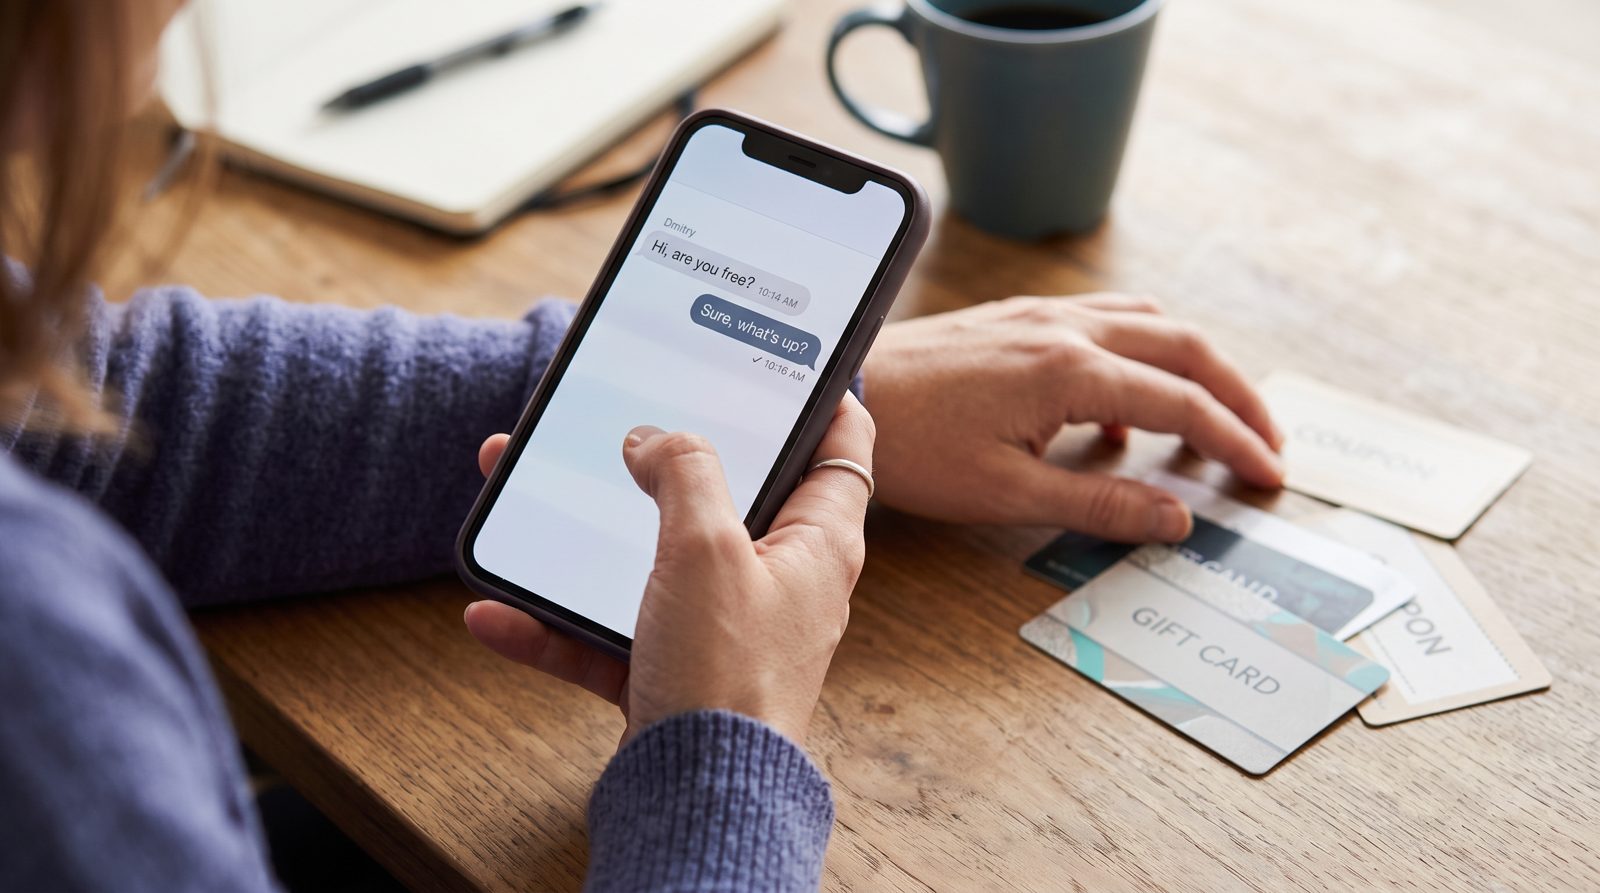
read receipts
Svindelen uden payload: Hvorfor 'Hej, har du tid?' er hele tricket
Den email, som dit filter ikke kan fange, er den, der næsten ikke siger noget overhovedet.
Den farligste email, som din chef aldrig har sendt, indeholder intet link, ingen vedhæftet fil og ingen fejlstavio på en bankadvarsel. Den indeholder fire ord: "Hej, har du tid?"
Det er svindelen. Hele historien. Og den virker, fordi den er designet til at slippe forbi alle dine forsvar — inklusive dine egne instinkter.
Her er mekanikken. En traditionel phishing-email indeholder et våben: et ondsindet link, en forgiftet PDF, en falsk loginside. Dit spamfilter, din email-gateway og i stigende grad dit AI-screeninglag er alle trænet til at opsnuse sådan noget. De tjekker afsenderen mod SPF, DKIM og DMARC-poster. De skanerer vedhæftelser. De flager hastværk plus en betalingsanmodning. En besked, der siger "Hej, har du tid?", udløser ingen af delene, fordi der er intet at udløse. Det læser sig som en tirsdag.
Payloaden er ikke i emailen. Payloaden er dit svar.
Når du skriver tilbage — "Ja, hvad er der?" — har du gjort to ting, som angriberen havde brug for. Du har bekræftet, at kontoen er aktiv og overvåget, og du har åbnet en tråd, hvor du nu selv leverer tilliden. Den næste besked er der, hvor det rammer. Det er næsten altid lille, plausibelt og tidsbegrænset: Jeg er fast i et møde, kan du købe nogle gavekort til en klient, jeg refunderer dig, send mig bare koderne på bagsiden. Nogle gange er det en overførsel til en "ny leverandør". Gavekortversionen er populær præcis, fordi gavekort er det nærmeste til sporbar kontant penge en normal medarbejder kan købe på en CVS.
Dette er business email compromise, og det er ikke et marginalt problem. FBIs Internet Crime Complaint Center registrerede $2,9 mia. i rapporterede BEC-tab i 2023 alene — en kategori bygget næsten helt på klartekstbeskeder, der ikke indeholder noget for en scanner at teste — ingen vedhæftet fil, intet link, ingen malware. FTC har separat fulgt gavekort som en af de øverste betalingsmetoder, som svindlere kræver, med hundredvis af millioner tabt den vej år efter år. Dette er ikke mennesker, der falder for tegneserier med nigerianske-prins-emails. Det er kompetente medarbejdere, der svarer på det, der ser ud som en normal ping fra et navn, de genkender.
Og navnet er anden halvdel af tricket. Se på den faktiske sendeadresse, ikke visningsnavnet. Angribere registrerer lignende domæner — bytt et rn med et m, tilføj en bindestreg, brug en gratis Gmail med dit administrerende direktørs navn skrevet ind i "fra"-feltet. Visningsnavne er gratis at forfalske; domænet bag @ er det ikke. Det er dit bevis. Hvis "Dave Morgan, administrerende direktør" skriver fra dave.morgan.exec@gmail.com, har Dave ikke fået en ny emailadresse. Dave eksisterer ikke.
Grunden til, at den kedelige åbner slår den flashy ud, er psykologisk, ikke teknisk. En koldrdet krav om penge udløser mistanke. Et varmt, lavrisiko-spørgsmål opbygger først et forhold, så når penge kommer ind i chatten, har du allerede besluttet, at denne person er, hvem de siger, de er. Svindelen bruger din egen konsistens mod dig.
Så forsvaret handler ikke om at opdage et dårligt link, fordi der won't være et. Det er en regel om anmodningen, ikke beskeden: enhver anmodning om gavekort, bankoverførsler eller en betaling dirigeret gennem en kanal, der ikke er din normale proces, skal verificeres uden for båndet. Ring til personen. Ikke til nummeret i emailunderskriften — det i din telefon. Gå til deres skrivebord.
Svindleren regner med, at du er høflig nok til at svare og travl nok til ikke at checke. Bevis dem uret på anden del, og første del holder op med at have betydning.
Korrektion, 21. oktober 2026. En tidligere version sagde, at disse beskeder var dem, som "intet filter flagede" — en påstand om ethvert filter, der eksisterer, hvilket denne artikel ikke kan understøtte. Det, som FBIs tal beskriver, og hvad argumentet faktisk har brug for, er, at beskeden ikke indeholder noget for en scanner at teste.
Kilder
- FBI IC3 — 2023 Internet Crime Report, BEC losses
- FTC Consumer Advice — Gift card scam data and payment-method trends
- CISA — Social engineering and phishing guidance