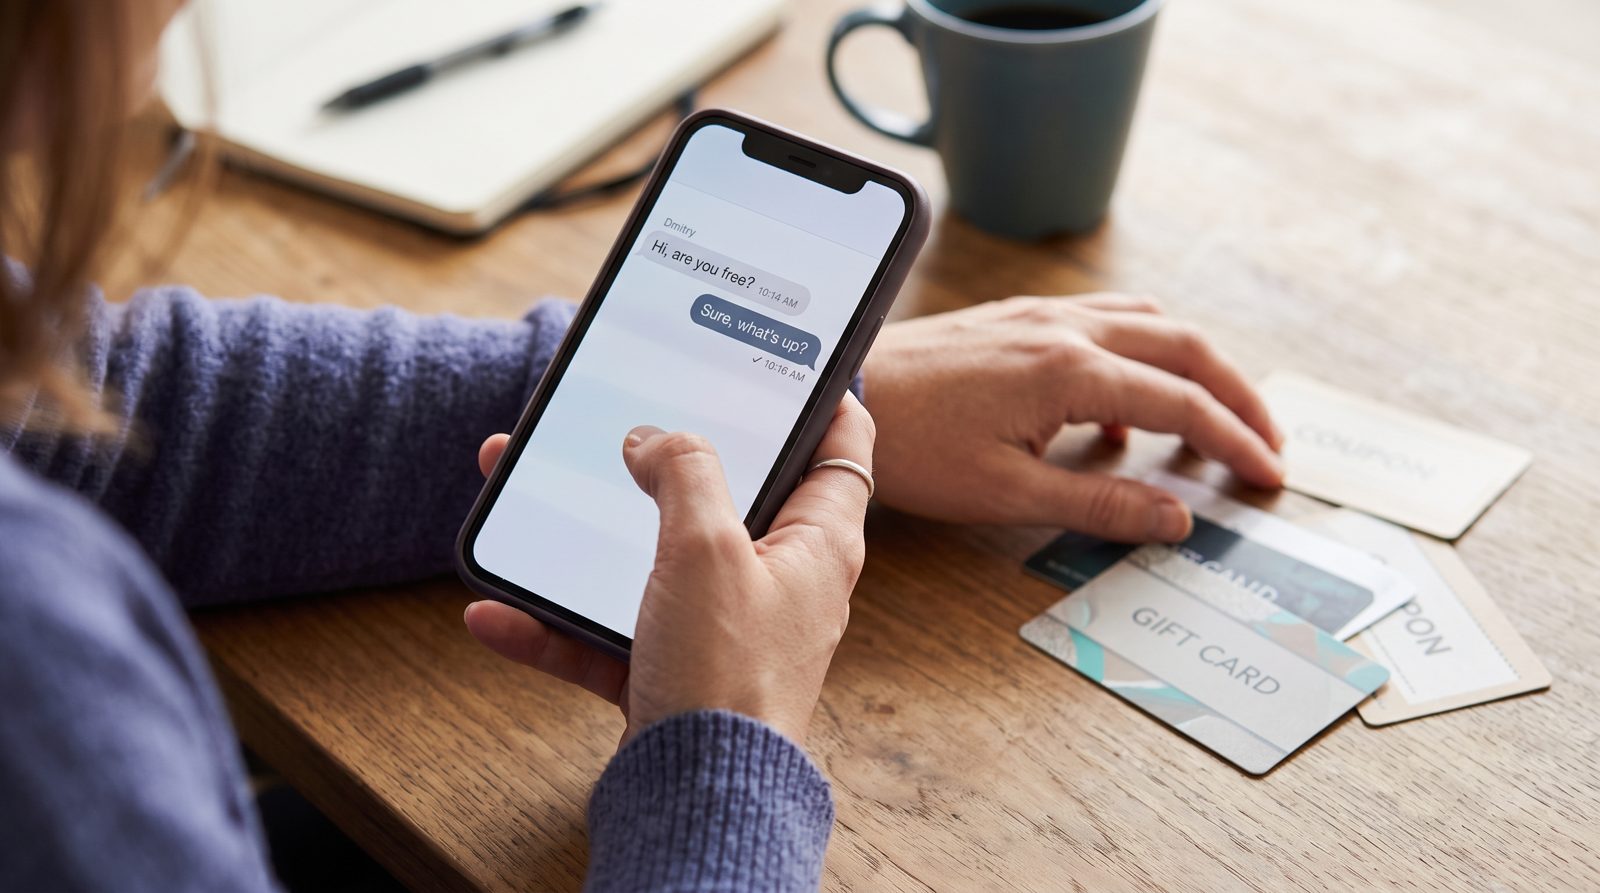
read receipts
Bedrägeriet utan nyttolast: Varför "Hej, är du ledig?" är hela tricket
Det e-postmeddelande som ditt filter inte kan stoppa är det som nästan inte säger något alls.
Det farligaste e-postmeddelandet som din chef aldrig skickade innehåller ingen länk, ingen bilaga och ingen felstavad bankvarning. Det innehåller fyra ord: "Hej, är du ledig?"
Det är bedrägeriet. Hela grejen. Och det fungerar för att det är konstruerat för att förbi alla dina försvar — även dina egna instinkter.
Här är mekaniken. Ett traditionellt phishing-e-postmeddelande bär på ett vapen: en skadlig länk, ett förgiftat PDF-dokument, en falsk inloggningssida. Ditt skräppostfilter, din e-postgateway och allt oftare ditt AI-screeninglager är alla tränade att sniffa ut sådant. De kontrollerar avsändaren mot SPF-, DKIM- och DMARC-poster. De skannar bilagor. De flaggar brådska plus en betalningsbegäran. Ett meddelande som säger "Hej, är du ledig?" utlöser ingenting av detta, för det finns inget att utlösa. Det läses som en vanlig tisdag.
Nyttolasten finns inte i e-postmeddelandet. Nyttolasten är ditt svar.
När du skriver tillbaka — "Visst, vad gäller det?" — har du gjort två saker som angriparen behövde. Du har bekräftat att kontot är aktivt och övervakat, och du har öppnat en tråd där du nu är den som tillhandahåller förtroendet. Nästa meddelande är där det slår till. Det är nästan alltid litet, troligt och tidsbegränsat: Jag sitter fast i ett möte, kan du köpa några presentkort till en klient, jag betalar dig tillbaka, skicka bara mig koderna på baksidan. Ibland är det en överföring till en "ny leverantör". Presentkortversionen är populär just för att presentkort är närmast det odelbara kontanter en vanlig anställd kan köpa på en CVS.
Detta är business email compromise, och det är inte ett marginellt problem. FBIs Internet Crime Complaint Center registrerade $2.9 miljarder i rapporterade BEC-förluster enbart år 2023 — en kategori byggd nästan helt på vanliga textmeddelanden som inte bär något för en scanner att testa — ingen bilaga, ingen länk, ingen malware. FTC har separat spårat presentkort som en av de populäraste betalningsmetoderna som bedragare kräver, med hundratals miljoner förlorade på det sättet år efter år. Det här är inte människor som faller för tecknade nigerianska prinse-mail. Det är kompetenta anställda som svarar på det som ser ut som en vanlig ping från ett namn de känner igen.
Och namnet är den andra delen av tricket. Titta på den faktiska skickaradressen, inte visningsnamnet. Angripare registrerar likande domäner — byt ut rn mot m, lägg till ett bindestreck, använd en gratis Gmail med ditt VD-namn inskrivet i fältet "från". Visningsnamn är kostnadsfria att fejka; domänen bakom @ är det inte. Det är din indikation. Om "Dave Morgan, VD" skriver från dave.morgan.exec@gmail.com, har Dave inte fått en ny e-postadress. Dave finns inte.
Anledningen till att den tråkiga inledningen slår den flashiga är psykologisk, inte teknisk. En kall betalningskrav utlöser misstanke. En varm, låg-insats-fråga bygger en relation först, så att när pengar kommer in i chatten har du redan bestämt att den här personen är vem de säger att de är. Bedrägeriet använder din egen konsekvens mot dig.
Så försvaret är inte att upptäcka en dålig länk, för det kommer det inte att finnas. Det är en regel om begäran, inte meddelandet: varje begäran om presentkort, banköverföringar eller en betalning som dirigeras genom en annan kanal än din normala process måste verifieras utanför band. Ring personen. Inte numret i e-postsignaturen — det i din telefon. Gå till deras skrivbord.
Bedragaren räknar med att du är artig nog att svara och upptagen nog att inte kontrollera. Bevisa att han har fel på den andra delen, och den första delen slutar spela någon roll.
Rättelse, 21 oktober 2026. En tidigare version sa att dessa meddelanden var sådana som "inget filter flaggade" — ett påstående om alla filter i existensen, vilket denna artikel inte kan stödja. Det som FBIs siffror beskriver, och vad argumentet faktiskt behöver, är att meddelandet inte bär något för en scanner att testa.
Källor
- FBI IC3 — 2023 Internet Crime Report, BEC losses
- FTC Consumer Advice — Gift card scam data and payment-method trends
- CISA — Social engineering and phishing guidance