read receipts
Yükü Olmayan Dolandırıcılık: Neden 'Merhaba, Müsait misin?' Bütün Hilenin Kendisi
Filtrenizin yakalayamadığı e-posta, neredeyse hiçbir şey söylemeyen e-postadır.
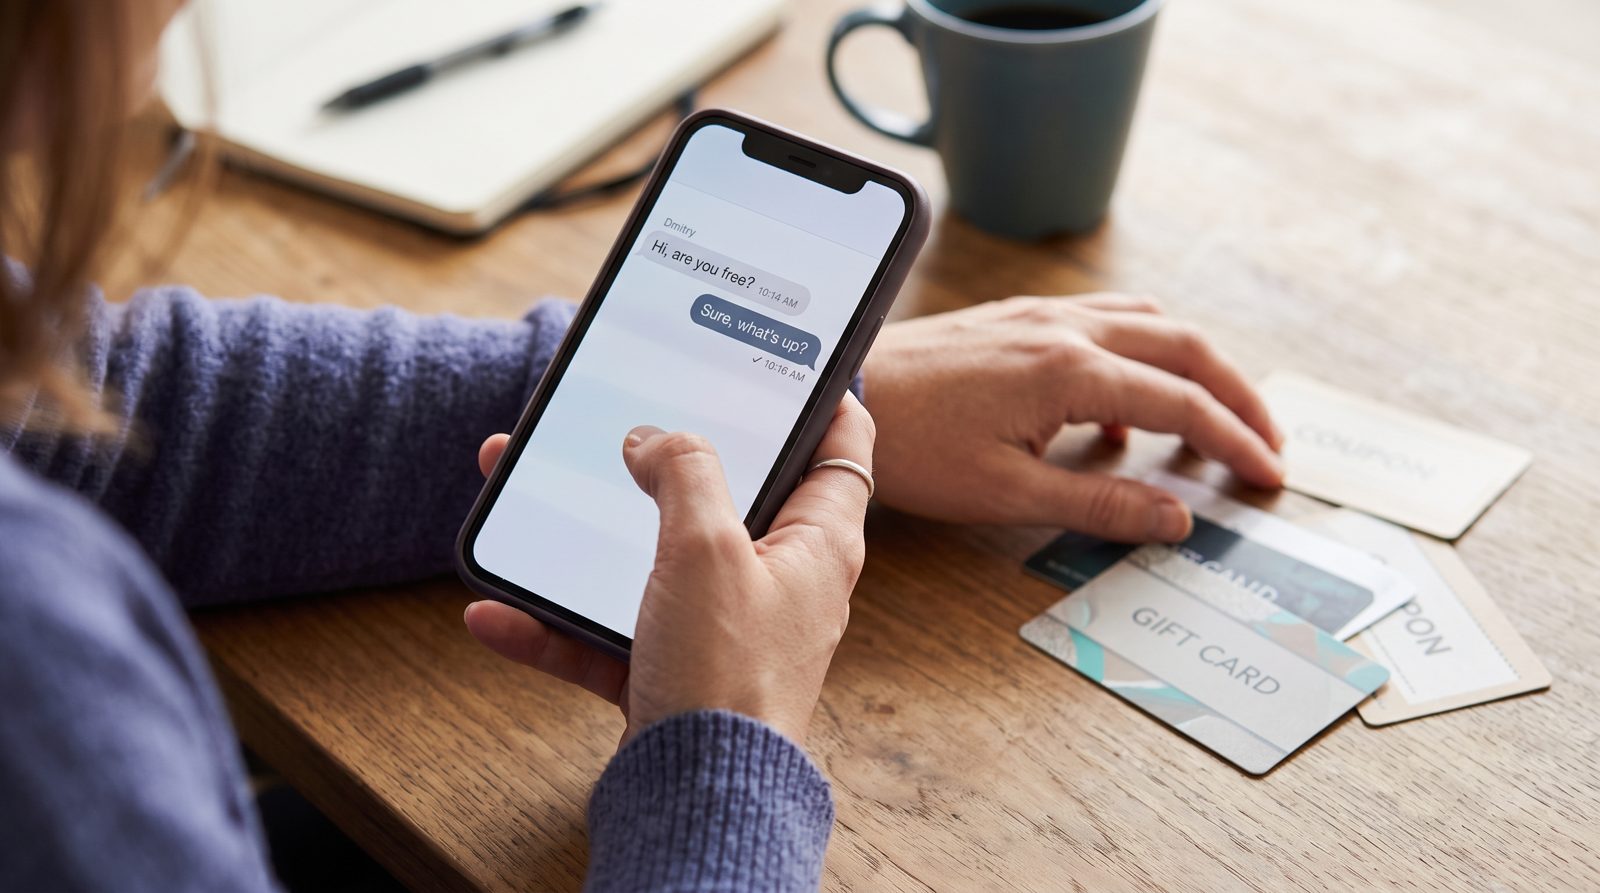
Müdürünüzün asla göndermediği en tehlikeli e-postada hiç bağlantı, ek ya da yanlış yazılmış banka uyarısı yok. İçinde dört kelime var: "Merhaba, müsait misin?"
Bu da hiledir. Bütünü bu. Ve çalışıyor çünkü tüm savunmalarınızı geçip gitmek için tasarlanmış — hatta kendi içgüdülerinizi bile.
İşte mekanizması. Geleneksel bir kimlik avı e-postası bir silah taşır: kötü niyetli bir bağlantı, zehirlenmiş bir PDF, sahte bir giriş sayfası. Spam filtreniz, e-posta ağ geçidiniz ve giderek artan oranda yapay zeka tarama katmanınız hepsi bunları tespit etmek için eğitilmiş. Göndericiye karşı SPF, DKIM ve DMARC kayıtlarını kontrol ederler. Ekleri taramalar. Aciliyet artı ödeme talebini işaretlerler. "Merhaba, müsait misin?" diyen bir mesaj bunların hiçbirini tetiklemez, çünkü tetiklenecek bir şey yoktur. Salı günü gibi okur.
Yük e-postada değildir. Yük sizin yanıtınızdır.
Geri yazar yazı — "Tabii, ne var?" — saldırganın ihtiyaç duyduğu iki şeyi yapmış olursunuz. Hesabın canlı olduğunu ve izlendiğini doğrulamış olursunuz ve artık siz güven sağlayan birisi olduğunuz bir iş parçacığı açmış olursunuz. Sonraki mesaj oraya iner. Neredeyse her zaman küçük, makul ve zaman sınırlandırılmıştır: Toplantıda sıkışıp kaldım, bir müşteri için biraz hediye kartı alabilir misin, sana parayı geri ödeyeceğim, sadece arkasındaki kodları bana gönder. Bazen "yeni bir satıcıya" yapılan bir transferdir. Hediye kartı versiyonu popülerdir çünkü hediye kartları sıradan bir çalışanın CVS'de satın alabileceği en yakın şekildir — takip edilmesi zor para.
Bu işletme e-postası uzlaşmasıdır ve marjinal bir sorun değildir. FBI'ın İnternet Suçu Şikayet Merkezi 2023 yılında tek başına $2.9 milyar raporlanan BEC kaybını kaydetti — neredeyse tamamen tarayıcının test etmesi için hiçbir şey taşımayan düz metin mesajlarından oluşan bir kategori — ek yok, bağlantı yok, kötü amaçlı yazılım yok. FTC, ayrı olarak, hediye kartlarını dolandırıcıların talep ettiği en üst ödeme yöntemlerinden biri olarak takip etti, yıl be yıl yüz milyonlarca dolar bu şekilde kaybolmuş. Bunlar karikatür Nijerya prens e-postalarına düşen insanlar değildir. Bunlar tanıdıkları bir isimden gelen normal görünüşlü bir pinge yanıt veren yetkin çalışanlardır.
Ve isim hilenin ikinci yarısıdır. Gerçek gönderme adresine bakın, görüntü adına değil. Saldırganlar benzer domain'ler kaydedderler — bir rn'yi m ile değiştirirler, kısa çizgi eklerler, CEO'nuzun adı "gönderen" alanına yazılmış ücretsiz Gmail kullanırlar. Görüntü adları sahte yapması için ücretsizdir; @ işaretinin arkasındaki domain değildir. Bu sizin gösterinizdir. "Dave Morgan, CEO" dave.morgan.exec@gmail.com adresinden yazıyorsa, Dave yeni bir e-posta adresi almamıştır. Dave mevcut değildir.
Sıkıcı açılışın gösterişli olanı yenmesinin nedeni teknik değil, psikolojiktir. Para için soğuk bir talep şüphe uyandırır. Sıcak, düşük riskli bir soru ilişkinin ilk inşası olur, böylece para konuşmaya girdikten sonra, bu kişinin kim olduğunu zaten kararlaştırmış olursunuz. Dolandırıcılık kendi tutarlılığınızı sizin aleyhinizie karşı kullanır.
Savunma kötü bir bağlantı tespit etmek değildir, çünkü biri olmayacaktır. Bu mesaj hakkında bir kural değil, talep hakkında bir kuraldır: hediye kartı, banka transferi veya normal sürecinizin dışında yönlendirilen herhangi bir ödeme talebi bant dışında doğrulanır. Kişiyi arayın. E-posta imzasındaki numarayı değil — telefonunuzdaki numarayı. Masasına yürüyün.
Dolandırıcı sizin yeterince nazik olmak için yanıt vermenize ve kontrol etmek için yeterince meşgul olmanıza güveniyor. Onları ikinci kısımda haksız çıkartın ve birinci kısım önemli olmaktan çıkar.
Düzeltme, 21 Ekim 2026. Önceki bir sürüm bu mesajların "hiçbir filtrenin işaretlemediği" olanlar olduğunu söyledi — varlığında her filtre hakkında bir iddia, bu makale bunu destekleyemez. FBI'ın rakamlarının tanımladığı ve argümanın aslında ihtiyaç duyduğu şey, mesajın bir tarayıcının test etmesi için hiçbir şey taşımasıdır.
@@END@@Kaynaklar
- FBI IC3 — 2023 Internet Crime Report, BEC losses
- FTC Consumer Advice — Gift card scam data and payment-method trends
- CISA — Social engineering and phishing guidance