read receipts
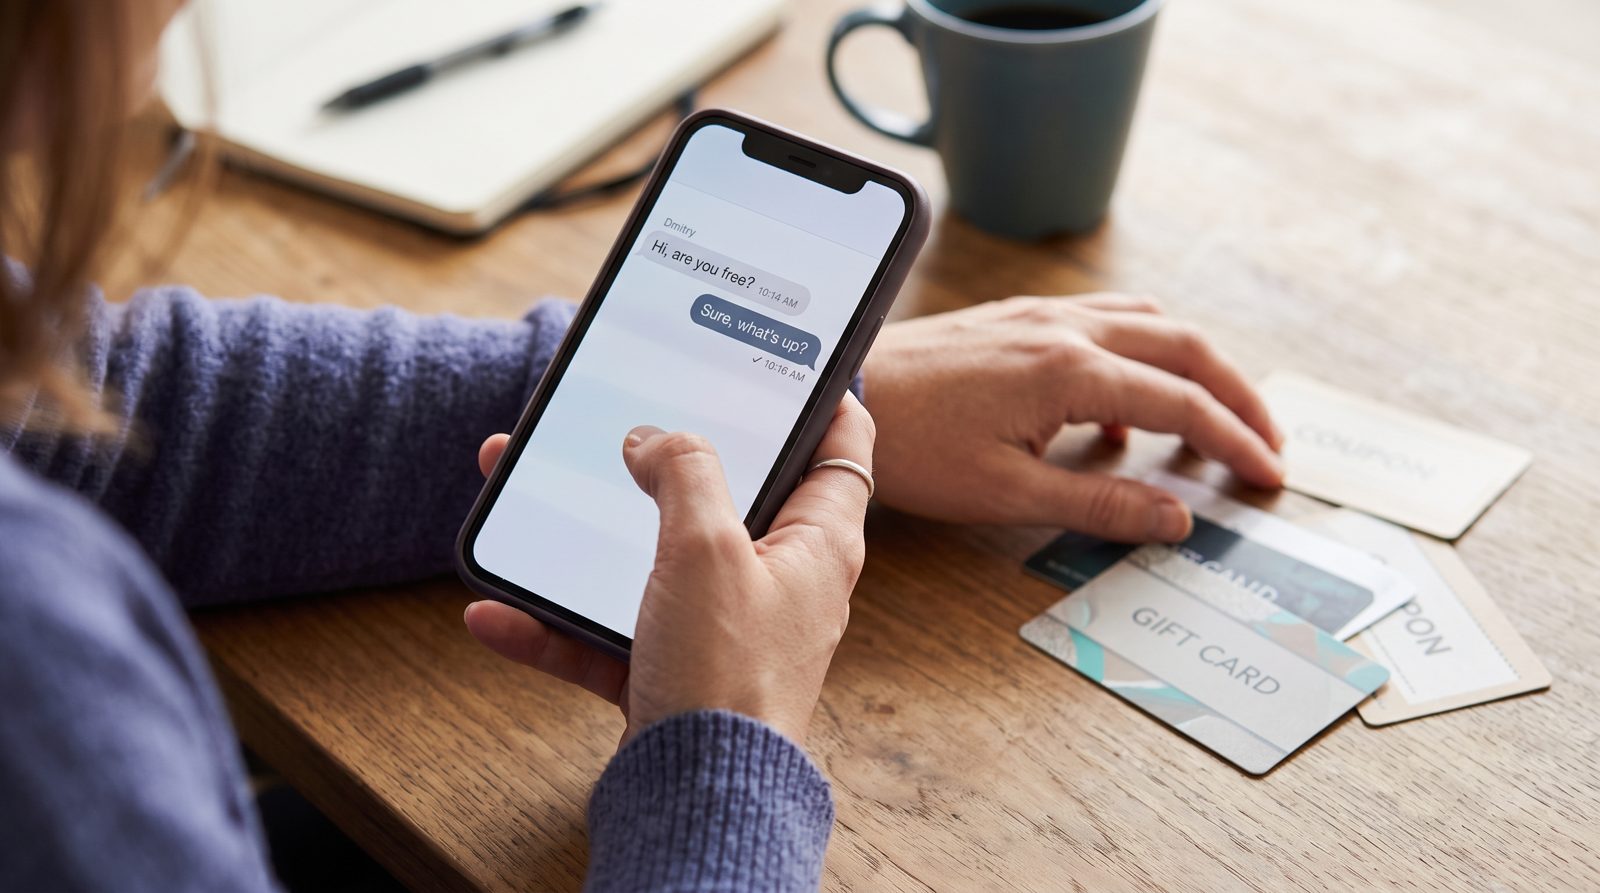
De oplichterij zonder lading: waarom 'Hoi, ben je vrij?' het hele trucje is
De e-mail die je filter niet kan tegenhouden is degene die bijna niets zegt.
De gevaarlijkste e-mail die je baas nooit heeft verzonden bevat geen link, geen bijlage en geen verkeerd gespelde bankwaarschuwing. Hij bevat vier woorden: "Hoi, ben je vrij?"
Dat is de oplichterij. Het hele ding. En het werkt omdat het is gebouwd om langs alle verdedigingen heen te glippen — inclusief je eigen instinct.
Zo werkt het mechanisme. Een traditionele phishing-e-mail bevat een wapen: een kwaadaardige link, een vergiftigde PDF, een nepinlogpagina. Je spamfilter, je e-mailgateway en steeds vaker je AI-screeningslaag zijn allemaal getraind om die op te sporen. Ze controleren de afzender tegen SPF-, DKIM- en DMARC-records. Ze scannen bijlagen. Ze markeren urgentie plus een betalingsverzoek. Een bericht dat zegt "Hoi, ben je vrij?" activeert niets van dat alles, omdat er niets is om te activeren. Het leest als een doorsnee dinsdag.
De lading zit niet in de e-mail. De lading is jouw antwoord.
Zodra je terugschrijft — "Prima, wat is er?" — heb je twee dingen gedaan die de aanvaller nodig had. Je hebt bevestigd dat het account actief is en wordt gecontroleerd, en je hebt een thread geopend waarin jij nu degene bent die het vertrouwen verstrekt. Het volgende bericht is waar het toeslaat. Het is bijna altijd klein, aannemelijk en aan tijd gebonden: ik zit vast in een vergadering, kun je wat cadeaukaarten voor een klant halen, ik betaal je terug, stuur me gewoon de codes van de achterkant. Soms is het een overboeking naar een "nieuwe leverancier". De cadeaukaartversie is populair precies omdat cadeaukaarten het dichtst in de buurt komen van onopspoorbaar geld dat een normale medewerker in een CVS kan kopen.
Dit is business email compromise, en het is geen randprobleem. Het Internet Crime Complaint Center van de FBI registreerde in 2023 alleen al $2,9 miljard aan gemelde BEC-verliezen — een categorie die bijna volledig bestaat uit platte-tekstberichten die niets voor een scanner hebben om te testen — geen bijlage, geen link, geen malware. De FTC heeft afzonderlijk cadeaukaarten gevolgd als een van de meest geëiste betalingsmethoden door oplichters, met jaar na jaar honderden miljoenen verloren op die manier. Dit zijn geen mensen die voor cartoonachtige Nigeriaanse-prins-e-mails vallen. Het zijn competente medewerkers die reageren op wat eruitziet als een normale ping van een naam die ze herkennen.
En de naam is het tweede deel van het trucje. Kijk naar het werkelijke verzendadres, niet naar de weergavenaam. Aanvallers registreren namaakdomeinen — vervang een rn door een m, voeg een koppelteken toe, gebruik een gratis Gmail met de naam van je CEO in het "van"-veld. Weergavenamen zijn gratis te vervalsen; het domein achter de @ niet. Dat is je aanwijzing. Als "Dave Morgan, CEO" schrijft vanuit dave.morgan.exec@gmail.com, dan heeft Dave geen nieuw e-mailadres gekregen. Dave bestaat niet.
De reden dat de saaie openingszin de flitsende verslaat is psychologisch, niet technisch. Een koude vraag om geld triggert argwaan. Een warme, laagdrempelige vraag bouwt eerst een relatie op, zodat op het moment dat geld ter sprake komt, je al hebt besloten dat deze persoon is wie ze zeggen dat ze zijn. De oplichterij leent je eigen consistentie tegen jezelf in.
Dus de verdediging bestaat niet uit het opspotten van een slechte link, omdat die er niet zal zijn. Het is een regel over het verzoek, niet over het bericht: elk verzoek om cadeaukaarten, overschrijvingen of een betaling via een kanaal buiten je normale proces moet out-of-band worden geverifieerd. Bel de persoon. Niet het nummer in de e-mailhandtekening — het nummer in je telefoon. Loop naar hun bureau.
De oplichter rekent erop dat je beleefd genoeg bent om te antwoorden en druk genoeg om niet te controleren. Bewijs hen ongelijk op het tweede punt, en het eerste punt doet er niet meer toe.
Correctie, 21 oktober 2026. Een eerdere versie zei dat dit berichten waren "waar geen filter iets van zei" — een bewering over elk filter dat bestaat, wat dit artikel niet kan staven. Wat de cijfers van de FBI beschrijven, en wat het argument eigenlijk nodig heeft, is dat het bericht niets voor een scanner heeft om te testen.
Bronnen
- FBI IC3 — 2023 Internet Crime Report, BEC losses
- FTC Consumer Advice — Gift card scam data and payment-method trends
- CISA — Social engineering and phishing guidance