read receipts
La estafa sin carga útil: por qué "Hola, ¿estás libre?" es el truco completo
El email que tu filtro no puede detener es el que casi no dice nada.
El email más peligroso que tu jefe nunca envió no contiene enlace, no contiene adjunto, y no contiene ninguna advertencia bancaria con faltas de ortografía. Contiene cuatro palabras: "Hola, ¿estás libre?"
Esa es la estafa. Todo completo. Y funciona porque está diseñada para atravesar cada defensa que tienes — incluyendo tus propios instintos.
Así funcionan los mecanismos. Un email de phishing tradicional lleva un arma: un enlace malicioso, un PDF envenenado, una página de inicio de sesión falsa. Tu filtro de spam, tu puerta de enlace de email, y cada vez más tu capa de análisis de IA están entrenados para detectarlos. Verifican el remitente contra registros SPF, DKIM y DMARC. Analizan adjuntos. Marcan urgencia más una solicitud de pago. Un mensaje que dice "Hola, ¿estás libre?" no dispara nada de eso, porque no hay nada que disparar. Se lee como un martes cualquiera.
La carga útil no está en el email. La carga útil es tu respuesta.
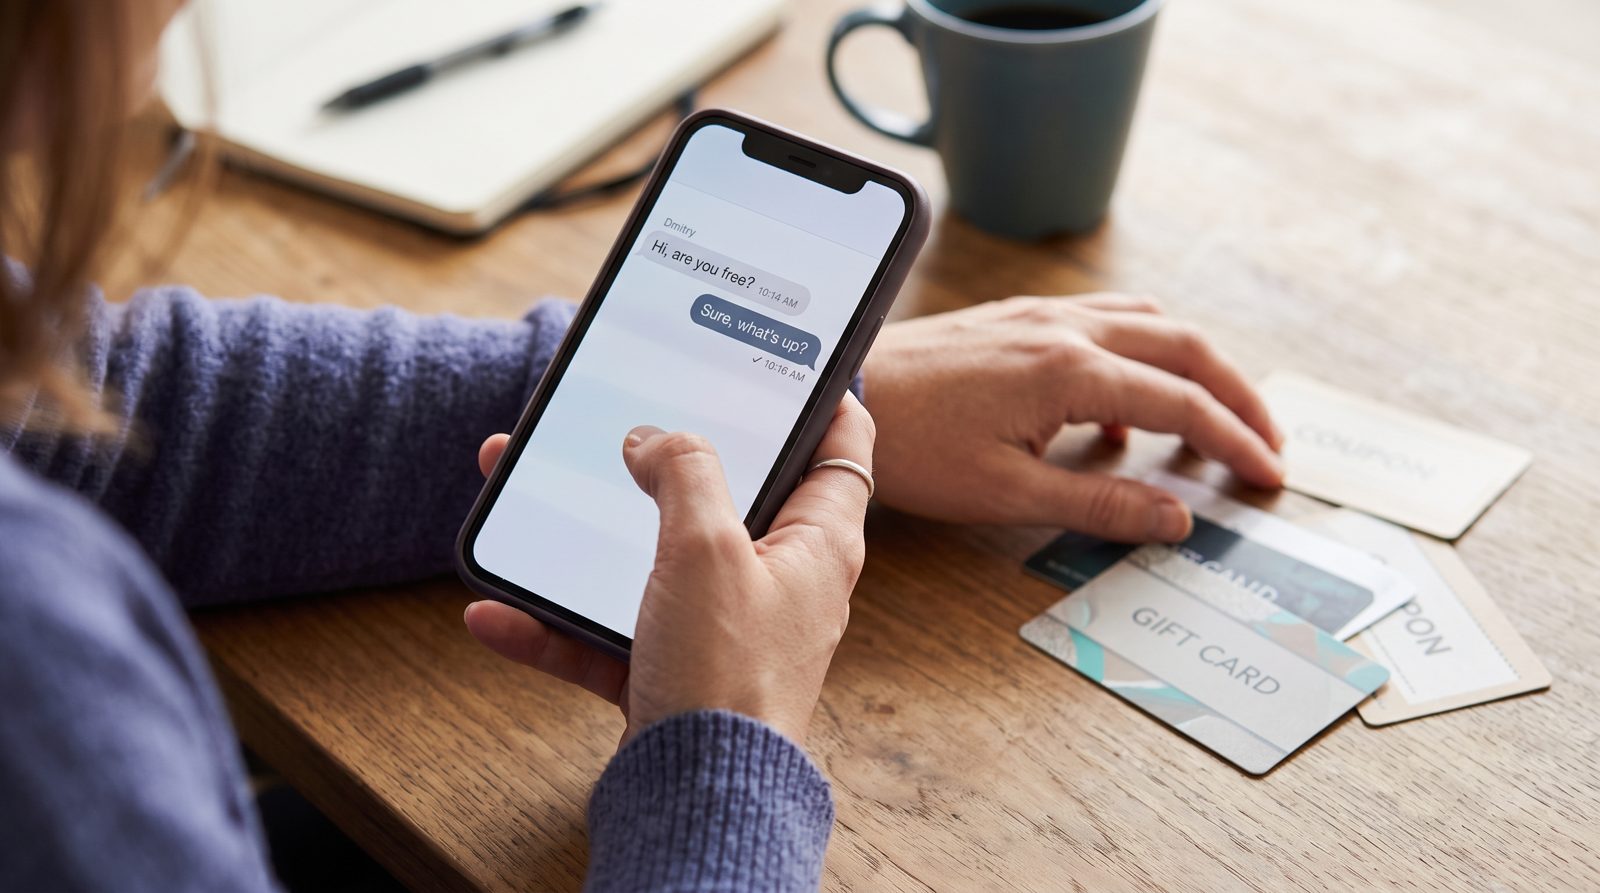
Una vez que escribes de vuelta — "Claro, ¿qué pasa?" — has hecho dos cosas que el atacante necesitaba. Has confirmado que la cuenta está activa y monitoreada, y has abierto un hilo donde tú eres ahora quien está suministrando la confianza. El siguiente mensaje es donde cae. Es casi siempre pequeño, plausible y limitado en tiempo: estoy atrapado en una reunión, ¿puedes comprar algunas tarjetas de regalo para un cliente, te las reembolso, solo envíame los códigos de atrás. A veces es una transferencia a un "nuevo proveedor". La versión de tarjeta de regalo es popular precisamente porque las tarjetas de regalo son lo más cercano al dinero en efectivo inrastreable que un empleado normal puede comprar en una CVS.
Esto es compromiso de email empresarial, y no es un problema marginal. El Centro de Quejas de Delitos por Internet del FBI registró $2.9 mil millones en pérdidas de BEC reportadas en 2023 solamente — una categoría construida casi enteramente sobre mensajes de texto plano que no contienen nada para que un escáner pruebe — sin adjunto, sin enlace, sin malware. La FTC, por separado, ha rastreado tarjetas de regalo como uno de los principales métodos de pago que los estafadores exigen, con cientos de millones perdidos de esa manera año tras año. Estas no son personas cayendo en emails de príncipes nigerianos de caricatura. Son empleados competentes respondiendo a lo que parece un ping normal de un nombre que reconocen.
Y el nombre es la segunda mitad del truco. Mira la dirección de envío real, no el nombre mostrado. Los atacantes registran dominios parecidos — cambian una rn por una m, añaden un guion, usan un Gmail gratuito con el nombre de tu CEO escrito en el campo "de". Los nombres mostrados son gratis de falsificar; el dominio detrás de la @ no lo es. Esa es tu pista. Si "Dave Morgan, CEO" está escribiendo desde dave.morgan.exec@gmail.com, Dave no tiene una nueva dirección de email. Dave no existe.
La razón por la que el mensaje aburrido vence al llamativo es psicológica, no técnica. Una demanda fría de dinero dispara sospecha. Una pregunta cálida y de bajo riesgo construye una relación primero, así que para cuando el dinero entra en la conversación, ya has decidido que esta persona es quien dice ser. La estafa aprovecha tu propia consistencia en tu contra.
Así que la defensa no es detectar un enlace malo, porque no habrá uno. Es una regla sobre la solicitud, no sobre el mensaje: cualquier pedido de tarjetas de regalo, transferencias electrónicas, o un pago encaminado a través de un canal distinto a tu proceso normal se verifica fuera de banda. Llama a la persona. No al número en la firma del email — el que está en tu teléfono. Camina a su escritorio.
El estafador está contando con que seas lo suficientemente educado para responder y lo suficientemente ocupado para no verificar. Demuéstrale que se equivoca en la segunda parte, y la primera parte deja de importar.
Corrección, 21 de octubre de 2026. Una versión anterior decía que estos mensajes eran aquellos que "ningún filtro marcó" — una afirmación sobre cada filtro en existencia, que este artículo no puede respaldar. Lo que las cifras del FBI describen, y lo que el argumento realmente necesita, es que el mensaje no contiene nada para que un escáner pruebe.
Fuentes
- FBI IC3 — 2023 Internet Crime Report, BEC losses
- FTC Consumer Advice — Gift card scam data and payment-method trends
- CISA — Social engineering and phishing guidance