read receipts
L'arnaque sans charge utile : pourquoi « Salut, tu es libre ? » est tout le stratagème
L'e-mail que votre filtre ne peut pas intercepter est celui qui ne dit presque rien.
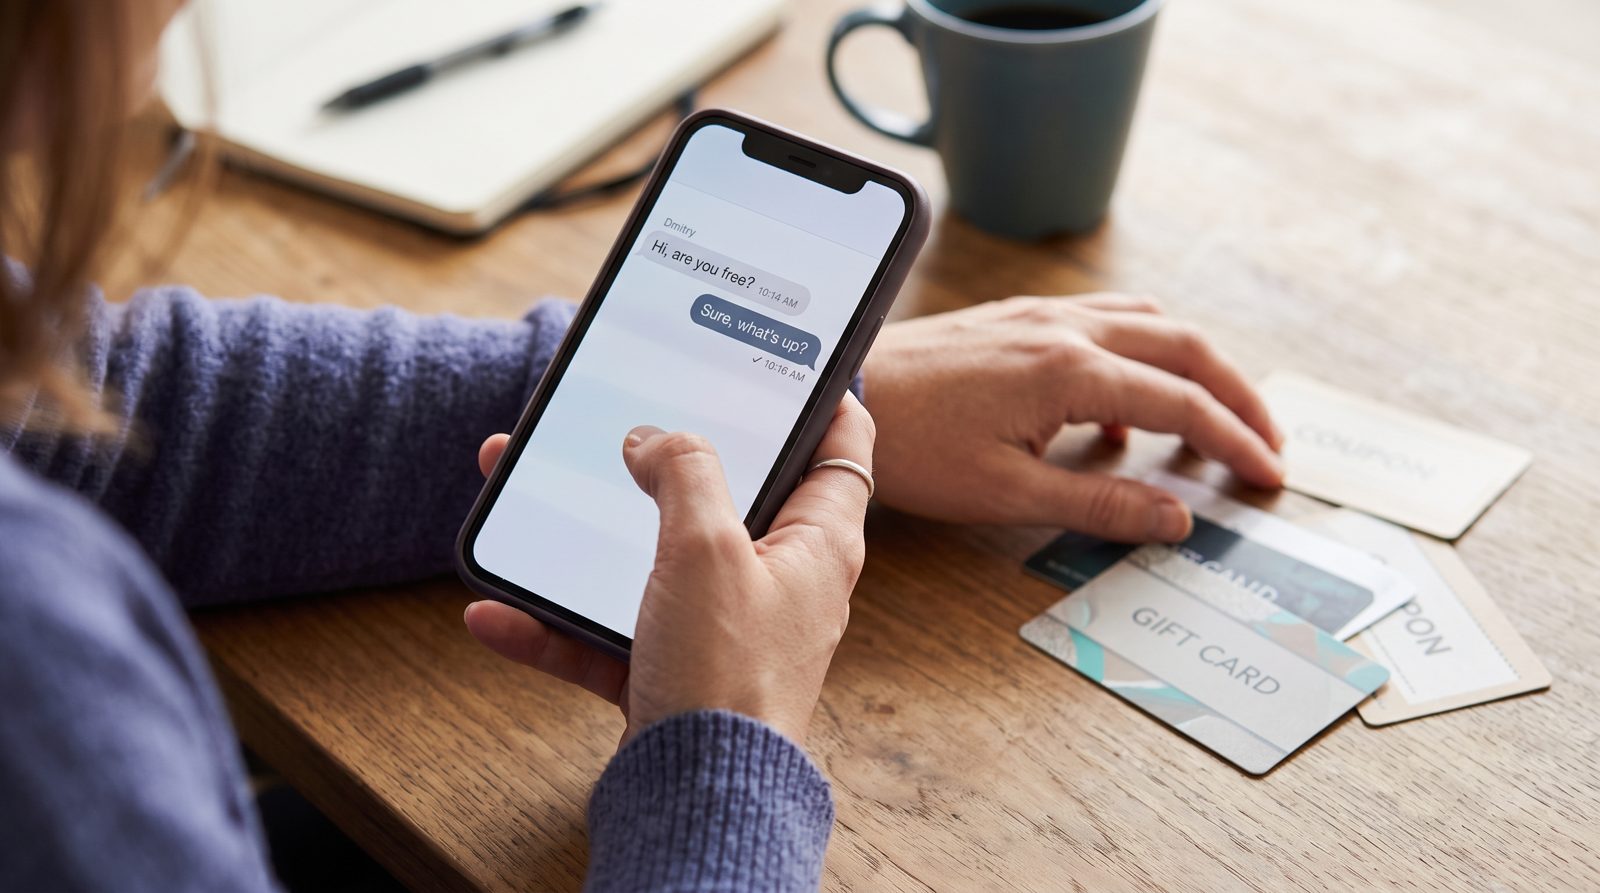
L'e-mail le plus dangereux que votre patron n'a jamais envoyé ne contient pas de lien, pas de pièce jointe, pas d'avertissement bancaire mal orthographié. Il contient quatre mots : « Salut, tu es libre ? »
C'est l'arnaque. Tout le stratagème. Et cela fonctionne parce que c'est conçu pour passer inaperçu face à toutes vos défenses — y compris vos propres instincts.
Voici le fonctionnement. Un e-mail de phishing traditionnel porte une arme : un lien malveillant, un PDF empoisonné, une fausse page de connexion. Votre filtre anti-spam, votre passerelle e-mail et de plus en plus votre couche de filtrage par IA sont tous entraînés à les débusquer. Ils vérifient l'expéditeur par rapport aux enregistrements SPF, DKIM et DMARC. Ils analysent les pièces jointes. Ils signalent l'urgence associée à une demande de paiement. Un message qui dit « Salut, tu es libre ? » ne déclenche rien de tout cela, car il n'y a rien à déclencher. Il ressemble à un mardi ordinaire.
La charge utile n'est pas dans l'e-mail. La charge utile est votre réponse.
Une fois que vous répondez — « Bien sûr, quoi de neuf ? » — vous avez fait deux choses dont l'attaquant avait besoin. Vous avez confirmé que le compte est actif et surveillé, et vous avez ouvert un fil de discussion où vous êtes maintenant celui qui fournit la confiance. Le message suivant est le coup. C'est presque toujours de petite taille, plausible et limité dans le temps : Je suis bloqué en réunion, tu peux acheter des cartes-cadeaux pour un client, je te rembourserai, envoie-moi juste les codes au dos. Parfois c'est un virement à un « nouveau fournisseur ». La version avec cartes-cadeaux est populaire précisément parce que les cartes-cadeaux sont la chose la plus proche de l'argent traçable qu'un employé normal peut acheter à la CVS.
C'est du détournement d'e-mail professionnel, et ce n'est pas un problème marginal. Le FBI's Internet Crime Complaint Center a enregistré $2,9 milliards en pertes de BEC signalées en 2023 uniquement — une catégorie construite presque entièrement sur des messages en texte brut qui ne contiennent rien pour qu'un scanner teste — pas de pièce jointe, pas de lien, pas de malware. La FTC, séparément, a suivi les cartes-cadeaux comme l'une des principales méthodes de paiement que les arnaqueurs exigent, avec des centaines de millions de pertes de cette manière année après année. Ce ne sont pas des gens qui tombent pour des e-mails de prince nigérian de cartoon. Ce sont des employés compétents répondant à ce qui ressemble à une ping normale d'un nom qu'ils reconnaissent.
Et le nom est la deuxième moitié du stratagème. Regardez l'adresse d'envoi réelle, pas le nom affiché. Les attaquants enregistrent des domaines ressemblants — remplacez un rn par un m, ajoutez un tiret, utilisez un Gmail gratuit avec le nom de votre PDG dans le champ « de ». Les noms affichés sont gratuits à falsifier ; le domaine derrière le @ ne l'est pas. C'est votre indice. Si « Dave Morgan, PDG » écrit depuis dave.morgan.exec@gmail.com, Dave n'a pas eu une nouvelle adresse e-mail. Dave n'existe pas.
La raison pour laquelle l'ouverture ennuyeuse bat celle qui brille est psychologique, pas technique. Une demande d'argent froide déclenche la suspicion. Une question chaleureuse, sans risque, établit d'abord une relation, de sorte qu'au moment où l'argent entre dans la conversation, vous avez déjà décidé que cette personne est qui elle prétend être. L'arnaque exploite votre propre cohérence contre vous.
Donc la défense n'est pas de repérer un mauvais lien, car il n'y en aura pas. C'est une règle sur la demande, pas le message : toute demande de cartes-cadeaux, de virements, ou d'un paiement acheminé par un canal autre que votre processus normal doit être vérifiée hors-bande. Appelez la personne. Pas le numéro dans la signature de l'e-mail — celui qui est dans votre téléphone. Allez à son bureau.
L'arnaqueur compte sur le fait que vous êtes assez poli pour répondre et assez occupé pour ne pas vérifier. Prouvez-lui qu'il se trompe sur le deuxième point, et le premier point cesse d'avoir de l'importance.
Correction, 21 octobre 2026. Une version antérieure disait que ces messages étaient ceux qu'« aucun filtre n'avait signalés » — une affirmation sur chaque filtre en existence, ce que cet article ne peut pas soutenir. Ce que les chiffres du FBI décrivent, et ce dont l'argument a vraiment besoin, c'est que le message ne contient rien pour qu'un scanner le teste.
Sources
- FBI IC3 — 2023 Internet Crime Report, BEC losses
- FTC Consumer Advice — Gift card scam data and payment-method trends
- CISA — Social engineering and phishing guidance