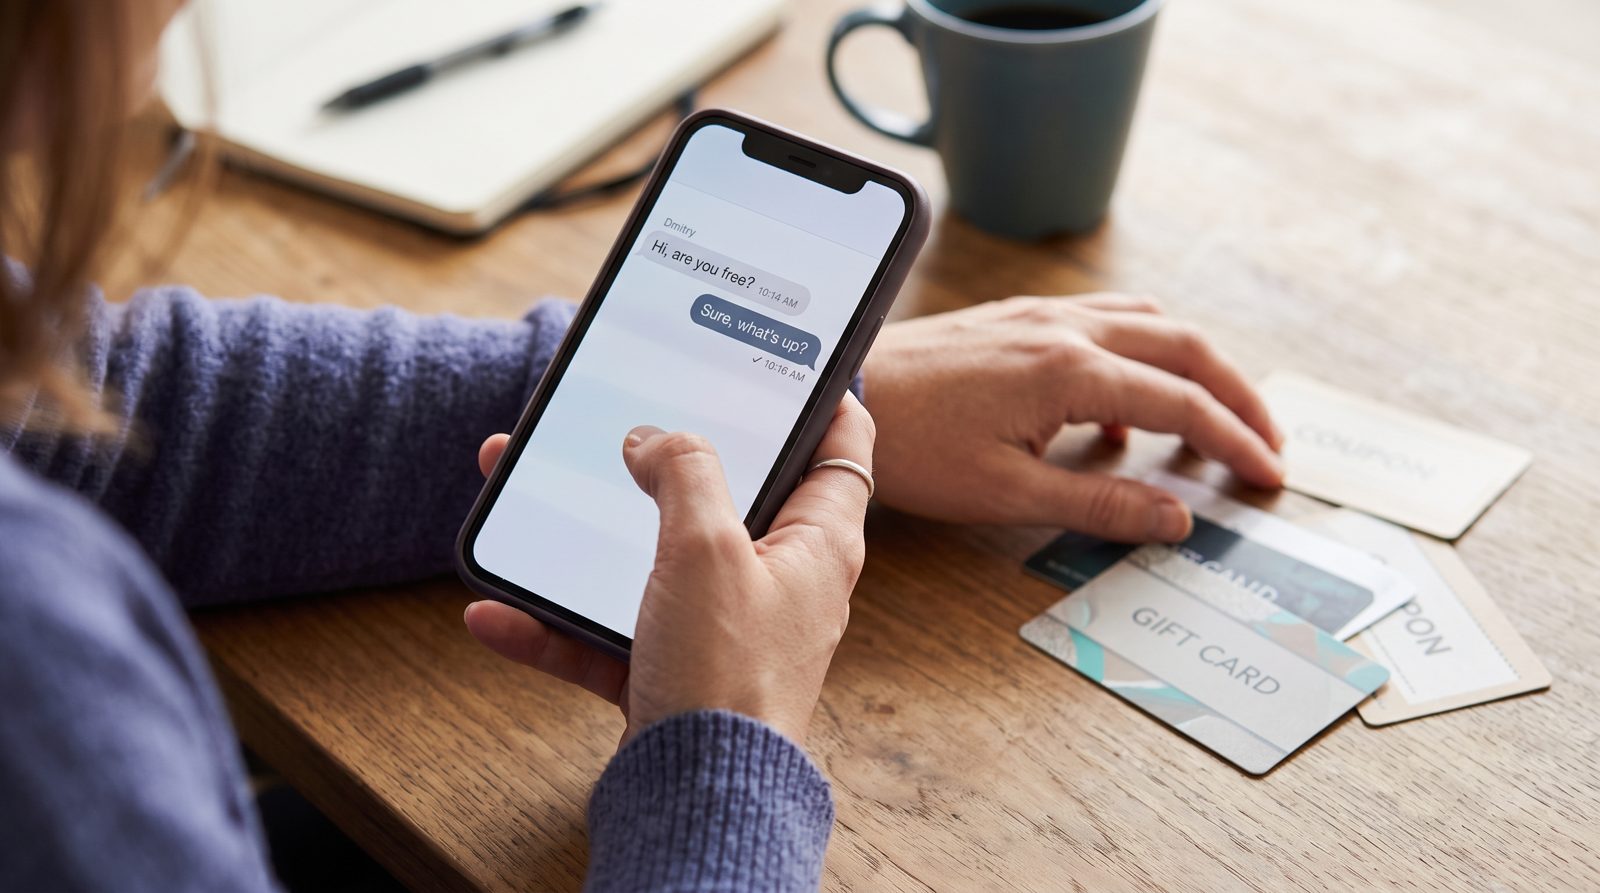
read receipts
بغیر پے لوڈ کے سکیم: کیوں 'ہائے، کیا تم فارغ ہو؟' پورا چال ہے
وہ ای میل جو آپ کے فلٹر نہیں پکڑ سکتے وہ ہے جو تقریباً کچھ بھی نہیں کہتی۔
سب سے خطرناک ای میل جو آپ کے باس نے کبھی بھیجی ہی نہیں، اس میں کوئی لنک نہیں، کوئی اٹیچمنٹ نہیں، اور کوئی غلط ہجے والی بینک کی انتباہ نہیں۔ اس میں چار الفاظ ہیں: "ہائے، کیا تم فارغ ہو؟"
یہ سکیم ہے۔ پورا معاملہ۔ اور یہ کام کرتا ہے کیونکہ یہ آپ کے ہر دفاع سے پھسلنے کے لیے بنایا گیا ہے — یہاں تک کہ آپ کی اپنی سوچ سے بھی۔
یہاں میکانکس ہے۔ ایک روایتی فشنگ ای میل میں ہتھیار ہوتا ہے: ایک نقصان دہ لنک، ایک زہریلا PDF، ایک جعلی لاگ ان صفحہ۔ آپ کا اسپیم فلٹر، آپ کا ای میل گیٹ وے، اور تیزی سے آپ کی AI اسکریننگ لیئر سب اِن کو سونگھنے کے لیے تربیت یافتہ ہے۔ یہ بھیجنے والے کی جانچ SPF، DKIM، اور DMARC ریکارڈز کے خلاف کرتے ہیں۔ یہ اٹیچمنٹس کو سکیٹ کرتے ہیں۔ یہ فوری صورتحال کے ساتھ ایک ادائیگی کی درخواست کو پرچم دیتے ہیں۔ ایک پیغام جو "ہائے، کیا تم فارغ ہو؟" کہتا ہے، اس میں سے کوئی بھی نہیں، کیونکہ پرکھنے کے لیے کچھ بھی نہیں ہے۔ یہ بدھ کے دن جیسے لگتا ہے۔
پے لوڈ ای میل میں نہیں ہے۔ پے لوڈ آپ کا جواب ہے۔
ایک بار جب آپ واپس لکھتے ہیں — "یقیناً، کیا بات ہے؟" — آپ نے وہ دونوں چیزیں کر دی ہیں جو حملہ آور کو درکار تھے۔ آپ نے تصدیق کی ہے کہ اکاؤنٹ زندہ ہے اور نگرانی میں ہے، اور آپ نے ایک تھریڈ کھول دیا ہے جہاں آپ اب وہ ہیں جو اعتماد فراہم کر رہے ہیں۔ اگلا پیغام وہ ہے جہاں یہ آتا ہے۔ یہ تقریباً ہمیشہ چھوٹا، معقول، اور وقت کی حد میں ہوتا ہے: میں ایک میٹنگ میں پھنسا ہوں، کیا تم کسی کلائنٹ کے لیے کچھ گفٹ کارڈز حاصل کر سکتے ہو، میں تمہیں واپسی کروں گا، بس مجھے پیچھے کے کوڈز بھیج دو۔ کبھی کبھی یہ ایک "نئے ویندور" کو ایک تار ہوتا ہے۔ گفٹ کارڈ کے ورژن کی وجہ سے یہ مشہور ہے کہ گفٹ کارڈز غیر سراغی نقد جیسا چیز ہے جو ایک عام ملازم CVS میں خرید سکتا ہے۔
یہ بزنس ای میل کمپروائز ہے، اور یہ فریب ہے۔ FBI کے انٹرنیٹ کرائم کمپلینٹ سینٹر نے $2.9 بلین اندراج BEC نقصانات 2023 میں اکیلے — ایک زمرہ جو تقریباً مکمل طور پر سادہ متن پیغامات پر بنایا گیا ہے جو ایک سکیننر کے لیے پرکھنے کے لیے کچھ نہیں لے جاتے — کوئی اٹیچمنٹ نہیں، کوئی لنک نہیں، کوئی میلویئر نہیں۔ FTC نے الگ سے، گفٹ کارڈز کو ایک اہم ادائیگی کے طریقوں میں سے ایک کے طور پر ٹریک کیا ہے جو سکیمر مانگتے ہیں، سینکڑوں ملین سال بھر اس طریقے سے ضائع ہوتے ہیں۔ یہ لوگ کارٹون نائجیرین شہزادے ای میلوں کے لیے نہیں پڑ رہے ہیں۔ وہ قابل قبول ملازمین ہیں جو ایک ایسے نام سے جو معمول کی پنگ جیسی لگتی ہے کا جواب دے رہے ہیں جسے وہ پہچانتے ہیں۔
اور نام حیلے کا دوسرا حصہ ہے۔ نام ظاہر کریں نہیں، اصل بھیجنے والے کا پتہ دیکھیں۔ حملہ آور نقالی ڈومینز رجسٹر کرتے ہیں — ایک rn کو m کے لیے تبدیل کریں، ایک ہائفن شامل کریں، اپنے CEO کا نام "سے" فیلڈ میں ٹائپ کرتے ہوئے ایک مفت Gmail استعمال کریں۔ ڈسپلے نام فارغ سے دھوکہ دینا ہے؛ @ کے پیچھے کا ڈومین نہیں۔ یہ آپ کا ٹیل ہے۔ اگر "Dave Morgan, CEO" dave.morgan.exec@gmail.com سے لکھ رہا ہے، تو Dave کے پاس ایک نیا ای میل پتہ نہیں ہے۔ Dave موجود نہیں ہے۔
اس وجہ سے بورنگ اوپنر فلیشی سے بہتر ہے یہ نفسیاتی ہے، تکنیکی نہیں۔ رقم کی ایک سردی میں مانگ شک کو متحرک کرتی ہے۔ ایک گرم، کم اسٹیکس والا سوال پہلے ایک رشتہ بناتا ہے، تاکہ جب تک رقم بات میں آتی ہے، آپ نے پہلے سے ہی فیصلہ کر لیا ہو کہ یہ شخص وہی ہے جو وہ کہتے ہیں۔ سکیم آپ کے اپنے مطابقت کے خلاف آپ کو قرض دیتا ہے۔
تو دفاع ایک برا لنک اسپاٹ نہیں ہے، کیونکہ ایک نہیں ہوگا۔ یہ پیغام کے بارے میں ایک اصول ہے، درخواست کے بارے میں: گفٹ کارڈز، تار منتقلی، یا کسی ادائیگی کے لیے کوئی بھی درخواست جو آپ کے عام عمل کے علاوہ کسی اور چینل کے ذریعے منتقل ہو، اس کی جانچ باہر سے کی جائے۔ شخص کو کال کریں۔ وہ نمبر نہیں جو ای میل کے دستخط میں ہے — وہ نمبر جو آپ کے فون میں ہے۔ ان کی میز پر چلے جائیں۔
سکیمر اس بات پر گنتی کر رہے ہیں کہ آپ جواب دینے کے لیے شائستہ ہو اور دوسرے حصے کو چیک نہ کرنے کے لیے مصروف ہو۔ انہیں دوسرے حصے پر غلط ثابت کریں، اور پہلا حصہ اہم نہیں رہ جاتا۔
اصلاح، 21 اکتوبر 2026۔ ایک پہلے کے ورژن میں کہا گیا تھا کہ یہ پیغامات وہ تھے "کوئی فلٹر جھنڈا نہیں" — موجودہ ہر فلٹر کے بارے میں ایک دعویٰ، جس کا یہ مضمون حمایت نہیں کر سکتا۔ جو FBI کے اعداد بیان کرتے ہیں، اور جو دلیل کو درحقیقت درکار ہے، وہ یہ ہے کہ پیغام ایک سکیننر کے لیے پرکھنے کے لیے کچھ نہیں لے جاتا۔
ذرائع
- FBI IC3 — 2023 Internet Crime Report, BEC losses
- FTC Consumer Advice — Gift card scam data and payment-method trends
- CISA — Social engineering and phishing guidance