read receipts
اسپم در صندوق ایمیلت میدونه کی خبر داد. فقط باید بلد باشی چطور ازش بپرسی.
Apple's Hide My Email آدرستو مخفی میکنه. یک نام مستعار منحصر به فرد کاری بهتر انجام میده: نام شرکتی رو که تو رو فاش کرده معرفی میکنه.
یک بار ایمیل اسپم گرفتم که با نامی آدرسدهی شده بود که هیچ انسانی تا به حال نام نزده بود: chairs-direct@. آن نام مستعار رو سال قبل ساختم، دقیقاً روی یک سایت فروشگاه مبلمان استفاده کردم، و دوباره هرگز نوشتم نشد. پس وقتی که اسپم شروع شد برای اون نام مستعار فرود آمدن، هیچ راز نبود، هیچ شانه خالی کردن نبود، هیچ "چطور آدرسم رو گرفتند؟" نبود. شرکت مبلمان آدرسم رو گرفتند چون من بهشون دادم. و بعد شخص دیگهای اونو از اونجا گرفت.
این همه چیز درباره نامهای مستعار برای هر ثبتنام است، و این تنها چیزی است که هیچکس اشاره نمیکند وقتی که میگن فقط Apple's Hide My Email رو روشن کن.
Hide My Email واقعاً مفید است. یک relay تصادفی مثل wandering-otter9182@icloud.com تولید میکنه، ایمیل رو به صندوق واقعیات فوروارد میکنه، و بعداً اجازه میده اون relay رو خاموش کنی. مستندات خود Apple صریح هستند که هدفش این است که آدرس واقعیات خصوصی بماند و یک دکمه خاموشی بهت بده. خوب. اما اینجا شکاف وجود داره: Apple تصمیم میگیره relay چگونه به نظر برسه، و relay مبهم است. وقتی اسپم به wandering-otter9182 میرسه، میتونی ببینی که آن آدرس فاش شده. معمولاً نمیتونی یادت باشه کدام شرکت رو هشت ماه پیش اون نام مستعار رو دادی، چون تو نامگذاری نکردی. تو هیچ چیزی نامگذاری نکردی. Apple برای تو نامگذاری کرد.
برعکس کن. به هر شرکت یک نام مستعار بده که تو انتخاب کنی، مرتبط با دامنهای که تو کنترل میکنی، و اسپم دیگه سر و صدا نیست. این شواهد میشه.
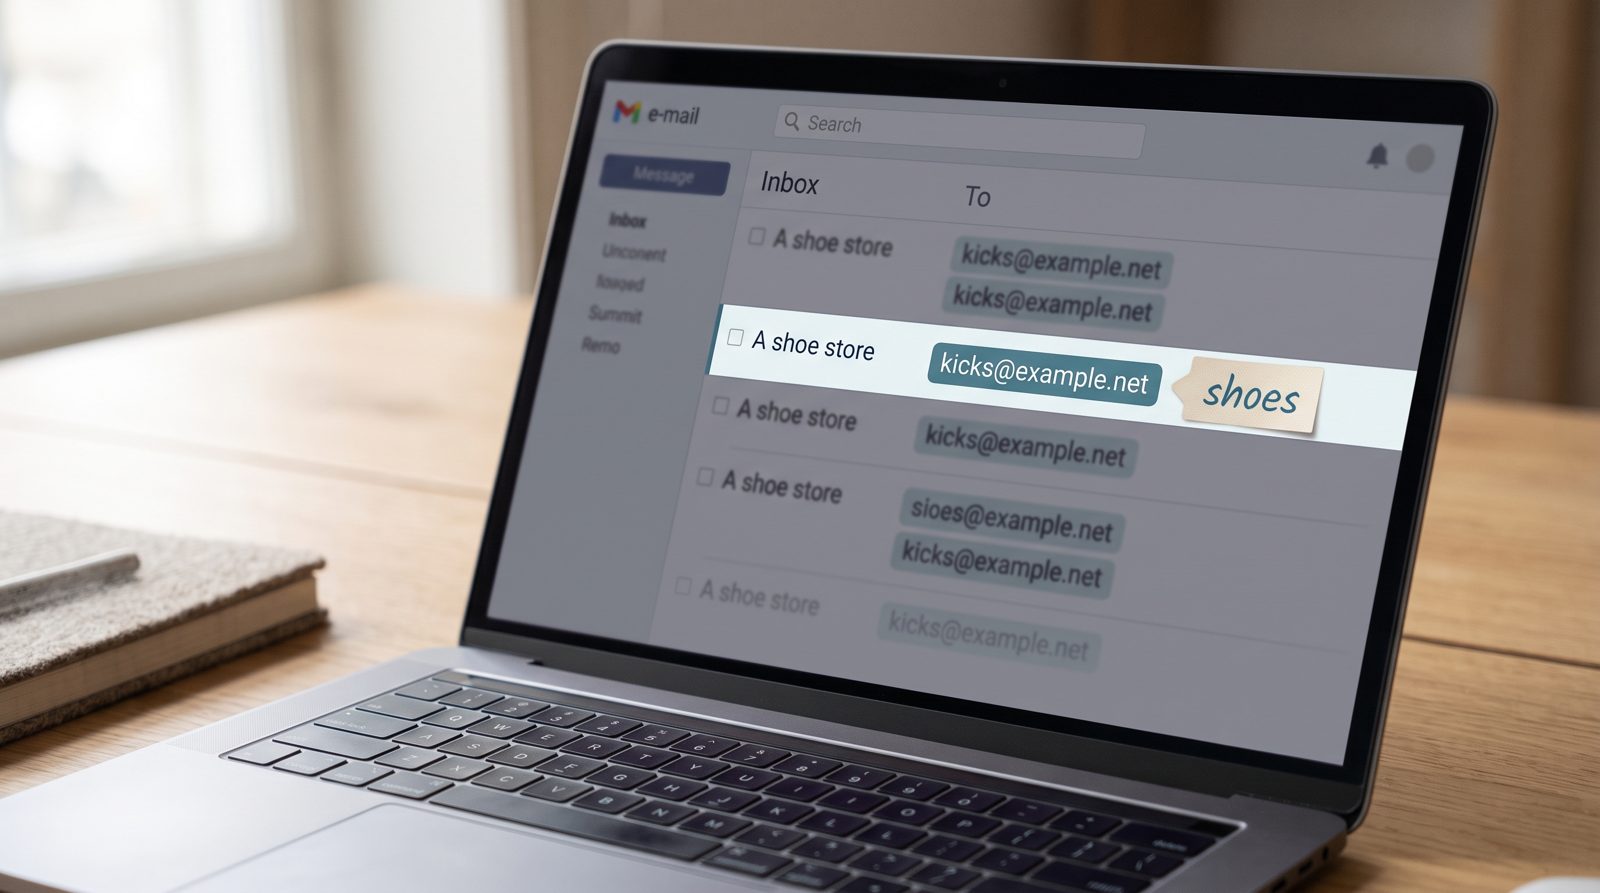
این همان مدلی است که SimpleLogin و addy.io دربارهاش ساختهشدهاند، و این دلیلای است که مردم برای آنها پول میدهند به جای اینکه از relay رایگان استفاده کنند که از قبل روی تلفنشان نشسته. تو برای یک نیوز لتر به عنوان nyt@yourdomain ثبتنام میکنی. تو کفش خریدی میکنی به عنوان kicks@yourdomain. تو یک گارانتی رو به عنوان warranty@yourdomain ثبت میکنی. هر کدام به یک صندوق واقعی فوروارد میشه. هر کدام یک تله نقب است که برچسب دار است. روزی که kicks@ شروع میکنه crypto پیشنهادات و اسپم صورتحساب جعلی دریافت کنی، تو حدس نمیزنی. تو میدونی فروشگاه کفش یا هک شده یا لیستش رو فروخته، و میتونی اون یک نام مستعار رو حذف کنی و ببینی سر و صدا ناپدید شود در حالی که بقیه همه چیز کار کنند.
تو اصلاً به یک سرویس پولگذار نیاز نداری تا شروع کنی. RFC 5233 sub-addressing رو تعریف میکنه — the plus trick — بنابراین yourname+kicks@gmail.com به صندوق عادی Gmail فرود میاید و همان داستان رو بهت میگه. مشکل اینجا است که یک +tag برای هر data broker بطور بسیار آسان است که برای yourname@gmail.com برگردانده شود قبل از اینکه دوباره فروخته شود، که فورنسیک رو غیرفعال میکنه. یک نام مستعار منحصربهفرد روی دامنه خود تو نمیتونه به صورت معکوسمهندسی شود تا به آدرس اصلیات برگردانده شود. این همان ارتقایی است که ارزش پرداخت داره.
مقیاس مسئله این است که چرا این اهمیت دارد. Identity Theft Resource Center 3,158 فاششدگی دادههای عمومی گزارششده ایالاتمتحده در 2024 را شمارش کرد، دومین سال بیشترین مورد در سابقه، که بیش از یک میلیارد رکورد را فاش کرد. آدرسات الان در برخی از آن پشتهها وجود دارد. سوال هرگز این نیست که آیا یک شرکت تو رو فاش میکنه — این است که کدام یک، و تو چی میتونی کاری کنی صبح وقتی فهمیدی.
یک relay مخفی تنها دکمه وحشت رو بهت میده. یک نام مستعار برای هر شرکت یک ردپای کاغذی رو بهت میده. یکی اجازه میده تو خونریزی رو متوقف کنی؛ دیگری میگه کی تو رو برش داد.
بنابراین مطمئناً ایمیلات رو مخفی کن. فقط اونو به یک روش مخفی نکن برای همه. به هر شرکت یک نام بده که بصمههای آنها از قبل روی اون است، و وقتی که اسپم فرود بیاید — فرود خواهد آمد — تو نباید تعجب کنی که کی حرف زد.
منابع
- Apple Support — Hide My Email overview and relay behavior
- SimpleLogin — Unique-alias-per-service model
- IETF RFC 5233 — Sub-addressing (plus-addressing) spec
- Identity Theft Resource Center — 2024 Annual Data Breach Report: 3,158 compromises
- addy.io