read receipts
Mesajul spam din inboxul tău știe cine te-a trădat. Trebuie doar să-l întrebi cum trebuie.
Apple's Hide My Email ascunde adresa ta. Un alias unic face ceva mai bun: dă numele companiei care te-a vândut.
M-a lovit odată un email spam adresat unui nume pe care niciun om nu mi l-a zis niciodată: chairs-direct@. Inventasem acel alias cu un an înainte, îl folosisem pe exact un singur site de mobilă și niciodată nu mai l-am tastat din nou. Deci când deșeurile au început să cadă pe el, nu era nicio mister, nicio ridicare din umeri, nicio „cum au aflat adresa mea?" Compania de mobilă a aflat adresa mea pentru că i-am dat-o. Și apoi cineva altcineva a primit-o de acolo.
Asta e toată promisiunea pentru aliasuri per-înregistrare, și e singurul lucru pe care nimeni nu-l menționează când îți spune să porți pur și simplu Hide My Email de la Apple.
Hide My Email este într-adevăr util. Generează un relay aleatoriu ca wandering-otter9182@icloud.com, redirecționează mesajele la inboxul tău real și te lasă să distrugi relay-ul mai târziu. Documentele proprii ale Apple sunt deschise că scopul este să îți ții adresa reală privată și să-ți oferi un buton de oprire. Bine. Dar iată lacuna: Apple decide cum arată relay-ul, iar relay-ul este opac. Când spam-ul apare la wandering-otter9182, poți vedea că acea adresă a scurs. De obicei nu-ți poți aminti ce companie i-ai dat-o acum opt luni, pentru că nu ai numit-o. Nu ai numit nimic. Apple a numit-o pentru tine.
Întoarce-o. Dă fiecărei companii un alias pe care îl alegi tu, legat de un domeniu pe care îl controlezi tu, și spam-ul încetează să fie zgomot. Devine dovadă.
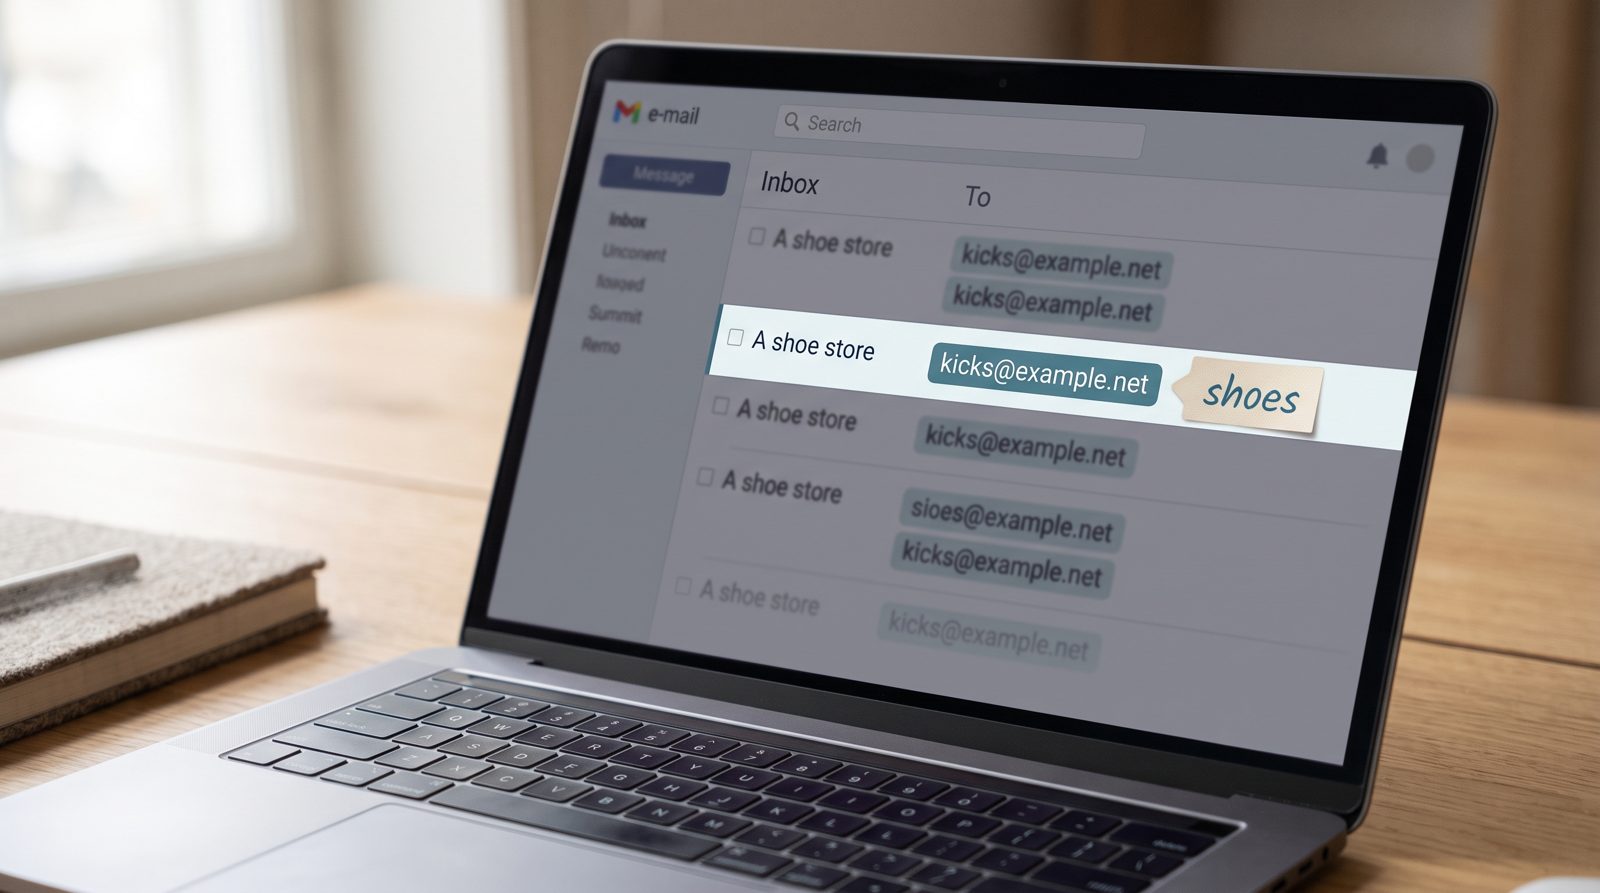
Asta e modelul în jurul căruia sunt construite SimpleLogin și addy.io, și de aia oamenii plătesc pentru ele în loc să folosească relay-ul gratuit care deja stă pe telefonul lor. Te înscrii la o newsletter ca nyt@yourdomain. Cumperi pantofi de tenis ca kicks@yourdomain. Înregistrezi o garanție ca warranty@yourdomain. Fiecare direcționează către același inbox real. Fiecare e o capcană cu o etichetă pe ea. Ziua în care kicks@ începe să primească pitch-uri de cripto și spam de facturi false, nu ghicești. Știi că magazinul de pantofi fie a fost breach-uit, fie și-a vândut lista, și poți șterge acel alias și urmări zgomotul să dispară în timp ce totul altceva continuă să funcționeze.
Nu trebuie nici măcar strict un serviciu plătit ca să-ncepi. RFC 5233 definește sub-adresare — trucul cu plus — deci yourname+kicks@gmail.com cade în Gmail-ul tău normal și-ți spune aceeași poveste. Capcanul e că un +tag e banal ușor pentru orice broker de date să-l scoată înapoi la yourname@gmail.com înainte să-l revândă, ceea ce anulează anchetele. Un alias unic pe propriul tău domeniu nu poate fi inginerie inversă în adresa ta principală. Asta e upgrade-ul care merită să plătești.
Scara problemei e de ce asta contează. Identity Theft Resource Center a numărat 3.158 de compromisuri de date americane raportate public în 2024, al doilea an ca valoare pe record, expunând cu mult peste un miliard de înregistrări. Adresa ta e în unele din acele grămezi chiar acum. Întrebarea nu e niciodată dacă o companie te va scurge — e care una, și ce poți face dimineața când afli.
Un singur relay ascuns îți dă un buton de panică. Un alias-per-companie îți dă o urmă de hârtie. Unul te lasă să oprești scurgerea; celălalt îți spune cine te-a tăiat.
Deci cu plăcere ascunde-ți emailul. Doar nu-l ascunde la fel pentru toată lumea. Dă fiecărei companii un nume cu amprentele lor deja pe el, și când spam-ul sosește — va sosi — nu trebuie să te întrebi cine a vorbit.
Surse
- Apple Support — Hide My Email overview and relay behavior
- SimpleLogin — Unique-alias-per-service model
- IETF RFC 5233 — Sub-addressing (plus-addressing) spec
- Identity Theft Resource Center — 2024 Annual Data Breach Report: 3,158 compromises
- addy.io