read receipts
Gelen kutunuzdaki spam, kimi haber verdiğini biliyor. Sadece ona doğru soruyu sormanız gerekiyor.
Apple'ın Hide My Email adresinizi gizler. Benzersiz bir takma ad daha iyisini yapar: sizi satıp çıkaran şirketi adlandırır.
Bir zamanlar bir kişi hiç kimsenin bana çağırmadığı bir adla adreslenmiş istenmeyen bir e-posta aldım: chairs-direct@. Bu takma adı bir yıl önce icat etmiştim, tam olarak bir mobilya sitesinde kullanmıştım ve bir daha yazmamıştım. Yani bu adrese çöp e-postalar gelmeye başladığında, hiç bir gizem yoktu, hiç bir omuz silkişi yoktu, "adresimi nasıl buldular?" sorgusu yoktu. Mobilya şirketi adresimi aldı çünkü ben onlara verdim. Ve sonra başka biri oradan aldı.
Bu, her kayıt için takma adın tamamı budur ve Apple'ın Hide My Email'i açmanızı söylediklerinde kimsenin bahsetmediği tek şeydir.
Hide My Email gerçekten kullanışlıdır. wandering-otter9182@icloud.com gibi rastgele bir geçiş oluşturur, postaları gerçek gelen kutunuza iletir ve daha sonra geçişi kapatmanıza izin verir. Apple'ın kendi belgeleri, noktanın gerçek adresinizi özel tutmak ve size bir kapalı anahtar vermek olduğu konusunda açıktır. Tamam. Ama işte boşluk: Apple geçişin nasıl görüneceğine karar verir ve geçiş donuktur. wandering-otter9182'ye spam geldiğinde, o adresin sızdığını görebilirsiniz. Genellikle sekiz ay önce hangi şirkete verdiğinizi hatırlayamazsınız, çünkü onu adlandırmadınız. Hiçbir şey adlandırmadınız. Apple adını sizin için koydu.
Bunu çevirin. Her şirkete siz seçtiğiniz, siz kontrol ettiğiniz bir alana bağlı bir takma ad verin ve spam gürültü olmaktan çıkar. Kanıt olur.
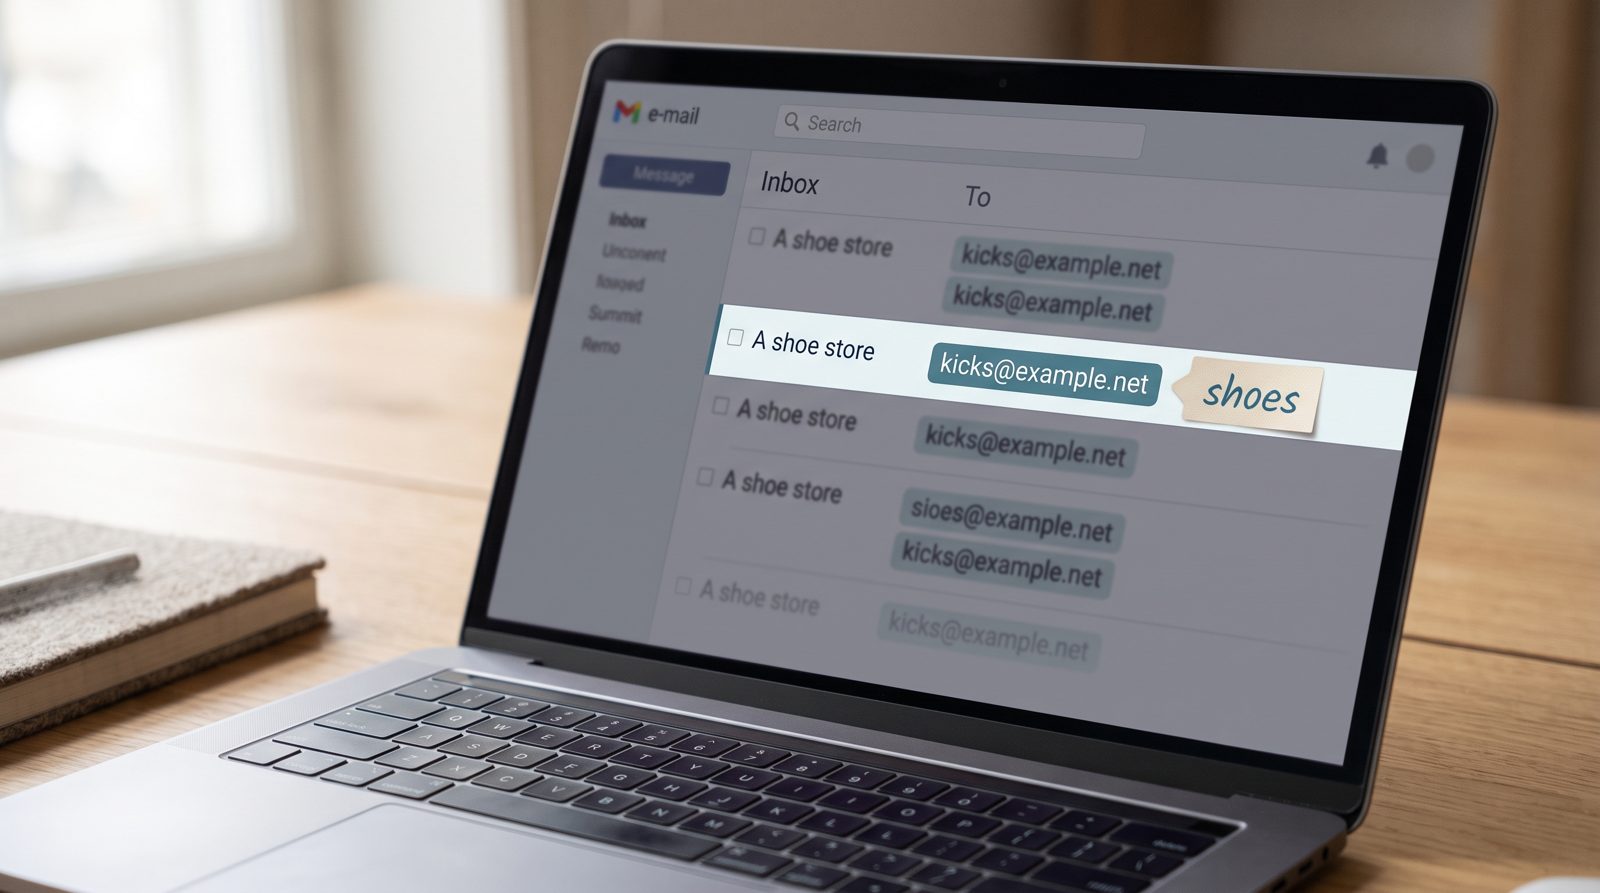
Bu, SimpleLogin ve addy.io'nun üzerine inşa edildiği modeldir ve insanlar telefonda oturan ücretsiz geçişi kullanmak yerine bunun için ödeme yapan nedendir. Bir haber bülteni için nyt@yourdomain olarak kaydolursunuz. Ayakkabı olarak kicks@yourdomain ile ayakkabı satın alırsınız. Bir garantiyi warranty@yourdomain olarak kaydedersiniz. Her biri aynı gerçek gelen kutunuza iletilir. Her biri üzerinde bir etiket olan bir tel düzeneği. kicks@ kripto adımları ve sahte fatura spamı almaya başladığında, tahmin etmezsiniz. Ayakkabı dükkanı ya hacklendi ya da listesini sattı bilirsiniz ve o bir takma adı silebilir ve gürültünün ortadan kalkmasını izleyebilir, diğer her şey çalışmaya devam ederken.
Başlamak için kesinlikle ücretli bir hizmete ihtiyacınız bile yok. RFC 5233, alt adreslemayı (artı hilesi) tanımlar; bu yüzden yourname+kicks@gmail.com normal Gmail'inize iner ve size aynı hikayeyi anlatır. Sorun, herhangi bir veri aracısının +etiketini satmadan önce yourname@gmail.com'a geri kolay bir şekilde silebilir olmasıdır, bu da adli tıbbı bozar. Kendi alanınızdaki benzersiz bir takma ad, ana adresinize tersine mühendislik yapılamaz. Bu, ödemeye değer yükseltmedir.
Sorunun ölçeği bunun neden önemli olduğudur. Identity Theft Resource Center, 2024'te 3.158 kamuya açık ABD veri ihlali saydı ve bu, kayıtta ikinci en yüksek yıl olup, bir milyarı aşkın kaydı ortaya çıkardı. Adresiniz şu anda bu yığınlardan bazılarında. Soru asla bir şirketin sizi sızdırıp sızdırmayacağı değildir — hangi biri ve bunu öğrendiğiniz sabah ne yapabileceğinizdir.
Tek bir gizli geçiş size bir panik düğmesi verir. Şirket başına bir takma ad size bir papeldi izi verir. Biri kanamanın durmasını sağlar; diğeri size kimi kestiğini söyler.
E-postanızı gizleyin. Sadece bunu herkes için aynı şekilde gizlemeyin. Her şirkete parmak izleri zaten üzerinde olan bir adı verin ve spam geldiğinde — gelecek — kimi konuştuğunu merak etmek zorunda kalmayacaksınız.
Kaynaklar
- Apple Support — Hide My Email overview and relay behavior
- SimpleLogin — Unique-alias-per-service model
- IETF RFC 5233 — Sub-addressing (plus-addressing) spec
- Identity Theft Resource Center — 2024 Annual Data Breach Report: 3,158 compromises
- addy.io