read receipts
De spam in je inbox weet wie je hebt verraden. Je hoeft het alleen maar op de juiste manier te vragen.
Apple's Hide My Email verbergt je adres. Een unieke alias doet iets beter: hij noemt het bedrijf dat je heeft verkocht.
Ik kreeg ooit een junk-email op een naam die geen mens ooit voor mij had gebruikt: chairs-direct@. Ik had die alias het jaar daarvoor verzonnen, hem op exact één meubelsite gebruikt, en daarna nooit meer getypt. Dus toen rotzooi op dat adres begon aan te komen, was er geen mysterie, geen schouderophalend 'hoe hebben ze mijn adres gekregen?' Het meubelbedrijf had mijn adres omdat ik het hun gaf. En toen haalde iemand anders het van daar.
Dat is het hele voorstel van per-signup aliases, en het is het enige waar niemand over spreekt wanneer ze je zeggen dat je simpelweg Apple's Hide My Email moet inschakelen.
Hide My Email is echt nuttig. Het genereert een willekeurige relay als wandering-otter9182@icloud.com, stuurt mail door naar je echte inbox, en laat je de relay later uitschakelen. Apple's eigen documentatie is duidelijk dat het punt is om je echte adres privé te houden en je een off-schakelaar te geven. Prima. Maar hier zit de kloof: Apple bepaalt hoe de relay eruitziet, en de relay is ondoorzichtig. Wanneer spam aankomt op wandering-otter9182, kun je zien dat adres is gelekt. Je kunt je meestal niet herinneren welk bedrijf je het acht maanden geleden gaf, omdat je het niet hebt genoemd. Je hebt niets genoemd. Apple heeft het voor je genoemd.
Draai het om. Geef elk bedrijf een alias die jij kiest, verbonden aan een domein dat jij controleert, en spam houdt op lawaai te zijn. Het wordt bewijs.
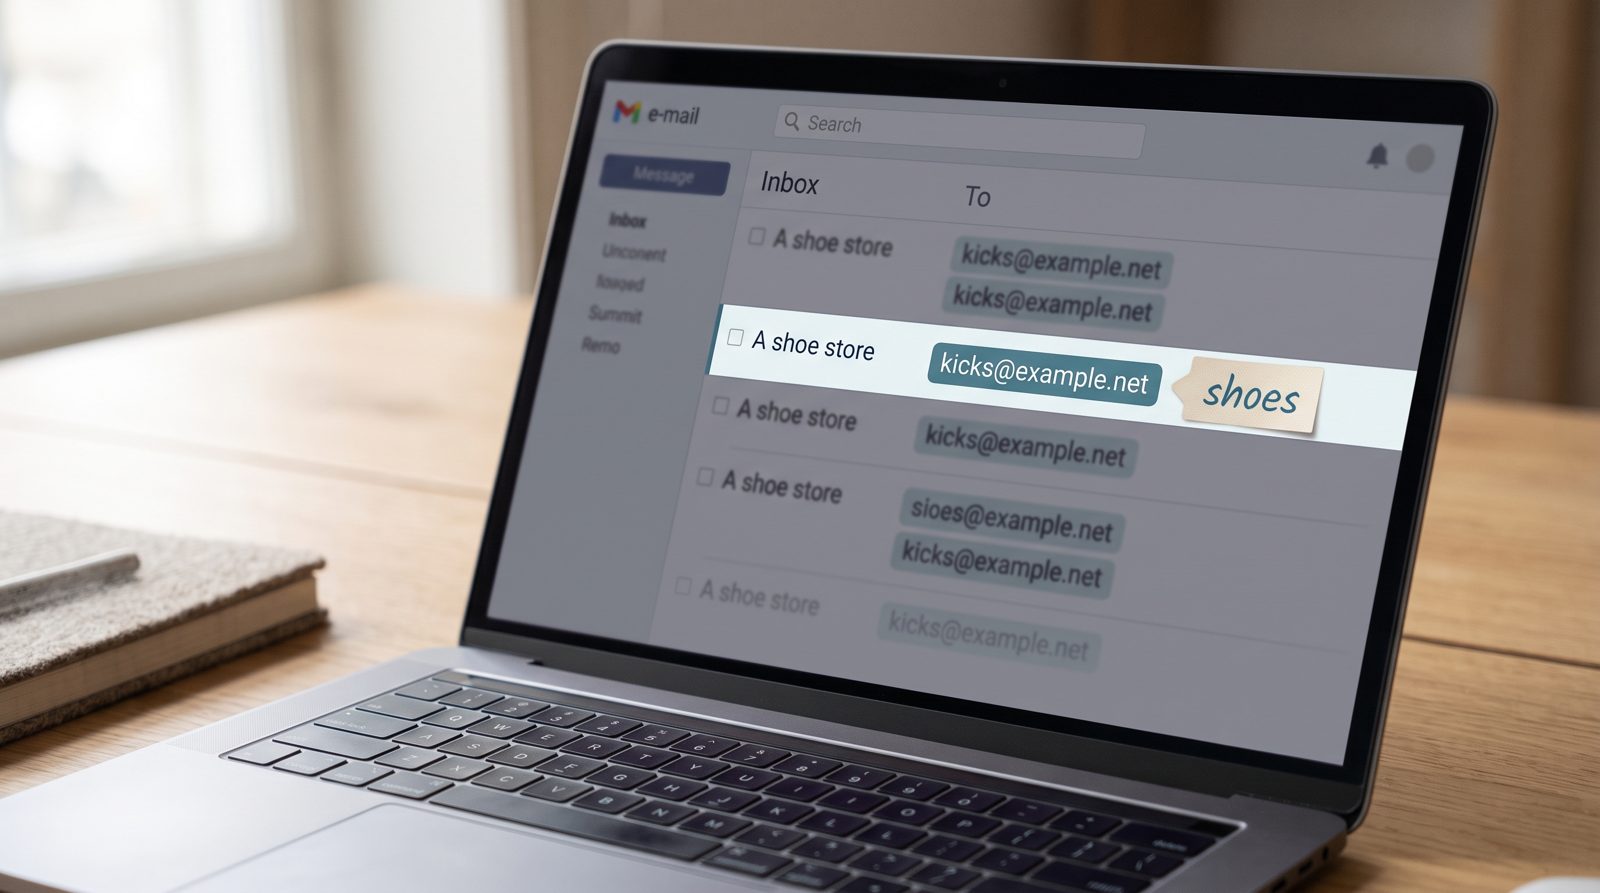
Dit is het model waarrond SimpleLogin en addy.io zijn gebouwd, en het is waarom mensen ervoor betalen in plaats van de gratis relay te gebruiken die al op hun telefoon zit. Je meldt je aan voor een nieuwsbrief als nyt@yourdomain. Je koopt sneakers als kicks@yourdomain. Je registreert een garantie als warranty@yourdomain. Elk adres stuurt door naar dezelfde echte inbox. Elk adres is een spandraadje met een label erop. De dag dat kicks@ begint crypto-pitches en nep-factuurspam te krijgen, raad je niet. Je weet dat de schoenwinkel ofwel is gehackt ofwel zijn lijst heeft verkocht, en je kunt die ene alias verwijderen en toekijken hoe de lawaai verdwijnt terwijl alles anders blijft werken.
Je hebt niet eens strikt genomen een betaalde service nodig om te beginnen. RFC 5233 definieert sub-adressering — de plus-truc — dus yourname+kicks@gmail.com landt in je normale Gmail en vertelt je hetzelfde verhaal. Het probleem is dat een +tag triviaal makkelijk voor elke data broker is om terug te strippen tot yourname@gmail.com voordat ze het doorverkopen, wat de forensische analyse tenietdoet. Een unieke alias op je eigen domein kan niet worden omgekeerd in je hoofdadres. Dat is de upgrade die betaald waard is.
De omvang van het probleem is waarom dit ertoe doet. Het Identity Theft Resource Center telde 3.158 openbaar gerapporteerde Amerikaanse gegevensbreuken in 2024, het op een na hoogste jaar ooit, wat meer dan een miljard records blootlegde. Je adres zit nu al in een deel van die stapels. De vraag is nooit of een bedrijf je zal lekken — het is welke, en wat je kunt doen de ochtend dat je het ontdekt.
Een enkele verborgen relay geeft je een paniekknop. Een alias-per-bedrijf geeft je een papieren spoor. De ene laat je de bloeding stoppen; de ander vertelt je wie je heeft gesneden.
Dus verberg je email gerust. Verberg het alleen niet op dezelfde manier bij iedereen. Geef elk bedrijf een naam met hun vingerafdrukken er al op, en wanneer de spam aankomt — en dat zal gebeuren — hoef je niet af te vragen wie je heeft verraden.
Bronnen
- Apple Support — Hide My Email overview and relay behavior
- SimpleLogin — Unique-alias-per-service model
- IETF RFC 5233 — Sub-addressing (plus-addressing) spec
- Identity Theft Resource Center — 2024 Annual Data Breach Report: 3,158 compromises
- addy.io