read receipts
Roskapostisi tietää, kuka paljasti sinut. Sinun täytyy vain kysyä sille oikein.
Applen Hide My Email piilottaa osoitteesi. Ainutlaatuinen alias tekee jotain parempaa: se paljastaa yrityksen, joka myi sinut pois.
Joskus sain roskapostia, joka oli osoitettu nimelle, jota ihminen ei koskaan ollut kutsunut minua: chairs-direct@. Olin keksinyt tuon aliaksen vuotta aiemmin, käyttänyt sitä täsmälleen yhdellä huonekalusivustolla eikä kirjoittanut sitä koskaan uudelleen. Kun roskaposti alkoi tulla sinne, ei ollut mitään mysteeriä, ei ole-kun-niin-käy-ajatusta, ei "miten he saivat osoitteeni?" Huonekalusivusto sai osoitteeni, koska annoin sen heille. Ja sitten joku muu sai sen sieltä.
Tämä on koko ideana per-signup-aliaksille, ja se on se yksi asia, jonka kukaan ei mainitse, kun neuvoo sinua laittamaan Applen Hide My Emailin päälle.
Hide My Email on todella hyödyllinen. Se luo satunnaisen rele kuten wandering-otter9182@icloud.com, välittää postin oikeaan inboxiisi ja antaa sinun poistaa relen myöhemmin. Applen omat dokumentit kertovat avoimesti, että tarkoitus on pitää todellinen osoitteesi yksityisenä ja antaa sinulle off-kytkin. Kunnossa. Mutta tässä on aukko: Apple päättää, miltä rele näyttää, ja rele on läpinäkymätön. Kun roskaposti saapuu wandering-otter9182-osoitteeseen, näet, että tämä osoite vuotui. Yleensä et muista, mille yritykselle annoit sen kahdeksan kuukautta sitten, koska et nimeä sitä. Et nimennyt mitään. Apple nimesi sen puolestasi.
Käännä se ympäri. Anna jokaiselle yritykselle alias, jonka sinä valitset, sidottu verkkotunnukseen, jonka sinä hallitset, ja roskaposti lakkaa olemasta melua. Se muuttuu todisteeksi.
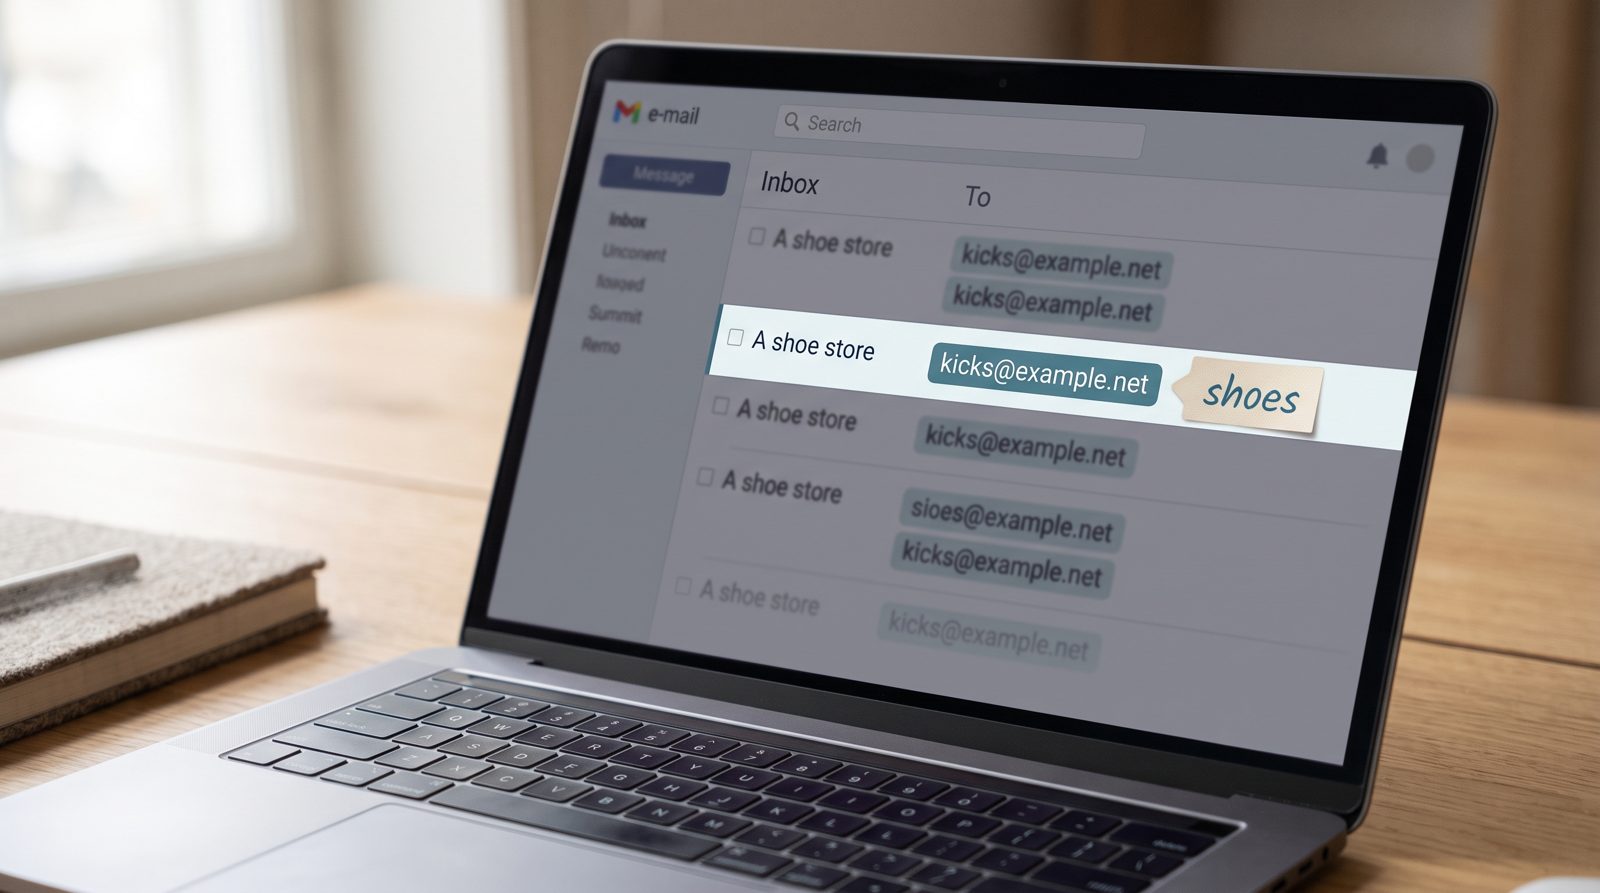
Tämä on malli, jonka ympärille SimpleLogin ja addy.io on rakennettu, ja se on syy siihen, miksi ihmiset maksavat niistä vapaan relen sijaan, joka on jo heidän puhelimessaan. Tilaat uutiskirjeen nimellä nyt@yourdomain. Ostat tennarit nimellä kicks@yourdomain. Rekisteröit takuun nimellä warranty@yourdomain. Jokainen niistä välittää samaan todelliseen inboxiin. Jokainen on liipaisimen kanssa varustettu ansa. Päivänä, kun kicks@ alkaa saada kryptovaluutta-esityksiä ja väärennettyjä laskuroskapostia, et arvaa. Tiedät, että kenkäkauppa joko hakkeroitiin tai myi luettelonsa, ja voit poistaa tuon aliaksen ja katsoa melun katoavan, kun kaikki muu jatkaa toimimista.
Et edes tiukasti tarvitse maksullista palvelua aloittaaksesi. RFC 5233 määrittelee osoitteen alaosien käytön — plus-temppun — niin yourname+kicks@gmail.com päätyy normaaliin Gmailiin ja kertoo sinulle saman tarinan. Ongelma on, että +tag on poikkeuksellisen helppo mille tahansa datakauppiaille poistaa takaisin muotoon yourname@gmail.com ennen kuin he myyvät sen edelleen, mikä mitätöi tutkintakaavan. Ainutlaatuista aliasta omassa verkkotunnuksessasi ei voi jäljittää takaisin pääosoitteeksesi. Se on päivitys, jonka maksaminen kannattaa.
Ongelman laajuus on syy siihen, miksi tämä on tärkeää. Identity Theft Resource Center laski 3 158 julkisesti raportoitua yhdysvaltalaista tietomurroa vuonna 2024, toiseksi suurimman vuoden ennätys, joka paljasti yli miljardi tietuetta. Osoitteesi on joillakin niistä pinnoista juuri nyt. Kysymys ei koskaan ole tapahtuuko yritys vuotamaan sinut — se on kumpi, ja mitä voit tehdä aamulla, kun saat sen selville.
Yksittäinen piilotettu rele antaa sinulle paniikkinapin. Alias yritystä kohti antaa sinulle paperijäljen. Yksi antaa sinulle mahdollisuuden pysäyttää verenvuoto; toinen kertoo sinulle, kuka viilsi sinut.
Joten piiloita ehdottomasti sähköpostisi. Älä vaan piiloita sitä samalla tavalla kaikille. Anna jokaiselle yritykselle nimi, jossa on heidän sormenjälkensä jo päällä, ja kun roskaposti saapuu — se saapuu — et joudu pohtimaan, kuka puhui.
Lähteet
- Apple Support — Hide My Email overview and relay behavior
- SimpleLogin — Unique-alias-per-service model
- IETF RFC 5233 — Sub-addressing (plus-addressing) spec
- Identity Theft Resource Center — 2024 Annual Data Breach Report: 3,158 compromises
- addy.io