read receipts
A postafiókod spamje tudja, ki nyúlt vissza. Csak azt kell jól kérdezned.
Az Apple Hide My Email elrejti az e-mail-címed. Az egyedi alias valami jobbat tesz: a cég nevét elárulja, amely eladott téged.
Egyszer kaptam egy levelet, amely egy olyan nevre volt szólítva, amelyet senki nem nevezett el így: chairs-direct@. Ezt az aliast az előző évben találtam ki, pontosan egy bútorwebhelyen használtam, és soha nem gépeltem be újra. Tehát amikor a szemétlevelek erre az címre érkeztek, nem volt misztérium, nem volt vállrándítás, nem volt „honnan szerezték meg a címemet?" A bútorcég azért kapta meg az e-mail-címemet, mert én adtam nekik. Majd valaki másnak odaadták.
Ez az egész pont az egyedi regisztrációs aliasok mellett, és ez az egyetlen dolog, amit senki nem említ, amikor azt mondja, hogy kapcsold be az Apple Hide My Email-t.
A Hide My Email valóban hasznos. Egy véletlenszerű átirányítót hoz létre, például wandering-otter9182@icloud.com, továbbítja a leveleket az igazi postafiókodba, és később le tudjuk zárni az átirányítót. Az Apple saját dokumentációja világosan kimondja, hogy a cél az igazi cím védelmében és egy kilépési lehetőség biztosításában van. Oké. De van egy hézag: az Apple dönti el, hogyan néz ki az átirányító, és az átirányító nem transzparens. Ha spam érkezik a wandering-otter9182-re, akkor láthatod, hogy ez a cím szivárgott ki. Általában nem emlékszel arra, hogy melyik cégnek adtad oda nyolc hónapja, mert nem nevezted el. Nem neveztél el semmit. Az Apple nevezte el helyetted.
Fordítsd meg. Adj minden cégnek egy aliast, amelyedet választod, amely egy általad irányított doménhez kötött, és a spam nem lesz többé zaj. Bizonyíték lesz belőle.
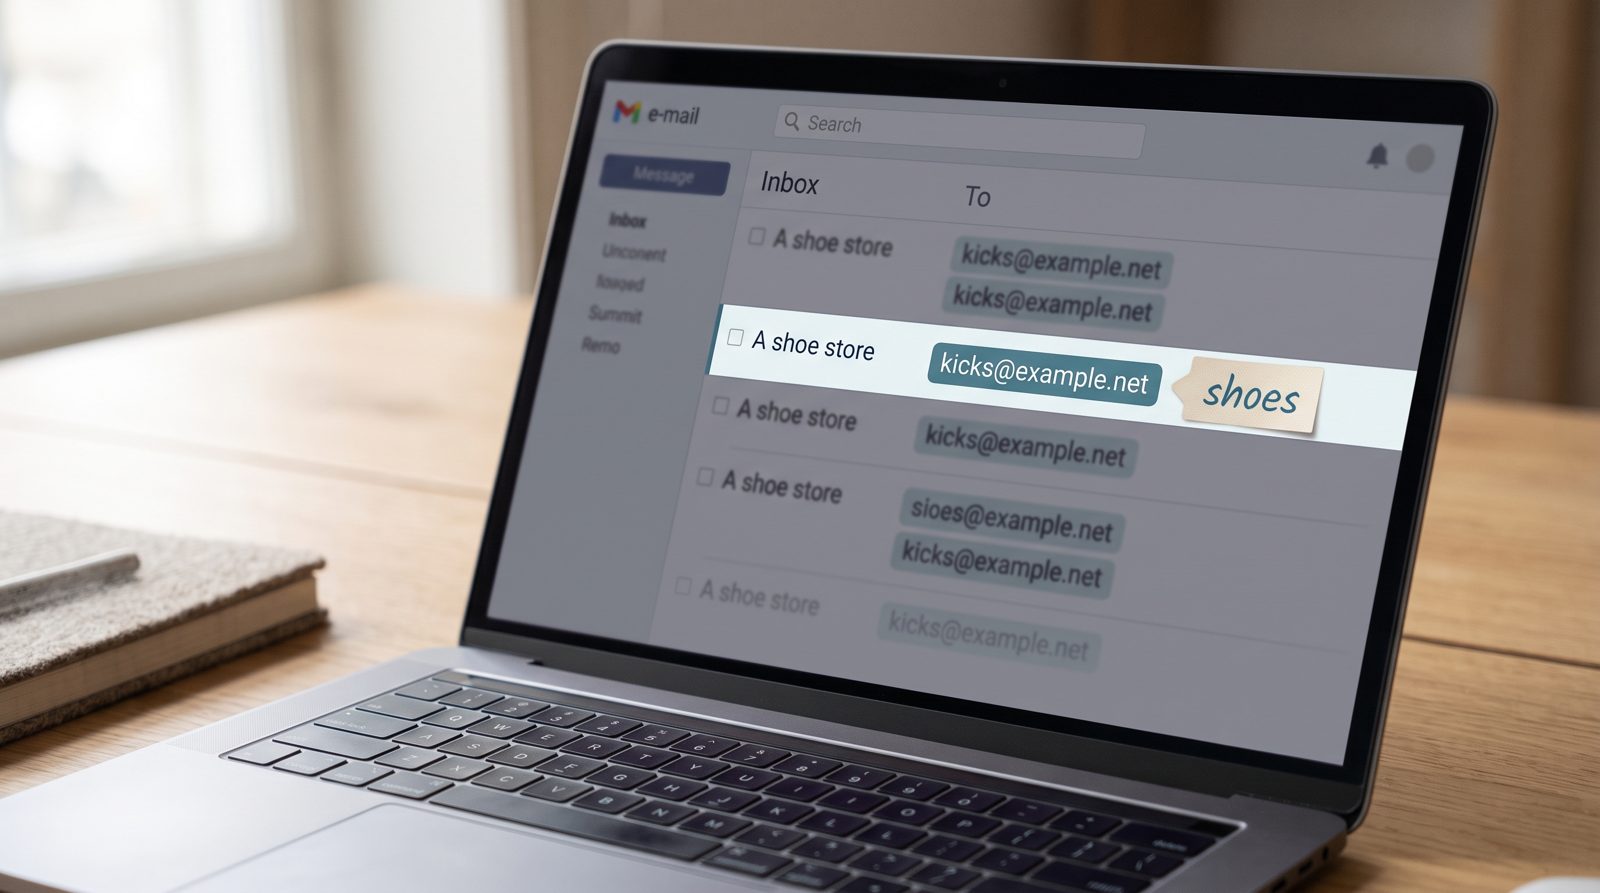
Ez az a modell, amely köré a SimpleLogin és az addy.io épül, és ezért fizetnek érte az emberek ahelyett, hogy az ingyenes átirányítót használnák, amely már a telefonukon van. Egy hírlevélre nyt@yourdomainként regisztrálsz. Cipőket vásárolsz kicks@yourdomainként. Egy garanciát regisztrálsz warranty@yourdomainként. Mindegyik az ugyanarra az igazi postafiókra továbbít. Mindegyik egy megnevezett csapda. Az a nap, amikor a kicks@ krypto-ajánlatokat és hamis számlákat tartalmazó leveleket kezd kapni, nem spekulálsz. Tudod, hogy a cipőbolt áldozata lett egy adatsértésnek vagy eladta a listáját, és törölheted ezt az aliast, majd nézed, ahogyan a zaj eltűnik, míg minden egyéb működik.
Nem is szükséges feltétlenül fizetett szolgáltatást használnod az elkezdéshez. Az RFC 5233 definiálja az alcímzést — a plus trükköt — így yourname+kicks@gmail.com a normál Gmailbe érkezik, és ugyanazt a történetet meséli el. A fogás az, hogy egy +tag triviálisan könnyű bármely adatközvetítő számára, hogy visszacsatolja yourname@gmail.com-ra, mielőtt újraértékesítené, ami megsemmisíti a nyomozást. Az egyedi alias a saját doménedon nem fordítható vissza az igazi címedre. Ez az az fejlesztés, amelyért érdemes fizetni.
A probléma mérete teszi ezt fontossá. Az Identity Theft Resource Center 2024-ben 3 158 nyilvánosan bejelentett amerikai adatsértést számolt össze, az év második legmagasabb száma, amely több mint egymilliárd rekordot fedett fel. Az e-mail-címed ezekben a kötegekben van most. A kérdés soha nem az, hogy lesz-e adatsértése egy cégnek — az, hogy melyiknek, és mit tehetsz majd azon a reggelen, amikor megtudod.
Egy egyetlen elrejtett átirányító pánikgombot ad. Egy alias-per-cég egy tanúsitott nyomvonal ad. Az egyik leállítja a vérzést; a másik megmondja, ki vágott.
Tehát biztosan rejts el az e-mail-címed. Csak ne rejts el mindenkinek ugyanúgy. Adj minden cégnek egy nevet, amelyen már az ujjlenyomatuk van, és amikor a spam érkezik — érkezni fog — nem kell majd azon gondolkoznod, ki beszélt.
@@END@@Források
- Apple Support — Hide My Email overview and relay behavior
- SimpleLogin — Unique-alias-per-service model
- IETF RFC 5233 — Sub-addressing (plus-addressing) spec
- Identity Theft Resource Center — 2024 Annual Data Breach Report: 3,158 compromises
- addy.io