read receipts
Spammet i din inkorg vet vem som var pladdrare. Du behöver bara fråga den på rätt sätt.
Apples Hide My Email döljer din adress. Ett unikt alias gör något bättre: det namnger företaget som sålde ut dig.
En gång fick jag ett skräppostmeddelande adresserat till ett namn som ingen människa någonsin kallat mig: chairs-direct@. Jag hade hittat på det aliaset året innan, använt det på exakt en möbelsajt, och aldrig skrivit det igen. Så när sopor började hamna på det fanns det ingen gåta, inget axelzuckande, ingen "hur fick de min adress?" Möbelföretaget fick min adress eftersom jag gav den till dem. Och sedan fick någon annan den därifrån.
Det är hela pitchen för alias-per-registrering, och det är det enda som ingen nämner när de säger åt dig att bara slå på Apples Hide My Email.
Hide My Email är genuint användbart. Det genererar ett slumpmässigt relay som wandering-otter9182@icloud.com, vidarebefordrar post till din riktiga inkorg, och låter dig stänga av relayed senare. Apples egen dokumentation är uppenbar om att poängen är att hålla din riktiga adress privat och ge dig en av-knapp. Okej. Men här är gapet: Apple bestämmer vad relayed ska se ut, och relayed är ogenomskinlig. När skräppost visar upp sig på wandering-otter9182 kan du se att adressen läcktes. Du kan vanligtvis inte komma ihåg vilket företag du gav den till för åtta månader sedan, eftersom du inte namnde den. Du namnde ingenting. Apple namnde den åt dig.
Vänd på det. Ge varje företag ett alias du väljer, kopplat till en domän du kontrollerar, och skräppost slutar vara brus. Det blir bevis.
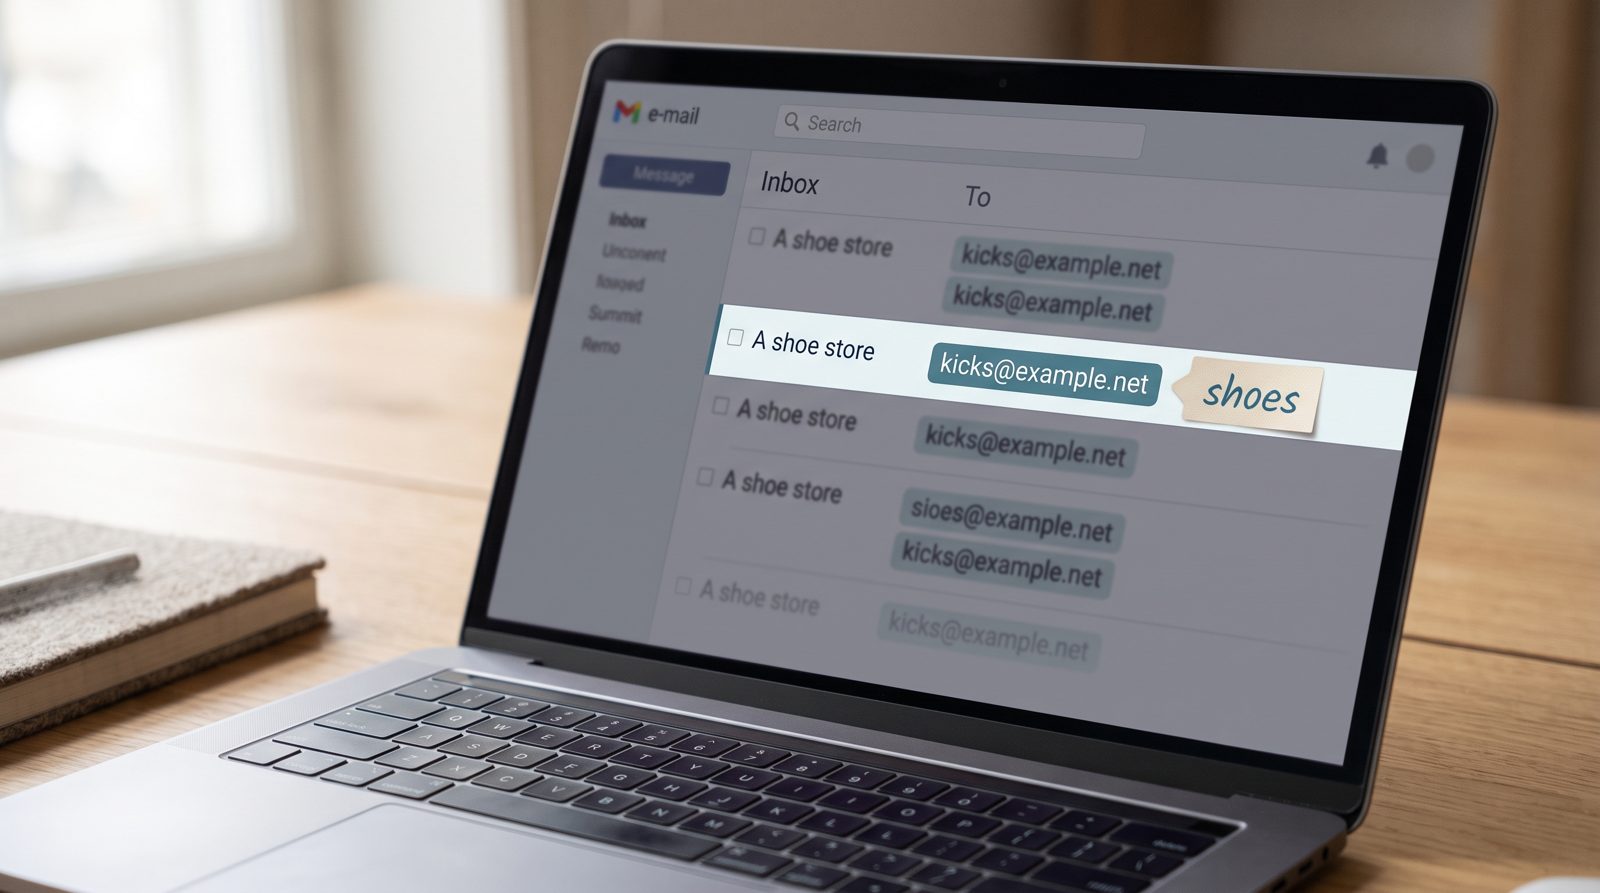
Det här är modellen som SimpleLogin och addy.io är byggda omkring, och det är varför folk betalar för dem istället för att använda det kostnadsfria relayed som redan sitter på deras telefon. Du registrerar dig för ett nyhetsbrev som nyt@yourdomän. Du köper sneakers som kicks@yourdomän. Du registrerar en garanti som warranty@yourdomän. Var och en vidarebefordrar till samma riktiga inkorg. Var och en är en triggertråd med en etikett på. Den dag kicks@ börjar få kryptopi-erbjudanden och falskt fakturaskräppost vet du inte. Du vet att skokällaren antingen blev hackad eller sålde sin lista, och du kan radera det aliaset och se bruset försvinna medan allt annat fortsätter fungera.
Du behöver inte ens strikt säga ett betald tjänst för att börja. RFC 5233 definierar sub-adressering — plus-tricket — så yourname+kicks@gmail.com landar i din normala Gmail och berättar samma historia. Fångsten är att en +tagg är trivialt enkel för varje datamäklare att ta bort tillbaka till yourname@gmail.com innan de säljer den vidare, vilket besegrar kriminalistiken. Ett unikt alias på din egen domän kan inte bakåttekniks in i din huvudadress. Det är uppgraderingen som är värd att betala för.
Problemets omfattning är varför detta spelar roll. Identity Theft Resource Center räknade 3 158 offentligt rapporterade amerikanska datakompromisser under 2024, det näst högsta året någonsin, vilket exponerade långt över en miljard poster. Din adress finns i några av dessa högar just nu. Frågan är aldrig om ett företag kommer att läcka dig — det är vilket, och vad du kan göra på morgonen när du får reda på det.
Ett enda dolt relay ger dig en panikknapp. Ett alias-per-företag ger dig ett pappersspår. Det ena låter dig stoppa blödningen; det andra säger dig vem som skär dig.
Så dölj gärna din e-post. Dölj den bara inte på samma sätt för alla. Ge varje företag ett namn med deras fingeravtryck redan på det, och när skräpposten kommer — det gör den — behöver du inte undra vem som pratade.
Källor
- Apple Support — Hide My Email overview and relay behavior
- SimpleLogin — Unique-alias-per-service model
- IETF RFC 5233 — Sub-addressing (plus-addressing) spec
- Identity Theft Resource Center — 2024 Annual Data Breach Report: 3,158 compromises
- addy.io