read receipts
הספאם בתיבת הדואר שלך יודע מי סירס עליו. אתה רק צריך לשאול אותו בדרך הנכונה.
Hide My Email של Apple מסתיר את הכתובת שלך. כינוי ייחודי עושה משהו טוב יותר: הוא קוראת לחברה שמכרה אותך.
פעם קיבלתי דוא״ל זבל שמכוון לשם שאף אדם אמיתי מעולם לא קרא לי: chairs-direct@. המצאתי את הכינוי הזה בשנה הקודמת, השתמשתי בו בדיוק באתר רהיטים אחד, ומעולם לא הקלדתי אותו שוב. אז כשהבולשיט התחיל להנחת עליו, לא הייתה תעלומה, לא זריקת כתפיים, לא "איך הם קיבלו את הכתובת שלי?" חברת הרהיטים קיבלה את הכתובת שלי כי נתתי לה אותה. ואז מישהו אחר קיבל אותה משם.
זה כל ההטעמה של כינויים לכל הרשמה, וזה הדבר היחיד שאף אחד לא מזכיר כשהם אומרים לך פשוט להפעיל את Hide My Email של Apple.
Hide My Email באמת שימושי. הוא יוצר ממסר אקראי כמו wandering-otter9182@icloud.com, מעביר את הדואר ליחידה הממשית שלך, ונותן לך כפתור כיבוי בדיוק אחריו. התיעוד שלו של Apple עצמו מודיע בכנות שהנקודה היא לשמור על הכתובת האמיתית שלך פרטית ולתת לך כדרך יציאה. בסדר. אבל הנה הפער: Apple מחליט איך הממסר נראה, והממסר אטום. כשספאם מופיע בכתובת wandering-otter9182, אתה יכול לראות שהכתובת הזו נדלפה. בדרך כלל אתה לא יכול להיזכר באיזו חברה נתת לה את זה שמונה חודשים קודם לכן, כי לא קראת לה בשם. לא קראת לשום דבר בשם. Apple קרא לזה בשם בשבילך.
הפוך את זה. תן לכל חברה כינוי שאתה בוחר, קשור לתחום שאתה שולט בו, והספאם מפסיק להיות רעש. הוא הופך להיות ראיות.
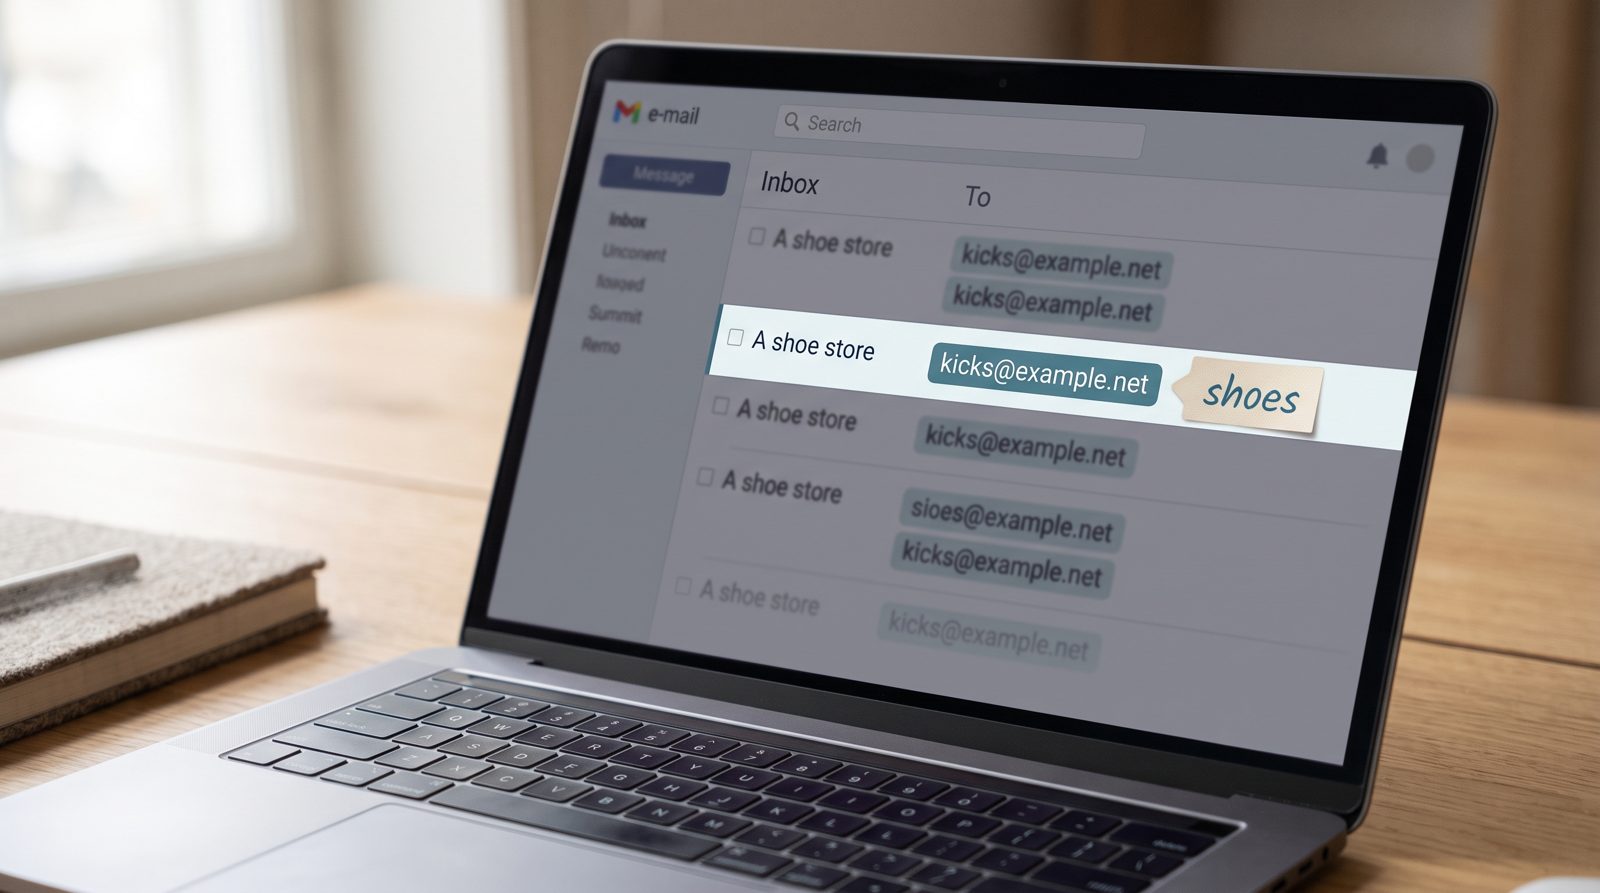
זה המודל ש־SimpleLogin ו־addy.io בנויים סביבו, וזו הסיבה שאנשים משלמים עבורם במקום להשתמש בממסר החינם שכבר יושב בטלפון שלהם. אתה נרשם לעלון חדשות בתור nyt@yourdomain. אתה קונה נעליים ספורט בתור kicks@yourdomain. אתה רושם אחריות בתור warranty@yourdomain. כל אחד מהם משדר ליחידה הממשית שלך. כל אחד מהם הוא מלכודת חוט עם תגית עליה. ביום שה־kicks@ מתחיל לקבל הצעות קריפטו וספאם עם חשבוניות מזויפות, אתה לא מנחש. אתה יודע שחנות הנעליים קיבלה הפרה או מכרה את הרשימה שלה, ואתה יכול למחוק את הכינוי הזה והסתכל בהרעש נעלם בעוד שהכל השאר ממשיך לעבוד.
אתה אפילו לא צריך שירות בתשלום כדי להתחיל. RFC 5233 מגדיר תת־כתובות — הטריק של הפלוס — אז yourname+kicks@gmail.com נוחת בגוגל רגיל שלך ואומר לך את אותה הסיפור. הבעיה היא ש־+tag הוא טריוויאלי קל לכל מתווך נתונים להסיר בחזרה ל־yourname@gmail.com לפני שהם מוכרים אותו מחדש, מה שמבטל את הפורנזיקה. לא ניתן לעשות הנדסה הפוכה של כינוי ייחודי בתחום שלך לכתובתך הראשית. זה השדרוג שכדאי לשלם עבורו.
ההיקף של הבעיה הוא למה זה משנה. Identity Theft Resource Center ספר 3,158 הפרות נתונים בניהם בשנת 2024, השנה השנייה בהיקף הגבוה ביותר בתיעוד, הנחשפות ליותר מ־מיליארד רשומות. הכתובת שלך נמצאת כמה מאותם ערימות בעכשיו. השאלה היא לעולם לא אם חברה תדלוף אותך — זה איזה אחת, ומה אתה יכול לעשות בבוקר שבו אתה מוצא זאת.
ממסר חבוי יחיד נותן לך כפתור פניקה. כינוי לכל חברה נותן לך עקבות נייר. אחד נותן לך עצירת שינה; השני אומר לך מי חתך אותך.
אז בהחלט הסתר את הדוא״ל שלך. פשוט אל תסתיר אותו בדרך זהה לכולם. תן לכל חברה שם עם טביעות הרגל שלה כבר עליו, וכשהספאם מגיע — וזה יגיע — אתה לא תצטרך לתהות מי דיבר.
מקורות
- Apple Support — Hide My Email overview and relay behavior
- SimpleLogin — Unique-alias-per-service model
- IETF RFC 5233 — Sub-addressing (plus-addressing) spec
- Identity Theft Resource Center — 2024 Annual Data Breach Report: 3,158 compromises
- addy.io